
يعمل Cardix على خادم عام، لذا تتضمن لوحة إدارته وصفحاته حمايات مدمجة. خضع Cardix 3 لمراجعات أمنية أجراها مراجعون لم يكتبوا الشيفرة، مع مراجعات متابعة بعد الإصلاحات.
حسابات المسؤولين
- يُنشأ حساب المالك أثناء الإعداد، وفيه تختار اسم المستخدم وكلمة المرور. يمكن للمسؤول الكامل إضافة حسابات أخرى بالأدوار: مسؤول كامل، ومصمم، وبيانات. راجع حسابات المسؤولين والأدوار.
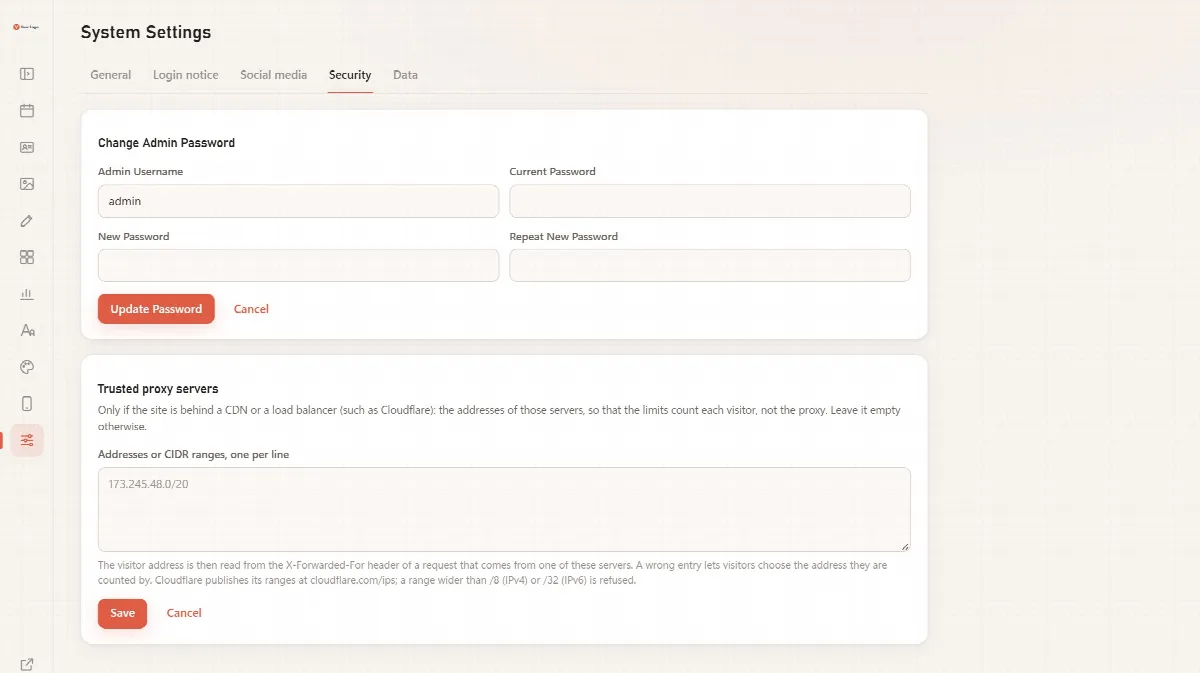
- تتكون كلمات المرور من 12 حرفًا على الأقل. يغيّر كل حساب كلمة مروره بنفسه في حسابي.
- يمكن تسجيل الدخول إلى الحساب من عدة متصفحات في الوقت نفسه. يؤدي تغيير كلمة مروره إلى إنهاء جلساته الأخرى، ويؤدي حذف الحساب إلى إنهاء جلساته عند طلبها التالي.
- يُتحقق من الدور على الخادم عند كل إجراء، ولا تُرسل الشاشات الخارجة عن صلاحيات الدور إلى المتصفح.
- ترتبط جلسة الإدارة بالتثبيت: فالجلسة أو ملف تعريف الارتباط المنسوخ من تثبيت Cardix آخر لا يمنح أي وصول.
حدود كلمات المرور الخاطئة
تُقيَّد كلمات المرور الخاطئة لكل اتصال ولكل شبكة ولكل اسم مستخدم، فلا يستطيع أحد تجربة كلمات المرور بلا نهاية.
- شبكة واحدة: إدخال 10 كلمات مرور خاطئة لاسم مستخدم من شبكة واحدة خلال 15 دقيقة يجعل المتصفحات الجديدة على تلك الشبكة تنتظر 15 دقيقة.
- اسم المستخدم: عندما يتلقى اسم مستخدم كلمات مرور خاطئة من 10 شبكات مختلفة، أو 200 كلمة مرور خاطئة إجمالًا، خلال ساعة، تنتظر المتصفحات الجديدة قبل أن تتمكن من المحاولة مجددًا: دقيقة واحدة، تتضاعف في كل جولة حتى ساعة واحدة.
- الأجهزة المعروفة: يحصل المتصفح الذي سجّل الدخول بنجاح على ملف تعريف ارتباط "جهاز معروف" لمدة 90 يومًا ولا يضطر إلى الانتظار. يخص ملف تعريف الارتباط ذلك الحساب، ويتوقف عن العمل عند تغيير كلمة مرور الحساب نفسه.
- أسماء المستخدمين غير المعروفة: يستغرق التحقق من اسم مستخدم غير موجود المدة نفسها التي يستغرقها التحقق من كلمة مرور خاطئة، لذا لا تكشف صفحة تسجيل الدخول أسماء المستخدمين الموجودة.
تُوضّح صفحة تسجيل الدخول مدة الانتظار، مثل "محاولات كثيرة جدًا من هذا الاتصال. حاول مجددًا بعد 15 دقيقة." وأثناء انتظار اسم المستخدم، يظل نسيت كلمة المرور؟ يعمل.
نسيت كلمة المرور؟
يتيح هل نسيت كلمة المرور؟ تعيين كلمة مرور جديدة لحساب المالك. ولاستخدامه تحتاج إلى الوصول إلى ملفات التثبيت (عبر FTP أو مدير الملفات في الاستضافة). أما الحسابات الأخرى فيمنحها المسؤول الكامل كلمة مرور جديدة من النظام → الحسابات.
- في صفحة تسجيل الدخول، انقر على هل نسيت كلمة المرور؟.
- انقر على إنشاء رمز. تعرض الصفحة اسم ملف، مثل
cardix-reset-XXXXXXXX.txt. - في مجلد Cardix (حيث يوجد
admin.php)، أنشئ ملفًا فارغًا بهذا الاسم تمامًا، باستخدام FTP أو مدير الملفات في الاستضافة. - عُد إلى الصفحة، وأدخل كلمة المرور الجديدة مرتين (12 حرفًا على الأقل) ثم انقر على تعيين كلمة المرور الجديدة. يعمل الرمز مرة واحدة خلال 30 دقيقة.
- سجّل الدخول بكلمة المرور الجديدة. يمكنك حذف الملف الفارغ بعد ذلك.
إذا ظهرت الرسالة "لم يُعثر على الملف في مجلد Cardix."، فتحقق من اسم الملف ومجلده. وإذا انتهت صلاحية الرمز، فأنشئ رمزًا جديدًا.
خوادم الوكيل الموثوقة
إذا كان موقعك خلف شبكة CDN أو موازن أحمال، مثل Cloudflare، فسيبدو أن جميع الزوار قادمون من عناوين تلك الخدمة. أدخل هذه العناوين لكي تحتسب الحدود كل زائر على حدة، لا الوكيل:
- افتح النظام → أمان.
- تحت خوادم الوكيل الموثوقة، أدخل عناوين خوادم الوكيل أو نطاقات CIDR الخاصة بها، عنوانًا في كل سطر (20 بحد أقصى).
- انقر على حفظ.
بعد ذلك يُقرأ عنوان الزائر من الترويسة X-Forwarded-For في الطلبات القادمة من هذه الخوادم. يُرفض أي نطاق أوسع من /8 (IPv4) أو /32 (IPv6)، لأنه سيتيح للزوار اختيار العنوان الذي يُحتسبون به. إذا لم يكن موقعك خلف وكيل، فاترك القائمة فارغة؛ فبدونها لا تُقرأ العناوين المُمرَّرة أبدًا.
تُظهر الصورة أدناه الإصدار Cardix 3.0.0؛ ومنذ Cardix 3.1.0 أصبح نموذج كلمة المرور في حسابي، وتضم علامة تبويب أمان خوادم الوكيل الموثوقة.
مجلدات البيانات المحمية
يمنح الإعداد مجلدات البيانات أسماء عشوائية لا يمكن تخمينها ويحميها بملفات .htaccess. وعلى الخوادم التي لا تطبّق ملفات .htaccess، وهي عادةً Nginx، تعرض اللوحة تحذيرًا بالأسطر التي يجب إضافتها إلى إعدادات الخادم. راجع تثبيت Cardix.
وسائل حماية أخرى
- حماية المتصفح: ترسل جميع الصفحات سياسة أمان المحتوى (Content Security Policy) وترويسات أمان أخرى، ولا تحتوي على نصوص برمجية مضمّنة.
- لا تفاصيل للأخطاء: لا تعرض الصفحات العامة ونقاط دخول الإدارة أبدًا تفاصيل أخطاء PHP أو مسارات الخادم.
- ملفات داخلية مغلقة: تُرجع ملفات PHP الداخلية في Cardix صفحة "غير موجود" فارغة عند فتحها مباشرةً.
- فحص الملفات المرفوعة: تُفحص الصور المرفوعة ويُعاد ترميزها؛ وتُرفض الخطوط ذات خريطة الأحرف التالفة.
- عدم تخزين عناوين IP: تحتسب الحدود الزوار باستخدام تجزئات مفتاحية لا يمكن تحويلها مجددًا إلى عناوين IP.
- روابط خاصة: عشوائية وقابلة للتجديد ومغلقة أمام محركات البحث وذاكرات التخزين المؤقت. وتوجد صور كل بطاقة في مجلد عشوائي لا يشغّل PHP.
- تحديثات موقّعة: التحديثات موقّعة من ARN Smart، ويُرفض التحديث إلى الإصدار نفسه أو إلى إصدار أقدم. وبمجرد أن يتلقى Cardix إصدارًا يحمل توقيع الناشر ARN Smart، فإنه يرفض الإصدارات غير الموقّعة.
- استيراد آمن: لا يشغّل استيراد بيانات Cardix 2 أي شيء من ملف ZIP، ويأخذ ملفات بيانات Cardix فقط، ويفحص الصور والخطوط قبل كتابتها، وهو متاح للمسؤولين الكاملين فقط.
- تصاميم مخفية: ينتقل التصميم المخفي عن المشاركين إلى مجلد لا تعرفه سوى لوحة الإدارة.
قيود معروفة
- تُحتسب الحدود لكل شخص حسب عنوان الشبكة: فالأشخاص الذين يتشاركون اتصال إنترنت واحدًا (عنوان IPv4 نفسه أو شبكة IPv6 /64 نفسها) يتشاركون عدادًا واحدًا.
- أثناء محاولة شخص ما تخمين كلمة مرور اسم مستخدم المسؤول من شبكات متعددة، قد يضطر المتصفح الذي لم يسجّل الدخول من قبل إلى الانتظار مدة تصل إلى ساعة. أما المتصفحات التي سجّلت الدخول سابقًا، وخيار هل نسيت كلمة المرور؟، فتظل تعمل.
- إذا أضفت رمز PIN إلى دعوة أو مجموعة بطاقات لاحقًا، فإن الزوار الذين فتحوا رابطها الخاص من قبل يحتفظون بإمكانية الوصول حتى تنقر على تجديد الرابط.