
Cardix は公開サーバー上で動作するため、管理パネルと各ページには保護機能が組み込まれています。Cardix 3 は、コードを書いていないレビュアーによるセキュリティレビューを受け、修正後にもフォローアップレビューを実施しています。
管理者アカウント
- オーナーアカウントはセットアップ時に作成され、その際にユーザー名とパスワードを設定します。フル管理者は、フル管理者、デザイナー、データの各ロールでアカウントを追加できます。管理者アカウントとロール をご覧ください。
- パスワードは 12 文字以上です。各アカウントは マイアカウント で自分のパスワードを変更します。
- 1 つのアカウントで複数のブラウザーから同時にサインインできます。パスワードを変更するとそのアカウントの他のセッションは終了し、アカウントを削除するとそのセッションは次のリクエスト時に終了します。
- ロールはすべての操作ごとにサーバー側で確認され、ロールの範囲外の画面はブラウザーに送信されません。
- 管理セッションはインストールに紐付けられています。別の Cardix インストールのセッションやコピーした Cookie ではアクセスできません。
誤ったパスワードの制限
誤ったパスワードは接続ごと、ネットワークごと、ユーザー名ごとに制限されるため、誰も際限なくパスワードを試すことはできません。
- 1 つのネットワーク: 1 つのネットワークから 15 分以内にあるユーザー名で 10 回パスワードを誤ると、そのネットワーク上の新しいブラウザーは 15 分間待つ必要があります。
- ユーザー名: 1 時間以内にあるユーザー名に対して 10 の異なるネットワークから誤ったパスワードが入力された場合、または合計 200 回誤ったパスワードが入力された場合、新しいブラウザーは再試行まで待つ必要があります。待ち時間は 1 分から始まり、回ごとに 2 倍になって最大 1 時間までになります。
- 既知のデバイス: サインインに成功したブラウザーには 90 日間有効な「既知のデバイス」Cookie が付与され、待つ必要はありません。この Cookie はそのアカウントに属し、アカウント自体のパスワードが変更されると無効になります。
- 存在しないユーザー名: 存在しないユーザー名の確認には誤ったパスワードと同じ時間がかかるため、ログインページからどのユーザー名が存在するかはわかりません。
ログインページには待ち時間が表示されます。例:「この接続からの試行回数が多すぎます。15 分後に再試行してください。」ユーザー名が待機中でも、パスワードをお忘れですか? は使用できます。
パスワードをお忘れですか?
パスワードをお忘れですか? では、オーナーアカウントの新しいパスワードを設定できます。利用するには、インストール先のファイルにアクセスできる必要があります(FTP またはホスティングのファイルマネージャー)。その他のアカウントについては、フル管理者が システム → アカウント で新しいパスワードを設定します。
- ログインページで パスワードをお忘れですか? をクリックします。
- コードを作成 をクリックします。ページにファイル名が表示されます(例:
cardix-reset-XXXXXXXX.txt)。 - FTP またはホスティングのファイルマネージャーで、Cardix フォルダー(
admin.phpがある場所)に、そのとおりの名前で空のファイルを作成します。 - ページに戻り、新しいパスワード を 2 回入力し(12 文字以上)、新しいパスワードを設定 をクリックします。コードは 30 分間、1 回だけ使用できます。
- 新しいパスワードでサインインします。その後、空のファイルは削除してかまいません。
「The file was not found in the Cardix folder.」と表示された場合は、ファイルの名前と保存先フォルダーを確認してください。コードの有効期限が切れた場合は、新しいコードを作成してください。
信頼するプロキシサーバー
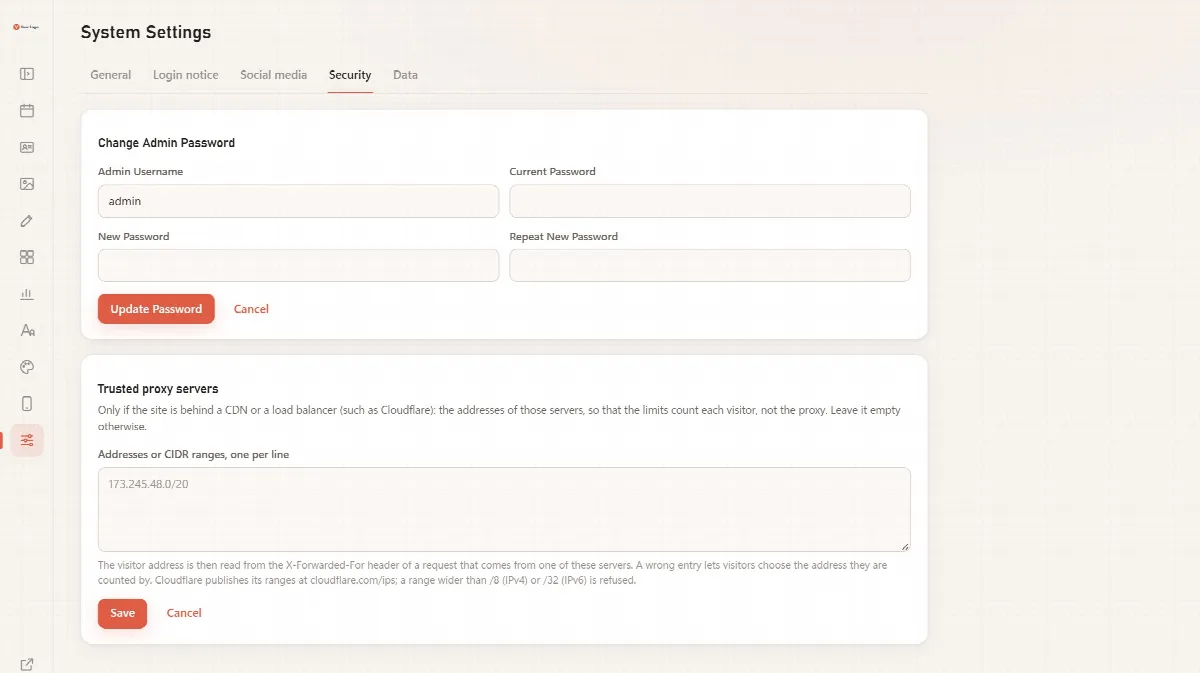
サイトが Cloudflare などの CDN やロードバランサーの背後にある場合、すべての訪問者がそのサービスのアドレスから来ているように見えます。制限がプロキシではなく訪問者ごとにカウントされるよう、これらのアドレスを入力してください。
- システム → セキュリティ を開きます。
- 信頼するプロキシサーバー に、プロキシサーバーのアドレスまたは CIDR 範囲を 1 行に 1 つずつ入力します(最大 20 件)。
- 保存 をクリックします。
以降、これらのサーバーからのリクエストでは、訪問者のアドレスが X-Forwarded-For ヘッダーから読み取られます。/8(IPv4)や /32(IPv6)より広い範囲は拒否されます。訪問者がカウントされるアドレスを自分で選べてしまうためです。サイトがプロキシの背後にない場合は、リストを空のままにしてください。リストがなければ、転送されたアドレスが読み取られることはありません。
下の画像は Cardix 3.0.0 のものです。Cardix 3.1.0 以降、パスワードのフォームは マイアカウント にあり、セキュリティタブには信頼するプロキシサーバーが表示されます。
保護されたデータフォルダー
セットアップでは、データフォルダーに推測できないランダムな名前が付けられ、.htaccess ファイルで保護されます。.htaccess ファイルが適用されないサーバー(通常は Nginx)では、サーバー設定に追加する行を含む警告がパネルに表示されます。Cardix のインストール をご覧ください。
その他の保護機能
- ブラウザーの保護: すべてのページが Content Security Policy などのセキュリティヘッダーを送信し、インラインスクリプトを含みません。
- エラー詳細を非表示: 公開ページや管理画面の入口では、PHP のエラー詳細やサーバーのパスが表示されることはありません。
- 内部ファイルの遮断: Cardix の内部 PHP ファイルを直接開くと、空の「not found」ページが返されます。
- アップロードのチェック: アップロードされた画像はチェックされ、再エンコードされます。文字マップが壊れたフォントは拒否されます。
- IP アドレスを保存しない: 制限では、IP アドレスに戻せないキー付きハッシュで訪問者をカウントします。
- プライベートリンク: ランダムで更新可能、検索エンジンやキャッシュからは遮断されます。各カードの画像は、PHP が実行されないランダムなフォルダーに保存されます。
- 署名付きアップデート: アップデートには ARN Smart の署名があり、同じバージョンや古いバージョンへのアップデートは拒否されます。ARN Smart の発行者署名付きのバージョンを一度受け取ると、Cardix は署名のないバージョンを拒否します。
- 安全なインポート: Cardix 2 のデータのインポートでは、ZIP 内のものが実行されることはなく、Cardix のデータファイルのみを取り込み、画像とフォントは書き込む前にチェックされます。また、フル管理者のみが実行できます。
- 非表示のデザイン: 参加者に非表示にしたデザインは、管理パネルだけが知るフォルダーに移動されます。
既知の制限事項
- 1 人あたりの制限はネットワークアドレスでカウントされます。同じインターネット接続(同じ IPv4 アドレスまたは同じ IPv6 /64 ネットワーク)を共有する人は、1 つのカウンターを共有します。
- 誰かが多数のネットワークから管理者ユーザー名のパスワードを推測しようとしている間、一度もサインインしたことのないブラウザーは最大 1 時間待たされる場合があります。以前にサインインしたことのあるブラウザーと パスワードをお忘れですか? は引き続き利用できます。
- 招待やカードグループに後から PIN を追加した場合、すでにそのプライベートリンクを開いていた訪問者は、リンクを更新 をクリックするまでアクセスを維持します。