
SiteWatch は新しいアカウントを審査の流れに乗せます。一般登録によるアカウントには、メールアドレスの確認と管理者の承認待ちを求めることができます。一般登録の受付停止中に作成されたアカウントは、セキュリティ承認者の承認を待ちます。
場所: ARN SiteWatch → アクセスセキュリティ → 登録確認。
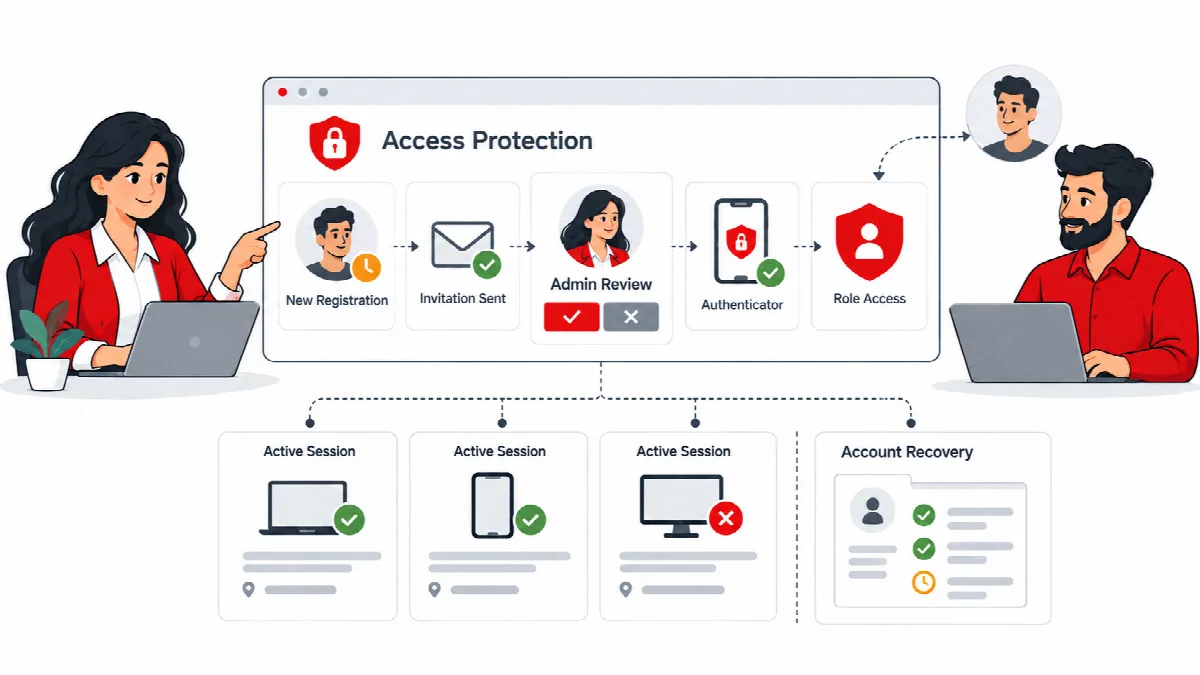
一般登録を確認する
- アクセスセキュリティ → 登録確認 を開きます。
- 登録確認 で 新規の一般登録に確認を必須にする にチェックを入れます。
- 新しいアカウントをご自身でも審査する場合は、管理者の承認も必須にする にチェックを入れます。
- 必要に応じて、受け付けないメールドメインを ブロックする使い捨てメールドメイン (1行に1つ) に入力します。
- 登録ポリシーを保存 をクリックします。
- 実際の流れをテストします。テスト用アカウントを登録し、確認メールを開いて手続きを完了してください。
この機能は WordPress の標準登録と従来の WooCommerce 登録に適用されます。確認が有効な間、WooCommerce は登録後に新規顧客を自動でサインインさせません。管理者が作成したアカウントは対象外です。
メールアドレスの確認で証明できるのは、その人がメールボックスを読めることだけです。本人であることは証明しません。
確認メールが届かない場合、ユーザーは 確認メール再送信用の公開ページ としてリンクされている公開の再送信ページから、新しいメールをリクエストできます。このページはどのリクエストにも同じ応答を返し、利用回数を制限します。
保留中のアカウントを承認する
保留中のアカウント には、メール確認または承認がまだ必要なアカウントが、その状態 (メール確認済み または メール確認待ち、承認済み または 承認待ち) とともに一覧表示されます。
- アカウントを承認するには アカウントを承認 をクリックします。
- 確認期限が切れた未確認アカウントには WordPress で削除する前に期限切れアカウントを確認 と表示されます。SiteWatch がアカウントを自動的に削除することはありません。必要に応じて ユーザー でご自身で削除してください。
必要な手順が完了するまで、そのアカウントは管理者権限を付与されたとしても、サインインすることも、サイトの保護されたエリアを利用することもできません。
登録が無効の間に作成されたアカウント
WordPress で一般登録が無効になっている場合、管理者、REST API、またはプラグインによって作成されたアカウントを含め、すべての新しいアカウントに承認が必要です。既存のアカウントには影響しません。
これらのリクエストは、理由、作成元のアカウント、日時とともに 登録無効時のアカウント承認 に表示されます。承認できるのはセキュリティ承認者のみです。
- アカウント、想定されているアクセス権、作成方法を確認します。
- このアカウント、想定されているアクセス権、作成リクエストを確認しました。 にチェックを入れます。
- セッションがまだ確認されていない場合は、新しい認証アプリのコードを入力します。
- アカウントリクエストを承認 をクリックします。
保留中のアカウントは、サインイン、保護された REST ルートの利用、プラグインのインストールや有効化、自分自身の承認を行うことができません。
マルチサイトネットワークでは、登録が無効なサイトに既存ユーザーを追加する場合も、そのサイトでの承認が必要です。ネットワーク特権管理者は既存のメンバーシップアクセスを維持します。
マルチサイトネットワークの場合
ネットワークのサインアップでは、もともと WordPress の有効化メールが使用されます。SiteWatch はさらに、サポートされているサイト直接登録と WooCommerce 登録を保護します。これは各サイトの 登録確認 で設定します。
登録にチャレンジを追加する
サポートされている登録フォームに Cloudflare Turnstile を追加するには、フォームとメール → スパム対策 で Turnstile のキーを入力し、サポートされている登録でチャレンジを必須にする にチェックを入れます。スパム対策、メールポリシー、メール診断 をご覧ください。
カスタム登録フォームやメンバーシッププラグインは自動的には対象になりません。個別にテストしてください。