
تحمي هذه الأدوات نماذجك من إساءة الاستخدام، وتمنع أي إضافة أو نموذج مُخترق من إرسال كميات كبيرة من البريد، وتساعدك في العثور على مشكلات تسليم البريد.
أين تجدها: ARN SiteWatch ← النماذج والبريد الإلكتروني ← الحماية من الرسائل المزعجة والنماذج والبريد الإلكتروني ← أمان البريد الإلكتروني والنماذج والبريد الإلكتروني ← تشخيص البريد.
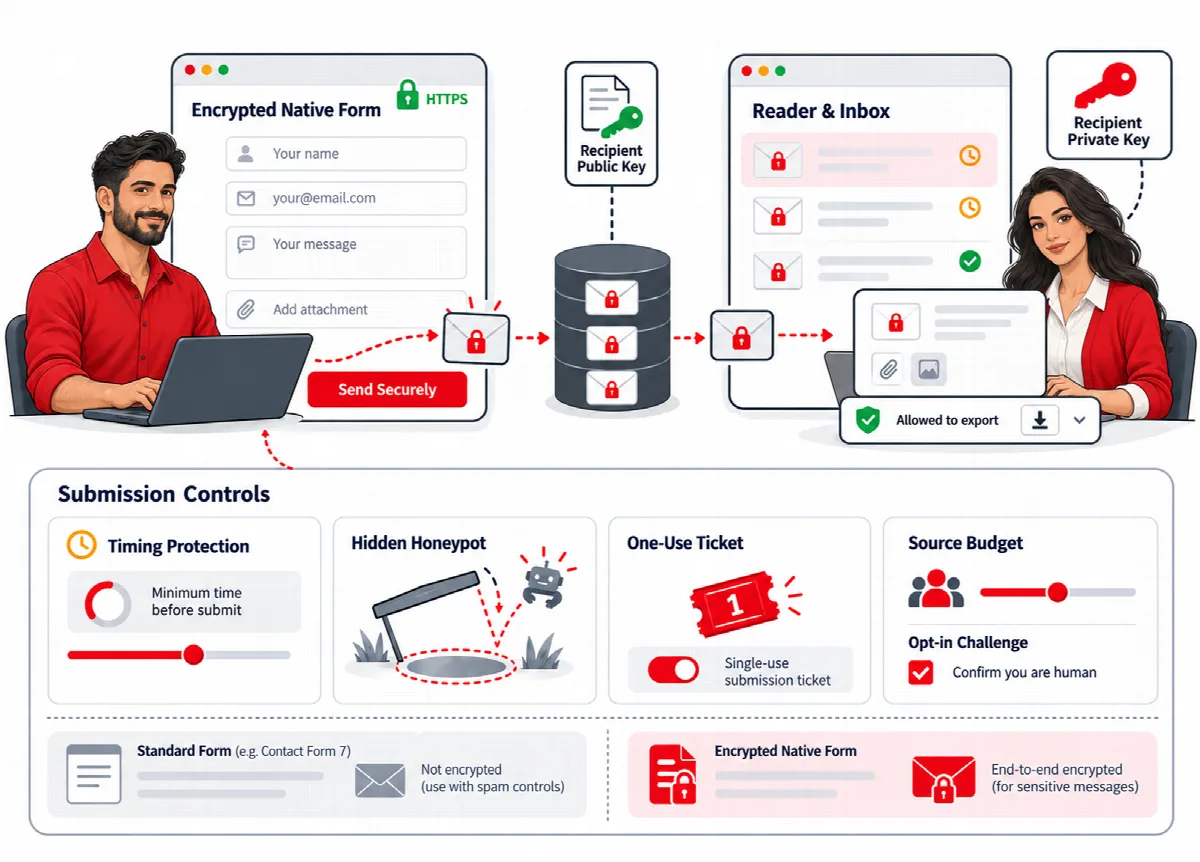
الحماية المدمجة للنماذج
يستخدم النموذج الآمن في SiteWatch دائمًا تذاكر موقّعة للاستخدام مرة واحدة، وحدًّا أدنى من الوقت قبل إمكانية إرسال النموذج، وحقل مصيدة مخفيًا، وحدًّا لكل عنوان مصدر. اضبط هذا الحد في النماذج والبريد الإلكتروني ← النماذج المشفّرة؛ راجع إعداد نموذج الاتصال المشفّر والقارئ.
بالنسبة إلى Contact Form 7، يمكن لـ SiteWatch إضافة حدّ قدره خمس عمليات إرسال لكل نموذج ولكل عنوان مصدر في الساعة. فعّله من حماية الموقع ← الطلبات ونقاط النهاية. لا يقوم هذا الحد بتشفير رسائل Contact Form 7.
إضافة اختبار Cloudflare Turnstile
- أنشئ أداة Turnstile في حسابك على Cloudflare واسمح باسم مضيف موقعك.
- افتح النماذج والبريد الإلكتروني ← الحماية من الرسائل المزعجة.
- أدخل مفتاح موقع Turnstile والمفتاح السري في المفتاح السري لـ Turnstile (اتركه فارغًا للإبقاء على القيمة المخزنة).
- حدّد فرض اختبار على النموذج الخاص الأصلي أو فرض اختبار على عمليات التسجيل المدعومة أو كليهما.
- انقر على حفظ سياسة الاختبار.
- اختبر عملية إرسال عادية وعملية تسجيل عادية.
عمليات التسجيل المدعومة هي التسجيل القياسي في WordPress والتسجيل الكلاسيكي في WooCommerce. عند تفعيل الاختبار، يُحمَّل سكربت Cloudflare على تلك الصفحات ويتلقى Cloudflare إشارات متصفح الزائر. لا يتم إرسال أي حقل رسالة أو اسم أو عنوان بريد إلكتروني للتحقق. وإذا تعذّر الوصول إلى Cloudflare، تُرفض عمليات الإرسال المحمية.
تقييد البريد الصادر
تحسب ضوابط إساءة استخدام البريد الإلكتروني الرسائل التي يرسلها موقعك عبر بريد WordPress وتقارير SiteWatch في كل ساعة.
| الحد | الافتراضي |
|---|---|
| رسائل الموقع العامة / ساعة | 300 |
| رسائل كلمات المرور والتسجيل وWooCommerce / ساعة | 200 |
| الرسائل لكل مستخدم / ساعة (تتشارك الطلبات المجهولة حدًّا واحدًا) | 80 |
| الرسائل لكل مكوّن / ساعة | 150 |
| الرسائل لكل مستلم / ساعة | 30 |
يمكن ضبط كل حد بقيمة من 1 إلى 10000. لرسائل كلمات المرور والتسجيل وWooCommerce حدّها الخاص، لذا لا تُحتسب رسائل العملاء الأساسية ضمن البريد العام.
- افتح النماذج والبريد الإلكتروني ← أمان البريد الإلكتروني.
- اضبط سياسة الإرسال على مراقبة وانقر على حفظ سياسة البريد الإلكتروني. يقوم ملف الإعداد بذلك نيابةً عنك.
- بعد فترة من الاستخدام العادي، راجِع أحداث البريد المسجّلة في التقارير والأحداث ← سجل الأحداث.
- عدّل الحدود، ثم غيّر سياسة الإرسال إلى حظر إذا أردت إيقاف الرسائل التي تتجاوز الحد.
يجعل خيار اشتراط TLS وشهادات موثقة لبروتوكول SMTP القياسي بريد WordPress يرفض اتصالات SMTP غير المشفّرة أو غير الموثقة.
تشمل هذه السياسة البريد المُرسَل عبر دالة البريد القياسية في WordPress. أما الإضافات التي ترسل البريد مباشرةً عبر واجهة برمجة تطبيقات لدى مزوّد الخدمة فتتجاوزها. ولا يُخزَّن المستلمون ولا نصوص الرسائل في سجل الأحداث.
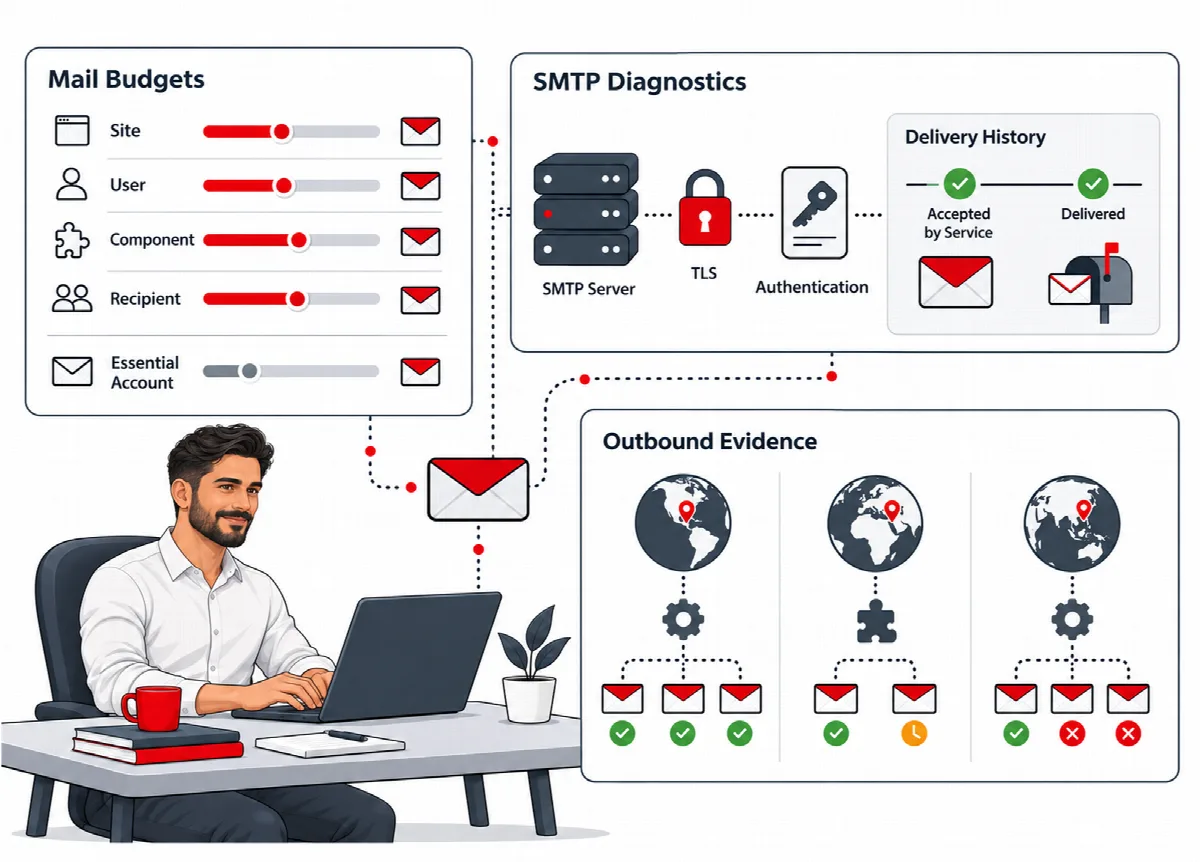
فحص اتصال البريد
يختبر النماذج والبريد الإلكتروني ← تشخيص البريد إعدادات البريد دون إرسال أي رسالة.
- يختبر فحص بريد الموقع إعدادات SMTP التي يستخدمها موقعك، بما فيها إعدادات إضافات SMTP الشائعة.
- يختبر فحص SMTP التقارير حساب SMTP المنفصل المخصص لتقارير SiteWatch.
تعرض كل نتيجة الطريقة والخادم والمنفذ والتشفير، ومدى نجاح الاتصال وتسجيل الدخول، ووجود سجلات SPF وDMARC لنطاق المُرسِل. لا يتحقق الفحص من صحة هذه السجلات ولا يختبر DKIM. ولا يمكن هنا اختبار مزوّدي البريد المستخدَمين عبر واجهة برمجة تطبيقات بدلًا من SMTP.
قبول الخدمة للرسالة لا يعني بالضرورة أنها وصلت إلى صندوق الوارد. لاختبار التسليم الفعلي، استخدم إرسال هذا التقرير بالبريد الإلكتروني في لوحة التحكم وتحقق من صندوق الوارد ومجلد الرسائل غير المرغوب فيها لدى المستلم.