
SiteWatch, karar yetkisini WordPress rollerinden ayırır. Güvenlik onaylayıcıları eklenti paketleri, güncelleme kaynakları ve bekletilen hesaplar hakkında karar verir. Diğer yöneticiler bir onaylayıcıdan süreli izin talep edebilir.
Nerede bulunur: ARN SiteWatch → Eklenti İncelemesi → Hesaplar ve İzinler.
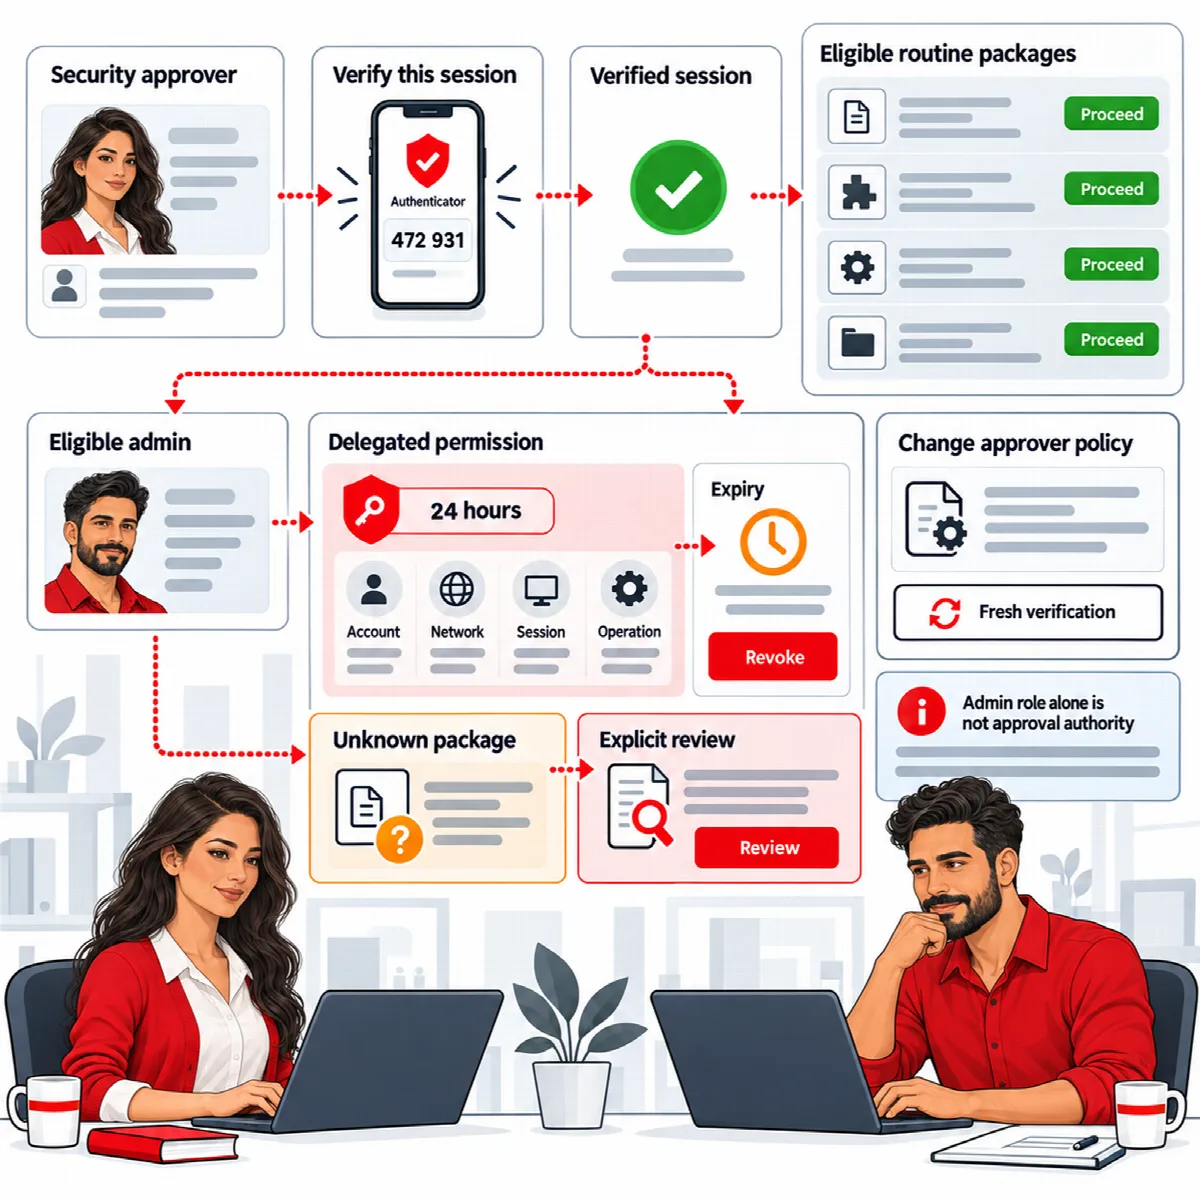
Kimler onaylayıcı olabilir
Bir hesap şu koşulları sağladığında güvenlik onaylayıcısı olabilir:
- eklenti kurabiliyorsa (çoklu site ağında ağ eklentilerini yönetebiliyorsa);
- bekleyen bir hesap değilse;
- kayıtlı bir doğrulayıcısı varsa.
WordPress yönetici rolü tek başına hiç kimseyi onaylayıcı yapmaz. En fazla 20 hesap onaylayıcı olabilir. Çoklu site ağında onaylayıcı listesi tüm ağ için geçerlidir.
İlk onaylayıcıyı belirlemek için Güvenlik kurulumunu tamamlayın makalesine bakın.
Geçerli oturumunuzu doğrulayın
Onaylayıcılar ve yöneticiler Doğrulayıcıyla doğrulanmış oturum ile çalışır. Doğrulayıcı koduyla açılan bir oturum otomatik olarak doğrulanır. Daha eski bir oturum bir kez doğrulanabilir:
- Geçerli oturum doğrulaması bölümünde bir Yeni doğrulayıcı kodu girin.
- Bu oturumu doğrula düğmesine tıklayın.
Ekranda ardından Geçerli WordPress oturumunuz Doğrulayıcı ile doğrulandı. Rutin eklenti işlemleri için başka bir kod gerekmez. mesajı görünür. Doğrulama oturum boyunca geçerlidir.
(SiteWatch 2.1.0 ve sonrası) Onaylayıcılar, bir doğrulamanın kararlarını ne kadar süre kapsayacağını Güvenlik karar yetkisi altındaki Kimlik doğrulayıcı doğrulaması onaylayıcı kararlarını kapsar ayarıyla kısaltabilir: Oturumun tamamı boyunca (varsayılan), 8 saat, 1 saat veya 15 dakika. Doğrulama daha eskiyse kararlar yeni bir kod ister; böylece çalınan bir oturum çerezi oturumun geri kalanında onay veremez. Oturum açma bundan etkilenmez. Kurtarma koduyla açılan oturum eklenti kararlarını kapsamaz; bu kararlar için doğrulayıcı uygulamasından bir kod gerekir.
Hangi işlemler yeni kod gerektirir
| İşlem | SiteWatch'ın istediği |
|---|---|
| İlk güvenlik onaylayıcısı olmak | Geçerli WordPress parolanız ve yeni bir doğrulayıcı kodu |
| Onaylayıcı listesini değiştirmek | Yeni bir doğrulayıcı kodu |
| Bir ARN Connect bağlantısını onaylamak veya iptal etmek | Yeni bir doğrulayıcı kodu |
| Dosya bütünlüğü için güvenilir bir paket manifestosunu içe aktarmak | Yeni bir doğrulayıcı kodu |
Onaylayıcı listesini SITEWATCH_RECOVER_APPROVER ile kurtarma (SiteWatch 2.1.0 ve sonrası) | Adı geçen hesabın geçerli WordPress parolası ve yeni bir doğrulayıcı kodu |
| Şifreli formun alıcı anahtarını değiştirme (SiteWatch 2.1.0 ve sonrası) | Bir onaylayıcı hesabı ve yeni bir doğrulayıcı kodu |
| Bekletilen bir paketi veya hesabı onaylamak, güvenilir bir güncelleme kanalını kaydetmek veya iptal etmek, imzalı Agent güncelleme ayarını değiştirmek, 24 saatlik izni onaylamak | Doğrulayıcıyla doğrulanmış bir oturum; kod yalnızca oturum henüz doğrulanmamışsa istenir |
Onaylayıcı ekleyin veya kaldırın
- Eklenti İncelemesi → Hesaplar ve İzinler bölümünü açın.
- Güvenlik karar yetkisi altında, Yetkili güvenlik onaylayıcıları listesindeki hesapları işaretleyin veya işaretini kaldırın. Yalnızca kayıtlı doğrulayıcısı olan uygun hesaplar listelenir.
- Bir Yeni doğrulayıcı kodu girin.
- Onay politikasını kaydet düğmesine tıklayın.
Onaylayıcı olmayan hesaplar Hesabınız desteklenen işlemleri talep edebilir ancak bunları onaylayamaz veya bu politikayı değiştiremez. mesajını görür.
Bir onaylayıcı, listedeyken kendi doğrulayıcısını kapatamaz. Önce kendisini listeden kaldırın.
Hiçbir onaylayıcı artık onay veremediğinde (SiteWatch 2.1.0 ve sonrası)
Atanmış tüm onaylayıcılar bu yetkiye sahip rolü veya doğrulayıcı kayıtlarını kaybettiyse, Pano ve Eklenti İncelemesi Atanmış hiçbir güvenlik onaylayıcısı şu anda onay veremez. mesajını gösterir. Eklenti işlemleri bekler ve onaylayıcı listesi WordPress içinde değiştirilemez. Listeyi kurtarmak için barındırma erişimi olan biri, doğrulayıcı kaydı yapmış bir yönetici hesabını kullanıcı adı veya kullanıcı kimliğiyle belirterek wp-config.php dosyasına şu satırı ekler:
define( 'SITEWATCH_RECOVER_APPROVER', 'login-of-the-account' );- Adı geçen hesap Eklenti İncelemesi → Hesaplar ve İzinler sayfasını açar.
- Güvenlik onaylayıcısı listesini kurtar altında Geçerli WordPress parolası ve Yeni doğrulayıcı kodu bilgilerini girer ve Tek güvenlik onaylayıcısı olun düğmesine tıklar.
- Ardından satırı
wp-config.phpdosyasından kaldırın.
Önceki onaylayıcılara bağlı bekleyen kararlar için yeni bir karar gerekir. Sabitin aynı değeri yalnızca bir kez çalışır; onaylayıcı listesi yeniden kaydedildikten sonra tekrar kullanılabilir.
Başka bir yöneticiye 24 saatlik izin verin
Diğer uygun yöneticiler, her paket için bir onaylayıcıya ihtiyaç duymadan eklenti kurma, güncelleme veya etkinleştirme izni talep edebilir.
Yönetici talep eder:
- Geçerli oturumu Geçerli oturum doğrulaması bölümünde doğrulayın.
- 24 saatlik eklenti izinleri altında gereken işlemleri seçili bırakın: Eklenti kur, Eklentileri güncelle, Eklentileri etkinleştir.
- Bir Gerekçe girin ve 24 saatlik izin talep et düğmesine tıklayın.
Onaylayıcı karar verir:
- Doğrulanmış bir oturumla Eklenti İncelemesi → Hesaplar ve İzinler bölümünü açın.
- Talebi inceleyin ve 24 saatliğine onayla veya Talebi reddet düğmesine tıklayın.
- Onaylanmış bir izni erken sonlandırmak için İzni iptal et düğmesine tıklayın.
İzin bu site için (ağda ise ağ için) geçerlidir, 24 saat sonra otomatik olarak sona erer ve hesaba, seçilen işlemlere ve geçerli onaylayıcı politikasına bağlıdır. Yalnızca Doğrulayıcıyla doğrulanmış bir oturumda çalışır. WordPress yetkileri eklemez ve hesapları veya güncelleme kaynaklarını onaylamaya izin vermez. Paket incelemesi geçerliliğini korur: işaretlenen bir paket yine de bir onaylayıcı gerektirir.