
SiteWatch güvenli formu, her mesajı gönderilmeden önce ziyaretçinin tarayıcısında şifreler. WordPress yalnızca şifreli mesajı saklar. Mesajı, kendi bilgisayarınızdaki ayrı bir okuyucuda, WordPress'e asla girmeyen bir özel anahtarla okursunuz.
Nerede bulunur: ARN SiteWatch → Formlar ve E-posta → Şifreli Formlar ve Formlar ve E-posta → Şifreli Gelen Kutusu.
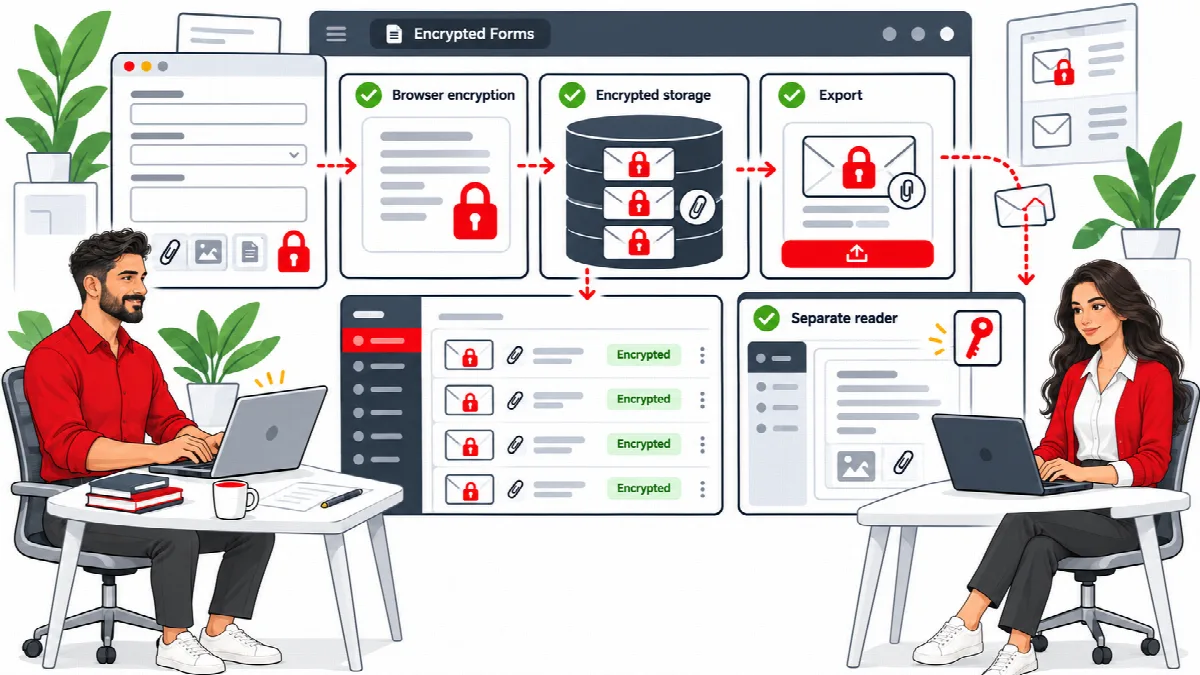
Nasıl çalışır
- Formda Ad, E-posta, Mesaj alanları ve isteğe bağlı Ek dosya (en fazla 3 MB) alanı bulunur. Tümü, ziyaretçinin tarayıcısında her mesaj için yeni bir anahtarla şifrelenir.
- Bu anahtar, alıcı açık anahtarınızla kilitlenir. Mesajı yalnızca eşleşen özel anahtar açabilir.
- Özel anahtar, yerel olarak açtığınız küçük bir web sayfası olan ayrı SiteWatch özel okuyucusunda kalır. Okuyucu ağ isteği yapmadan çalışır.
- Yeni mesaj bildirimleri yalnızca bir referans içerir, mesajın kendisini asla içermez.
Başlamadan önce
- Formun bulunduğu sayfa HTTPS kullanmalıdır.
- Lisans e-postanızdaki araç paketini (örneğin
sitewatch-tools-2.2.0.zip), eklentinin yanındaki ikinci indirmeyi hazır bulundurun. Bilgisayarınızda güvenilir bir klasöre çıkarın; okuyucu, paketinreaderklasörüdür. Bu bir WordPress eklentisi değildir. - Güncel bir tarayıcı kullanın. JavaScript ve Web Crypto olmadan form devre dışı kalır; asla düz metin göndermeye geri dönmez.
1. Okuyucuda alıcı anahtarını oluşturun
- Çıkarılan araç paketindeki
reader/index.htmldosyasını tarayıcınızda açın. - Bir Anahtar yedeği parolası (en az 12 karakter) girin.
- Alıcı anahtarını ve şifreli yedeği oluştur düğmesine tıklayın. Sunulan şifreli anahtar yedeği dosyasını kaydedin.
- Yedek dosyasını ve parolayı, WordPress dışındaki güvenli yerlerde ayrı ayrı saklayın.
- Forma güvenmeden önce yedeğin kilidini açabildiğinizi kontrol edin (aşağıdaki 4. adıma bakın).
- WordPress için açık anahtar alanında gösterilen anahtarı kopyalayın.
2. Açık anahtarı WordPress'e kaydedin
- Formlar ve E-posta → Şifreli Formlar bölümünü açın.
- Anahtarı Alıcı açık anahtarı (SPKI base64) alanına yapıştırın.
- Kaynak IP başına saatlik gönderim değerini ayarlayın (varsayılan 5, 1 ile 1000 arası).
- (SiteWatch 2.1.0 ve sonrası) Sınırları, saklama süresini ve e-postaları kontrol edin: - Sitenin tamamı için saatlik gönderim: varsayılan 50, 1 ile 10.000 arası. - Şifreli iletiler için depolama sınırı (MB): varsayılan 100, 10 ile 2.000 arası. - İletileri şu süreden sonra sil (gün; 0 saklar): varsayılan 0, en fazla 3.650. - Yeni ileti e-postaları: Her mesaj için bir e-posta (varsayılan), Saatte en fazla bir e-posta veya E-posta yok; şifreli gelen kutusunu kontrol edin.
- İsteğe bağlı olarak mesajları dışa aktarabilecek kişilerin WordPress hesap kimliklerini Yetkili gelen kutusu okuyucuları (WordPress hesap kimlikleri; virgülle ayrılmış) alanına girin. En fazla 25 okuyucu eklenebilir.
- Şifreli form ayarlarını kaydet düğmesine tıklayın.
Yalnızca SiteWatch okuyucusundan alınan, en az 3072 bitlik bir RSA açık anahtarı kabul edilir. Özel anahtarı asla WordPress'e yapıştırmayın.
Kaynak sınırı her IPv4 adresini ve her IPv6 /64 ağını ayrı sayar; proxy veya CDN arkasındaysanız önce ziyaretçi adresini ayarlayın (bkz. İstek kalıpları, uç nokta sınırları ve erken koruma). Site geneli sınır ve depolama sınırı, birçok kaynaktan gelen yoğun gönderimleri durdurur: reddedilen ziyaretçi "Submission limit reached." veya "The private inbox is full. Try again later." mesajını görür ve her saatin ilk reddi bir olay olarak kaydedilir. Saklama ayarı eski iletileri her saat siler; bu nedenle saklamanız gereken iletileri önce dışa aktarın.
3. Formu bir sayfaya ekleyin
- Bir HTTPS sayfasını düzenleyin ve bir Kısa kod bloğu ekleyin.
[sitewatch_secure_form]yazın.- Sayfayı önizleyin, ardından yayımlayın.
- Hassas olmayan bir metinle test mesajı gönderin.
Ziyaretçiler mesajlarını Özel mesaj gönder düğmesiyle gönderir.
4. Mesajları okuyun
- Formlar ve E-posta → Şifreli Gelen Kutusu bölümünü açın ve mesajın yanındaki Şifreli iletiyi dışa aktar düğmesine tıklayın. Yetkili okuyucular, WordPress yönetim paneline erişim gerektirmeyen Yetkili okuyucu gelen kutusunu aç seçeneğini de kullanabilir.
- Bilgisayarınızda okuyucuyu açın.
- Şifreli bir mesaj aç altında Şifreli özel anahtar yedeğinizi seçin, Yedek parolasını girin ve Alıcı anahtarının kilidini aç düğmesine tıklayın.
- Dışa aktarılan şifreli mesajı seçin ve Mesajın şifresini yerel olarak çöz düğmesine tıklayın.
- Mesajda ek dosya varsa Şifresi çözülmüş eki indir seçeneğini kullanın. Ekler yalnızca indirilir; okuyucuda asla açılmaz veya çalıştırılmaz.
- İşiniz bittiğinde Okuyucuyu kilitle ve görüntülenen mesajı temizle düğmesine tıklayın.
Dışa aktarılan mesaj dosyalarını diğer gizli belgeler gibi koruyun.
Alıcı anahtarını değiştirme
Alıcılar değiştiğinde okuyucuda yeni bir anahtar oluşturun ve yeni açık anahtarı WordPress'e kaydedin. Yeni anahtar yalnızca gelecekteki mesajlara uygulanır. Değişiklikten önce alınan mesajları okuyabilmek için eski anahtar yedeklerini ve parolaları saklayın.
(SiteWatch 2.1.0 ve sonrası) Bir güvenlik onaylayıcısı atandıktan sonra mevcut alıcı anahtarını yalnızca bir onaylayıcı, Yeni doğrulayıcı kodu (yalnızca alıcı anahtarı değiştirilirken) alanına bir kod girerek değiştirebilir. Her değişiklik, "SiteWatch: encrypted form recipient key replaced" e-postasını uyarı alıcısına ve değişiklikten önceki ve sonraki gelen kutusu okuyucularına gönderir. E-posta, hesabı ve önceki ile yeni anahtarın ilk 12 karakterini belirtir; böylece ele geçirilmiş bir oturumdan yapılan değişiklik fark edilmeden kalmaz.
Birinin gelen kutusu erişimini kaldırmak, o kişinin daha önce kopyaladığı mesajları veya anahtarları geri almaz. Kaybolan özel anahtarlar veya parolalar SiteWatch tarafından kurtarılamaz.
Göz önünde bulundurulması gereken sınırlar
- Şifreleme yalnızca SiteWatch güvenli formunu kapsar. Contact Form 7, Gravity Forms ve diğer form eklentileri SiteWatch tarafından şifrelenmez.
- Şifreleme, saklanan mesajları korur. Sitenin kendisi ele geçirilirse bir saldırgan sayfayı değiştirip verileri şifrelenmeden önce yakalayabilir. Site güvenliği ve alıcının bilgisayarının güvenliği yine de önemlidir.
- Formun kendi kötüye kullanım koruması vardır: imzalı tek kullanımlık biletler, en kısa doldurma süresi, gizli bir honeypot alanı, adres başına sınır ve (SiteWatch 2.1.0 ve sonrası) site geneli ve depolama sınırları. Bir Cloudflare Turnstile doğrulaması ekleyebilirsiniz; bkz. Spam denetimleri, e-posta politikaları ve posta tanılama.