
ログイン試行保護は、アカウントごと・接続ごとにパスワード入力の失敗回数を制限します。制限は自動的に解除され、既存のサインイン済みセッションがブロックされることはありません。
場所: ARN SiteWatch → アクセスセキュリティ → ログイン保護。
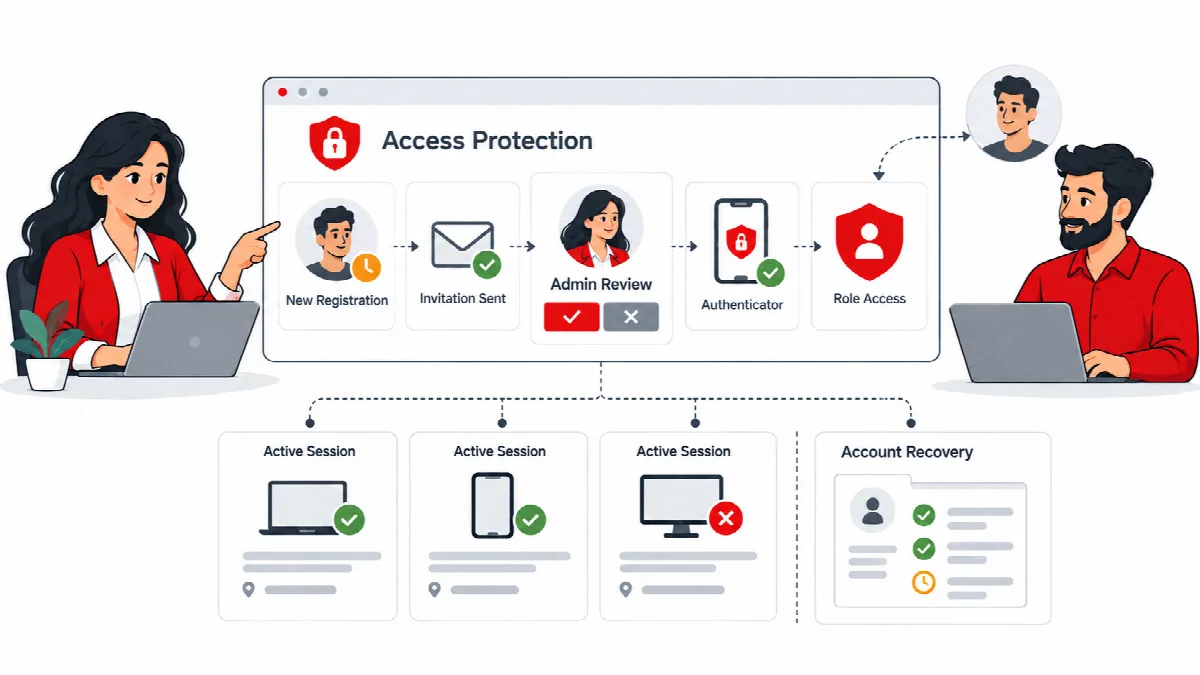
制限の仕組み
- アカウントの制限。 同じアカウントに対する失敗は、ユーザー名とメールアドレスのどちらで入力されても合算してカウントされます。
- 接続の制限。 同じ接続アドレスからの失敗は、すべてのアカウントを通じて別途カウントされます。
- 試行ウィンドウ。 制限は試行ウィンドウの間続き、その後自動的に解除されます。
- ログインに成功すると、そのアカウントのカウンターはリセットされます。接続元アドレスからの失敗は記録されたまま残ります。
SiteWatch は訪問者アドレスをカウントします。既定ではサーバー接続のアドレスを使用し、IPv6 /64 ネットワークはそれぞれ 1 人の訪問者として数えます。リバースプロキシや CDN を使用している場合、そのアドレスはプロキシのものになるため、すべての訪問者が 1 つのカウンターを共有し、1 つの上限が多くの正当な訪問者に影響する可能性があります。(SiteWatch 2.1.0 以降) サイト保護 → リクエストとエンドポイント → プロキシまたは CDN 経由の訪問者アドレス で、プロキシまたは CDN のアドレスと、それが設定するヘッダーを指定してください。リクエストパターン、エンドポイントの上限と早期保護 を参照してください。SiteWatch は、接続がそれらのアドレスから来た場合にのみ、そのヘッダーから訪問者を読み取ります。それ以外の送信元からの転送ヘッダーは一切信頼されません。
ログイン試行の保護を有効にする
| 設定 | 既定値 | 許容範囲 |
|---|---|---|
| アカウントの失敗上限 | 8 | 3〜50 |
| 接続の失敗上限 | 30 | 10〜200 |
| 試行ウィンドウ (分) | 15 | 5〜60 |
- アクセスセキュリティ → ログイン保護 を開きます。
- ログイン試行の保護を有効化 にチェックを入れます。
- 上の表の上限を確認し、必要に応じて変更します。
- ログイン保護を保存 をクリックします。
- 現在の管理者セッションを開いたまま、別のブラウザーで通常のログインをテストします。
どのセットアッププロファイルでも、この保護は現在の値で有効になります。セキュリティ設定を完了するをご覧ください。
ログインカウンターをリセットする
正当なユーザーがロックアウトされた場合、サインイン中の管理者が 管理者の復旧 の ログインカウンターをリセット をクリックできます。すべてのカウンターが削除され、制限はすぐに解除されます。
ホスティング会社の協力でアクセスを復旧する
すべての管理者がロックアウトされた場合は、試行ウィンドウが経過するまで待つか、WordPress インストールのホスティングアカウントとして次の WP-CLI コマンドを実行するようホスティング会社に依頼してください。
wp option delete sitewatch_login_settingsこれにより、レポートを削除せずにログイン制限がオフになります。SiteWatch が公開のバイパスリンクや共有の復旧パスワードを作成することはありません。
注意: ロックアウトは、必須の認証アプリ、保留中のアカウント承認、ブラウザー検証など、他のポリシーが原因の場合もあります。サインイン、承認、プラグインレビューに関する FAQをご覧ください。