
Die Plugin-Prüfung kontrolliert Plugin-Pakete, bevor WordPress sie installiert, aktualisiert oder aktiviert. Saubere Pakete werden fortgesetzt; unsichere warten, bis ein Sicherheitsgenehmiger sie angesehen hat. Jede Entscheidung ist an genau die geprüften Dateien gebunden.
Wo Sie es finden: ARN SiteWatch → Plugin-Prüfung, mit den Tabs Installierte Plugins, Ausstehende Prüfungen, Vertrauenswürdige Quellen, Konten & Berechtigungen und Aktivitätsverlauf.
Bevor Sie beginnen
Es muss ein Sicherheitsgenehmiger festgelegt sein, sonst wartet jede Plugin-Installation und jedes Update über ein WordPress-Konto. (SiteWatch 2.0.1 und neuer) Als Grund wird Es ist noch kein Sicherheitsgenehmiger festgelegt. angezeigt. Siehe Sicherheitseinrichtung abschließen.
Was SiteWatch prüft
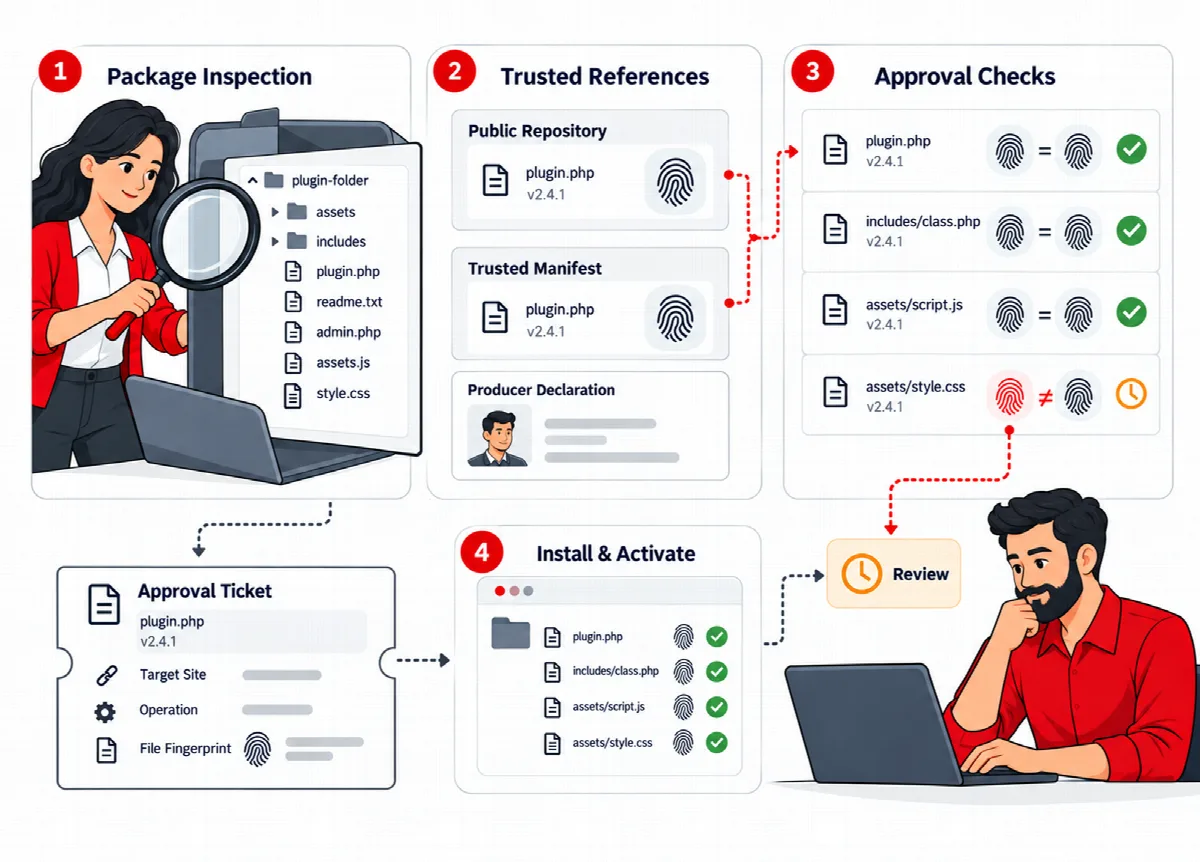
Wenn ein Plugin über WordPress installiert oder aktualisiert wird, öffnet SiteWatch das Paket, bevor eine Datei kopiert wird:
- Das Paket muss genau ein Plugin und ausschließlich reguläre, sicher benannte Dateien enthalten.
- Von jeder Datei wird ein Fingerabdruck erstellt und sie wird auf unterstützte verdächtige Codemuster geprüft.
- Gibt es eine exakte Referenz für diese Version (eine WordPress.org-Referenz oder ein von Ihnen importiertes Manifest), werden die Dateien damit verglichen.
- Die Prüfung verarbeitet Pakete mit bis zu 15.000 Dateien innerhalb eines Zeitbudgets von 60 Sekunden. (SiteWatch 2.0.2 und neuer) Jede Datei darf bis zu 32 MB und das Paket insgesamt bis zu 512 MB groß sein (frühere Versionen stoppten bei 8 MB bzw. 96 MB), und SiteWatch bewahrt Plugin-ZIPs mit bis zu 128 MB für die Prüfung auf.
- Überschreitet ein Paket ein Limit, nennt die Meldung Paketprüfung abgebrochen das Limit und weist darauf hin, dass keine Dateien installiert wurden. (SiteWatch 2.0.2 und neuer) Sie sagt auch, was zu tun ist: Bei einem Größenlimit laden Sie das Plugin erneut beim Herausgeber herunter und senden die Meldung, falls es weiterhin so groß ist, an den ARN Smart-Support unter support.arnsmart.com; bei einem Zeitlimit versuchen Sie es erneut und bitten Ihren Hoster, falls es wieder abbricht, PHP-Anfragen mindestens 195 Sekunden laufen zu lassen (
max_execution_time).
Wenn ein Plugin aktiviert wird, prüft SiteWatch die installierten Dateien erneut.
Die Plugin-Prüfung umfasst Plugins. Theme-Installationen und -Aktivierungen folgen den eigenen Berechtigungsprüfungen von WordPress; Theme-Dateien werden von Dateiintegrität und Dateiänderungen abgedeckt.
Wann ein Vorgang direkt fortgesetzt werden kann
Ein Vorgang wird ohne Wartezeit fortgesetzt, wenn:
- das Paket sauber ist (kein markiertes Muster, keine Abweichung von einer verfügbaren Referenz) und
- die Person ein Sicherheitsgenehmiger mit einer per Authenticator verifizierten Sitzung ist oder ein Administrator mit aktiver 24-Stunden-Berechtigung.
Das gilt auch für kommerzielle ZIPs ohne öffentliche Referenz. Eine fehlende öffentliche Referenz allein hält ein sauberes Paket nicht zurück. Siehe Sicherheitsgenehmiger, verifizierte Sitzungen und 24-Stunden-Berechtigungen.
Warum ein Vorgang wartet
Ein angehaltener Vorgang stoppt mit der Meldung SiteWatch hat diesen Vorgang angehalten und dem Grund. Mögliche Gründe:
| Grund | Was zu tun ist |
|---|---|
| Diese WordPress-Sitzung benötigt eine Authenticator-Verifizierung. | Verifizieren Sie die Sitzung einmalig mit Diese Sitzung verifizieren |
| Dieses Konto benötigt die Erlaubnis eines festgelegten Sicherheitsgenehmigers. | Bitten Sie einen Genehmiger um eine 24-Stunden-Erlaubnis oder lassen Sie den Genehmiger die Installation durchführen |
| Unterstützte verdächtige Codemuster müssen geprüft werden. | Prüfen Sie den markierten Code vor der Genehmigung |
| Paketdateien weichen von der verfügbaren Referenz derselben Version ab. | Prüfen Sie, woher das Paket stammt |
| Der Download entspricht nicht dem vertrauenswürdigen Update-Kanal dieses Plugins. | Prüfen Sie die Update-Quelle |
| Installierte Dateien weichen von der vorherigen Paketentscheidung ab. | Prüfen Sie die Dateiänderung vor der Aktivierung; eine erneute Anmeldung behebt dies nicht |
| Es ist noch kein Sicherheitsgenehmiger festgelegt. (SiteWatch 2.0.1 und neuer) | Legen Sie zuerst einen Genehmiger fest |
Eine hochgeladene ZIP-Datei, die wartet, wird bis zu 48 Stunden in einem privaten temporären Speicher außerhalb von WordPress aufbewahrt, sodass der Genehmiger sie installieren kann, ohne sie erneut hochzuladen. Ausstehende Anfragen verfallen nach 48 Stunden.
Einen angehaltenen Vorgang genehmigen
- Öffnen Sie Plugin-Prüfung → Ausstehende Prüfungen. Jede Anfrage zeigt das Plugin und die Version, den angegebenen Hersteller, die Anzahl der Dateien und markierten Muster, den Vorgang, das anfragende Konto und den Datei-Fingerabdruck.
- Lesen Sie Warum dieser Vorgang geprüft werden muss.
- Aktivieren Sie Ich genehmige dieses angezeigte Paket und diesen Vorgang, einschließlich der Unsicherheit bezüglich der Quelle und aller markierten Muster.
- Bei einer Installation können Sie optional Aktivierung genau dieser Dateien nach der Installation ebenfalls erlauben aktivieren. Ohne diese Option bleibt ein neues Plugin inaktiv.
- Falls Ihre Sitzung noch nicht bestätigt ist, geben Sie einen neuen Authenticator-Code ein.
- Klicken Sie auf Aufbewahrtes Paket genehmigen und installieren (bei einer hochgeladenen ZIP-Datei, die SiteWatch aufbewahrt hat) oder auf Genau diesen Vorgang genehmigen.
Die Genehmigung gilt genau für diese Dateien, diesen Vorgang und dieses Ziel und ist einmalig für 15 Minuten gültig. Wenn sich die Dateien ändern, ein neuer Grund auftritt oder der Genehmiger seine Genehmigungsberechtigung verliert, muss der Vorgang erneut geprüft werden. Ein Paket mit anderem Inhalt übernimmt nie eine frühere Genehmigung, nur weil es denselben Namen hat.
Wurde eine genehmigte Installation unterbrochen, setzt Genehmigte aufbewahrte Installation fortsetzen sie innerhalb der 15 Minuten ohne erneute Genehmigung fort.
Eine Anfrage entfernen
Klicken Sie auf Anfrage entfernen, um eine ausstehende Anfrage zu entfernen und eine nicht genutzte Genehmigung zu widerrufen. Installierte Plugins werden nicht verändert, und die Aktion bleibt im Verlauf erhalten.
Updates und Aktivierungen
- Ein abgelehntes Update verändert das installierte Plugin nicht; es funktioniert weiterhin.
- Genehmigte Updates behalten den Aktivierungsstatus des Plugins bei und nutzen die temporäre Sicherung und Wiederherstellung von WordPress.
- Über die REST-API installierte Plugins müssen zunächst inaktiv installiert und separat aktiviert werden.
- Einzeldatei-Plugins, die nicht in einem eigenen Ordner liegen, benötigen vor der Aktivierung eine Staging-Prüfung.
Installierte Plugins und Aktivitätsverlauf
- Installierte Plugins listet jedes Plugin mit seiner Version, der Erfassten Entscheidung für seine Dateien und seiner gespeicherten Update-Quelle auf. Eine erfasste Entscheidung ist ein Nachweis für diese Dateien, keine Garantie für künftige Versionen.
- Aktivitätsverlauf zeigt die neuesten 100 Paket- und Berechtigungsereignisse der Website, einschließlich entfernter Anfragen.
Was die Plugin-Prüfung nicht abfangen kann
Die Plugin-Prüfung arbeitet über die WordPress-eigenen Wege für Installation, Update und Aktivierung. Dateien, die per FTP oder über den Dateimanager des Hostings geschrieben werden, eigene Installer, die WordPress umgehen, Must-Use-Plugins, Drop-ins und direkte Datenbankänderungen werden nicht angehalten. Geplante Dateiprüfungen und Dateiintegritätsprüfungen erkennen solche Änderungen nachträglich.