
プラグインレビューは、WordPress がプラグインパッケージをインストール、更新、有効化する前にチェックします。問題のないパッケージはそのまま処理され、不確かなものはセキュリティ承認者が確認するまで待機します。すべての判断は、確認された正確なファイルに紐付けられます。
場所: ARN SiteWatch → プラグインレビュー。タブは インストール済みプラグイン、保留中のレビュー、信頼済みソース、アカウントと権限、アクティビティ履歴 です。
始める前に
セキュリティ承認者を指定しないと、WordPress アカウントからのすべてのプラグインのインストールと更新が待機状態になります。(SiteWatch 2.0.1 以降) 表示される理由は セキュリティ承認者がまだ指定されていません。 です。セキュリティ設定を完了する をご覧ください。
SiteWatch がチェックする内容
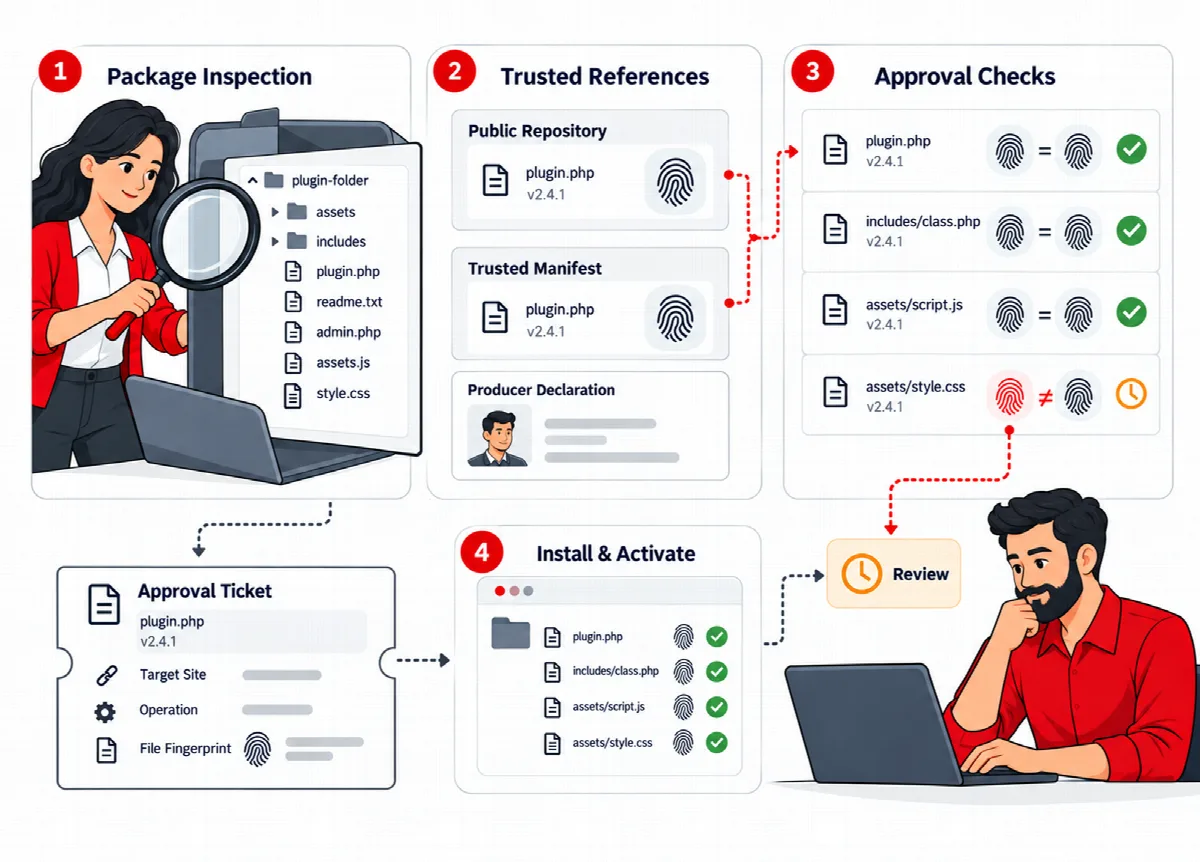
WordPress でプラグインがインストールまたは更新されると、SiteWatch はファイルがコピーされる前にパッケージを開きます。
- パッケージには、プラグインがちょうど1つだけ含まれ、安全な名前の通常ファイルのみである必要があります。
- すべてのファイルのフィンガープリントが取得され、対応する不審なコードパターンがチェックされます。
- そのバージョンの正確なリファレンス(WordPress.org のリファレンスまたはインポートしたマニフェスト)がある場合、ファイルがそれと比較されます。
- 検査では、最大15,000ファイルのパッケージを60秒の制限内で処理します。(SiteWatch 2.0.2 以降) 各ファイルは最大32 MB、パッケージ全体は最大512 MBまで対応し(以前のバージョンは8 MBと96 MBが上限)、SiteWatch は最大128 MBのプラグイン ZIP をレビュー用に保持します。
- パッケージが上限を超えると、パッケージ検査が停止しました というメッセージに該当する上限が示され、ファイルがインストールされていないことが表示されます。(SiteWatch 2.0.2 以降) 対処方法も表示されます。サイズ上限の場合は、パブリッシャーからプラグインを再度ダウンロードし、それでも大きい場合はメッセージを ARN Smart サポート(support.arnsmart.com)に送ってください。時間上限の場合は再試行し、再び停止する場合は PHP リクエストを少なくとも195秒実行できるよう(
max_execution_time)ホスティング会社に依頼してください。
プラグインが有効化されると、SiteWatch はインストール済みファイルを再度チェックします。
プラグインレビューの対象はプラグインです。テーマのインストールと有効化は WordPress 自体の権限チェックに従います。テーマファイルは ファイル整合性 と ファイルの変更 の対象です。
操作がそのまま続行される場合
次の場合、操作は待機せずに続行されます。
- パッケージに問題がなく(警告パターンがなく、利用可能なリファレンスとの差異もない)、かつ
- 操作者が認証アプリで認証済みのセッションを持つセキュリティ承認者、または有効な24時間の権限を持つ管理者である場合。
これには公開リファレンスのない商用 ZIP も含まれます。公開リファレンスがないことだけで、問題のないパッケージが保留されることはありません。セキュリティ承認者、認証済みセッション、24時間の権限 をご覧ください。
操作が待機する理由
保留された操作は、SiteWatch paused this operation というメッセージと理由を表示して停止します。考えられる理由は次のとおりです。
| 理由 | 対処方法 |
|---|---|
| この WordPress セッションには Authenticator による認証が必要です。 | このセッションを認証 でセッションを一度認証します |
| このアカウントには、指定されたセキュリティ承認者の許可が必要です。 | 承認者に 24 時間の許可を依頼するか、承認者にインストールしてもらいます |
| サポート対象の疑わしいコードパターンの確認が必要です。 | 承認する前に、検出されたコードを確認します |
| パッケージのファイルが、利用可能な同一バージョンの参照と異なります。 | パッケージの入手元を確認します |
| ダウンロードが、このプラグインの信頼された更新チャネルと一致しません。 | 更新元を確認します |
| インストール済みのファイルが、以前のパッケージ判定と異なります。 | 有効化の前にファイルの変更を確認します。再ログインしても解決しません |
| セキュリティ承認者がまだ指定されていません。(SiteWatch 2.0.1 以降) | まず承認者を指定します |
待機中のアップロード済み ZIP は、WordPress の外にある非公開の一時保存領域に最大 48 時間保持されるため、承認者は再アップロードせずにインストールできます。保留中のリクエストは 48 時間後に期限切れになります。
保留された操作を承認する
- プラグインレビュー → 保留中のレビュー を開きます。各リクエストには、プラグインとバージョン、申告された作成者、ファイル数と検出されたパターン数、操作、リクエストしたアカウント、ファイルのフィンガープリントが表示されます。
- この操作の確認が必要な理由 を読みます。
- I approve this displayed package and operation, including its source uncertainty and any flagged patterns. にチェックを入れます。
- インストールの場合は、必要に応じて Also permit activation of these exact files after installation にチェックを入れます。チェックしない場合、新しいプラグインは無効のままになります。
- セッションがまだ確認されていない場合は、新しい認証アプリのコードを入力します。
- 保持パッケージを承認してインストール (SiteWatch が保持したアップロード済み ZIP の場合) または この操作を承認 をクリックします。
承認の対象は、これらのファイル、この操作、この対象に限られ、15 分間に 1 回だけ有効です。ファイルが変更された場合、新しい理由が発生した場合、または承認者が承認権限を失った場合は、改めて確認が必要です。内容が異なるパッケージは、名前が同じでも以前の承認を引き継ぎません。
承認済みのインストールが中断された場合は、15 分以内であれば 承認済みの保持インストールを再開 で再承認なしに続行できます。
リクエストを削除する
リクエストを削除 をクリックすると、保留中のリクエストが削除され、未使用の承認が取り消されます。インストール済みのプラグインは変更されず、この操作は履歴に残ります。
更新と有効化
- 拒否された更新は、インストール済みのプラグインに影響しません。プラグインはそのまま動作します。
- 承認された更新では、プラグインの有効化状態が維持され、WordPress の一時バックアップとロールバックが使用されます。
- REST API 経由でインストールするプラグインは、まず無効の状態でインストールし、別途有効化する必要があります。
- 専用フォルダーに入っていない単一ファイルのプラグインは、有効化の前にステージングでの確認が必要です。
インストール済みプラグインとアクティビティ履歴
- インストール済みプラグイン には、すべてのプラグインが バージョン、ファイルの 記録された判定、保存された 更新元 とともに一覧表示されます。記録された判定はそのファイルに対する根拠であり、将来のバージョンを保証するものではありません。
- アクティビティ履歴 には、削除されたリクエストを含め、サイトのパッケージおよび権限に関する最新 100 件のイベントが表示されます。
プラグインレビューで捕捉できないもの
プラグインレビューは、WordPress 標準のインストール、更新、有効化の経路で動作します。FTP やホスティングのファイルマネージャーで書き込まれたファイル、WordPress を経由しない独自インストーラー、must-use プラグイン、ドロップイン、データベースの直接変更は保留されません。こうした変更は、定期的なファイル検査とファイル整合性チェックで事後に検出されます。