
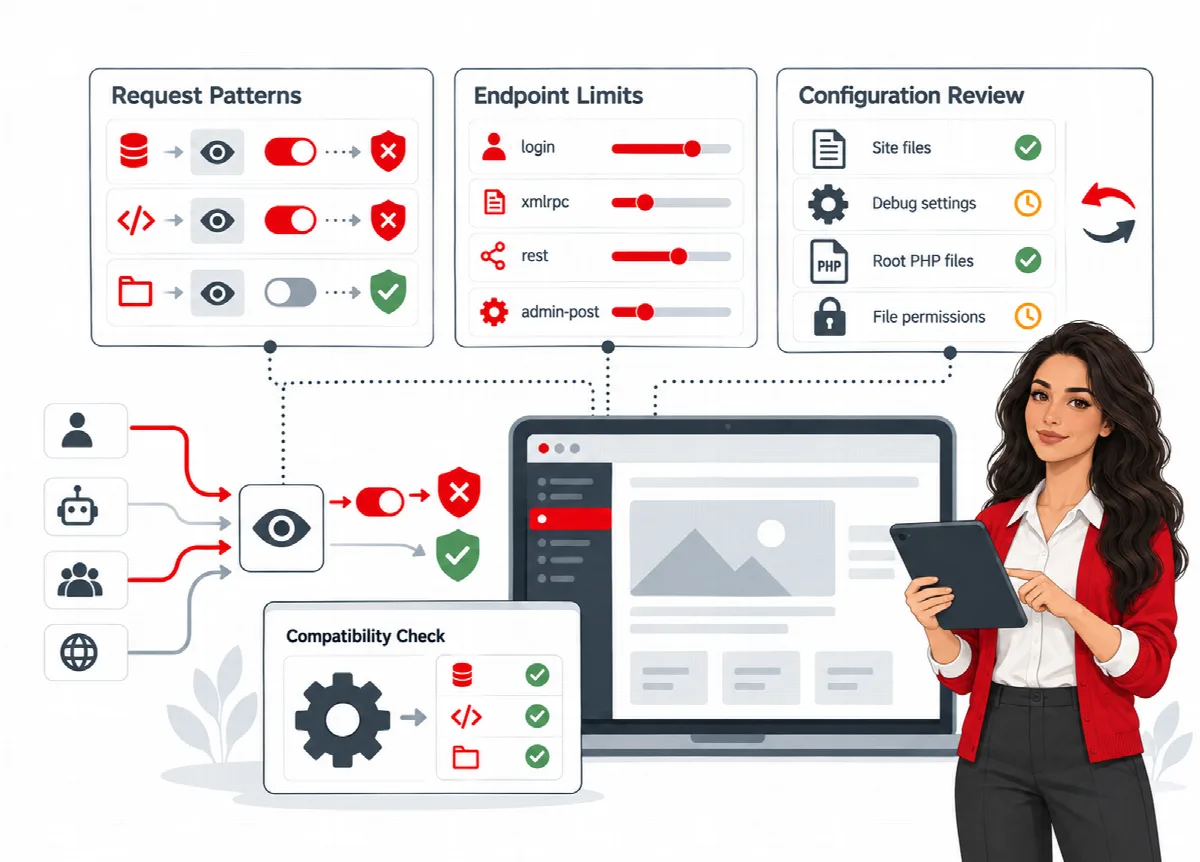
حماية الطلبات طبقة سياسات مركّزة داخل WordPress. فهي تبحث عن أنماط مختارة من حقن SQL والسكربتات واجتياز المسارات، وتحدّ من عدد مرات استدعاء نقاط النهاية الحساسة. ابدأ بوضع مراقبة ولا تنتقل إلى حظر إلا بعد مراجعة التطابقات.
مكان الإعداد: ARN SiteWatch ← حماية الموقع ← الطلبات ونقاط النهاية وحماية الموقع ← الحماية المبكرة للطلبات.
الأوضاع
لكلٍّ من أنماط الطلبات وحدود نقاط النهاية الحساسة ثلاثة أوضاع:
| الوضع | ما يحدث |
|---|---|
| إيقاف | لا يُفحص أي شيء. وهذا هو الإعداد الافتراضي. |
| مراقبة | تُسجَّل التطابقات مع معرّف القاعدة؛ ولا يُحظر أحد. |
| حظر | تُرفض الطلبات المطابقة وتُسجَّل. |
تحتفظ التطابقات المسجّلة بمعرّف القاعدة فقط، ولا تحتفظ أبدًا بالقيم المُرسلة. ويحوّل ملف تعريف الإعداد كلتا السياستين من إيقاف إلى مراقبة.
أنماط الطلبات
تفحص أنماط الطلبات القيم القصيرة في سلسلة الاستعلام وفي إرسالات النماذج. (SiteWatch 2.0.1 وما بعده) وتفحص أيضًا أجسام طلبات JSON التي يصل حجمها إلى 64 كيلوبايت بالاستثناءات والأوضاع نفسها.
- لا يتم فحص المسؤولين في جلسة WordPress مسجَّل دخولها، ولا العناوين الواردة في عناوين IP المصدر الموثوقة (عناوين أو نطاقات CIDR).
- يُفحص المحررون والكتّاب وعملاء API. (SiteWatch 2.0.1 وما بعده) في وضع حظر، قد يُرفض المقال الذي يحفظه محرر أو كاتب من محرر المكوّنات إذا طابق محتواه قاعدةً ما، كما كان يحدث من قبل مع الحفظ من المحرر الكلاسيكي.
- قد يطابق محتوى مشروع، مثل أمثلة الشيفرة في المقالات، إحدى القواعد. لذا راجع التطابقات في وضع مراقبة أولًا.
حدود نقاط النهاية الحساسة
تحسب حدود نقاط النهاية الطلبات لكل عنوان اتصال إلى نقاط النهاية القياسية لتسجيل الدخول وXML-RPC وREST API وadmin-post.php. القيمة الافتراضية لـ طلبات نقطة النهاية في الدقيقة هي 60، ويمكن ضبطها بين 10 و1000.
(SiteWatch 2.0.1 وما بعده) تشترك الصيغ المختلفة لنقطة النهاية نفسها، كالمرمّزة بالنسبة المئوية أو بالأحرف الكبيرة أو ذات البادئة، في عدّاد واحد، وتُحتسب قيمة rest_route المرسلة في جسم نموذج طلبًا إلى REST.
في وضع حظر، تتلقى الطلبات التي تتجاوز الحد الرسالة "Too many requests. Try again later." لمدة دقيقة واحدة. ولا تشمل الحماية نقاط النهاية المخصصة للإضافات الأخرى.
إعداد حماية الطلبات
- افتح حماية الموقع ← الطلبات ونقاط النهاية.
- اضبط أنماط الطلبات وحدود نقاط النهاية الحساسة على مراقبة.
- عند الحاجة، أضف عناوين في عناوين IP المصدر الموثوقة (عناوين أو نطاقات CIDR)، عنوانًا واحدًا في كل سطر، مثل عنوان مكتبك أو خدمة المراقبة. (SiteWatch 2.1.0 والإصدارات الأحدث) تُقبل نطاقات CIDR.
- انقر حفظ سياسات الحماية.
- استخدم الموقع بشكل طبيعي لبضعة أيام: تسجيلات الدخول والنماذج وإتمام الشراء وحفظ المقالات وأي تكاملات API.
- راجع التطابقات المسجّلة في التقارير والأحداث ← سجل الأحداث وفي المراقبة ← أحداث الأمان المباشرة.
- بعد أن تفهم التطابقات، حوّل سياسة واحدة إلى حظر واحفظ، ثم اختبر سير العمل نفسه مرة أخرى.
تتضمن الشاشة نفسها إعدادين آخرين:
- يمنع المضيفون الصادرون المحظورون (تطابقات تامة) طلبات WordPress HTTP API من موقعك إلى المضيفين الذين تدرجهم. راجع الأحداث المباشرة والاتصالات وتغييرات الملفات والأخطاء والتخزين.
- يضيف قصر إرسالات Contact Form 7 على خمسة لكل نموذج وعنوان IP مصدر في الساعة حدًّا لمعدل الإرسال في Contact Form 7. ولا يشفّر هذا الإعداد تلك الرسائل.
عنوان الزائر خلف وكيل أو شبكة CDN (SiteWatch 2.1.0 والإصدارات الأحدث)
يحسب SiteWatch محاولات تسجيل الدخول وطلبات نقاط النهاية وعمليات إرسال النماذج لكل عنوان زائر، ويطبّق عليه قوائم العناوين الموثوقة. ومن دون وكيل موثوق يستخدم عنوان اتصال الخادم. أما خلف شبكة CDN أو وكيل عكسي، فهذا العنوان يعود إلى الوكيل، فيتشارك جميع الزوار عدّادًا واحدًا.
- ضمن عنوان الزائر خلف وكيل أو شبكة CDN، قارن عنوان اتصال الخادم لهذا الطلب مع عنوان الزائر الذي يستخدمه SiteWatch.
- في الترويسة التي تحمل عنوان الزائر، اختر الترويسة التي يضبطها الوكيل لديك: X-Forwarded-For (reverse proxy, load balancer) أو CF-Connecting-IP (Cloudflare) أو X-Real-IP (nginx proxy).
- في عناوين الوكيل الموثوقة (عناوين IP أو نطاقات CIDR، حتى 100)، أدخل النطاقات التي تنشرها شبكة CDN لديك أو عنوان الوكيل الخاص بك. تحتاج نطاقات IPv4 إلى /8 أو أطول، ونطاقات IPv6 إلى /16 أو أطول.
- انقر على حفظ إعدادات عنوان الزائر.
لا يقرأ SiteWatch الترويسة إلا عندما يأتي الاتصال من أحد تلك العناوين؛ ويتم تجاهل الترويسة القادمة من أي مصدر آخر. إن الوثوق بنطاق يستطيع أشخاص آخرون الإرسال منه يتيح لهم اختيار عنوانهم في الترويسة وتجاوز الحدود. وتستخدم الحماية المبكرة للطلبات الإعدادات نفسها. وفي شبكة متعددة المواقع ينطبق الإعداد على الشبكة كلها، ولا يمكن تغييره إلا لمسؤول الشبكة.
ما لا تقوم به حماية الطلبات
لا تفحص حماية الطلبات أجسام JSON التي يزيد حجمها على 64 كيلوبايت، ولا الملفات المرفوعة، ولا كل طلبات كل تطبيق. وهي ليست جدار حماية كاملًا لتطبيقات الويب، ولا تحمي من إغراق حركة المرور (DDoS). احتفظ بجدار حماية لدى الاستضافة أو بشبكة CDN لهذا الغرض.
الحماية المبكرة للطلبات
تشغّل الحماية المبكرة للطلبات جزءًا صغيرًا من فحوصات الطلبات قبل تحميل WordPress، عبر إعداد auto_prepend_file في PHP داخل ملف .user.ini. وهي تفحص قيم الاستعلام والنماذج بأنماط مختارة؛ وتُستثنى أجسام JSON والملفات والحقول التي تحمل بيانات سرية.
تعمل بعد بدء تشغيل PHP، وليست تصفية سحابية ولا حماية CDN.
قبل أن تبدأ
- يدعم الإعداد التلقائي استضافة PHP FPM أو CGI حيث يكون ملف
.user.iniقابلًا للكتابة مباشرة. وتعرض الشاشة واجهة الاستضافة وما إذا كان الإعداد ممكنًا. - احرص على أن يكون وصولك إلى الاستضافة جاهزًا لتعديل الملفات إذا توقف الموقع عن التحميل.
- خطّط لفترة صيانة قصيرة وأوقف أي تغييرات أخرى على الإعدادات.
- في شبكة المواقع المتعددة، لا يمكن تغييرها إلا لمسؤول الشبكة، لأنها تؤثر في التثبيت المشترك.
التثبيت في وضع المراقبة
- افتح حماية الموقع ← الحماية المبكرة للطلبات.
- ضمن العملية، اختر نسخ الإعدادات احتياطيًا والتثبيت في وضع المراقبة.
- أدخل اختياريًا عناوين IP الاتصال الموثوقة (تامة، حتى 20).
- حدّد راجعتُ نطاق التثبيت المشترك، ولديّ وصول للاسترداد عبر الاستضافة، وأوقفتُ تعديلات الإعدادات المتزامنة. ثم انقر تطبيق العملية المُراجَعة.
- انتظر حتى يلتقط PHP التغيير. تعرض الشاشة المدة التي يخزّن فيها PHP إعدادات
.user.iniمؤقتًا. - تأكد من أن علامة الطلب الحالي تعرض تم رصد ملف التمهيد، ثم شغّل التحقق من المدخل العام وتسجيل الدخول.
يُحتفظ بمعالجات prepend الموجودة مسبقًا على استضافتك. ولتغيير الوضع لاحقًا، اختر تغيير وضع الطلبات المُراجَع وحدّد مراقبة أو الحظر بعد التحقق أو إيقاف. ويتطلب الحظر تحققًا ناجحًا حديثًا.
أثناء تثبيت الحماية المبكرة، يمنحك تسجيل دخول للاسترداد لهذا الاتصال (10 دقائق) رابط تسجيل دخول موقّعًا وقصير الأجل لاتصالك الحالي.
إزالة الحماية المبكرة
اختر تعطيل وإزالة توجيه prepend المُدار وطبّقه. كما يحاول إلغاء تفعيل SiteWatch إزالته أيضًا.
الاسترداد عبر الاستضافة: إذا لم يُحمَّل الموقع، فأزل كتلة auto_prepend_file الخاصة بـ SiteWatch من .user.ini واستبدل sitewatch-waf.php بملف PHP فارغ. احتفظ بذلك الملف حتى يتوقف PHP عن استخدام إعداده المخزّن مؤقتًا؛ ولا تحذف ملفًا لا يزال PHP يشير إليه.