
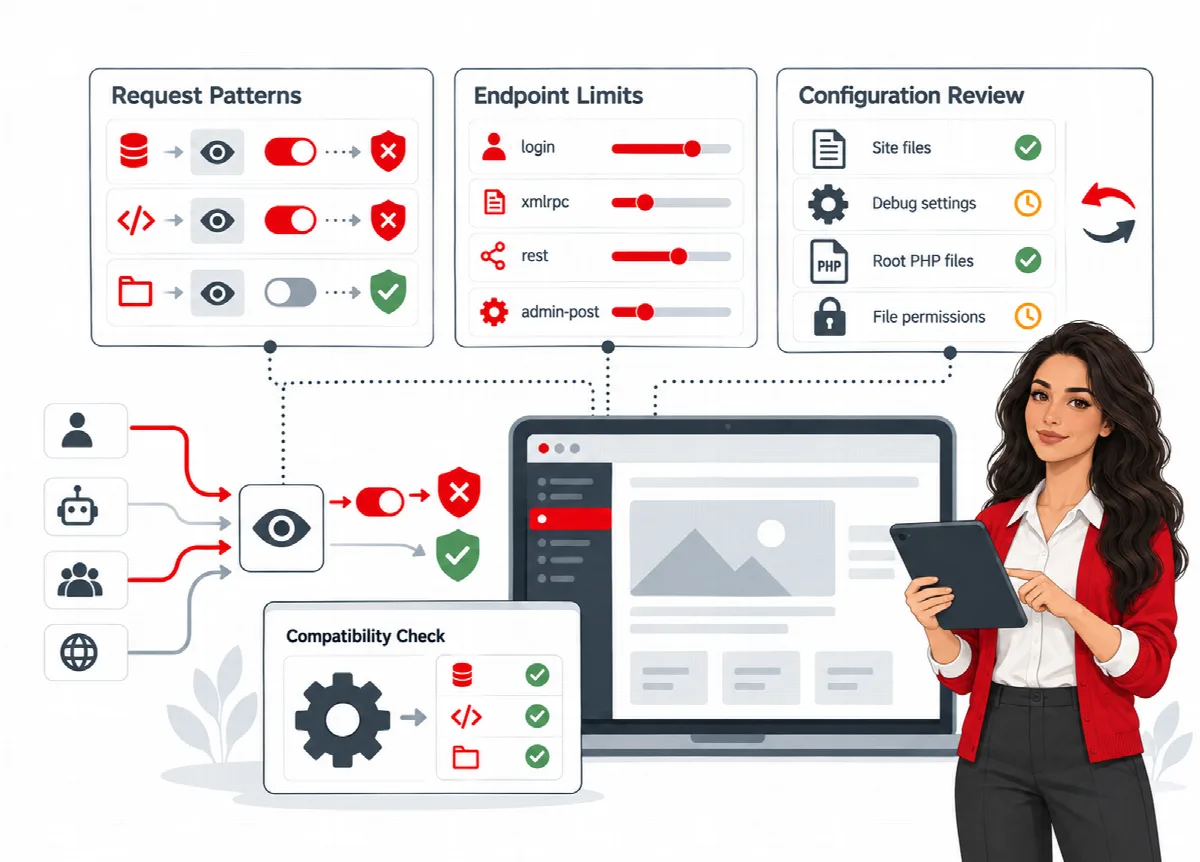
リクエスト保護は、WordPress 内で動作する特化型のポリシーレイヤーです。特定の SQL インジェクション、スクリプト、パストラバーサルのパターンを検出し、重要なエンドポイントへの呼び出し頻度を制限します。まず 監視 モードで開始し、一致内容を確認してから ブロック に切り替えてください。
場所: ARN SiteWatch → サイト保護 → リクエストとエンドポイント および サイト保護 → 早期リクエスト保護。
モード
リクエストパターンと重要なエンドポイントの制限には、それぞれ 3 つのモードがあります:
| モード | 動作 |
|---|---|
| オフ | 何もチェックしません。これが既定値です。 |
| 監視 | 一致した内容をルール ID とともに記録します。ブロックは行いません。 |
| ブロック | 一致したリクエストを拒否し、記録します。 |
記録される一致にはルール ID のみが保存され、送信された値は保存されません。セットアッププロファイルを使うと、両方のポリシーが オフ から 監視 に切り替わります。
リクエストパターン
リクエストパターンは、クエリ文字列とフォーム送信内の短い値を検査します。(SiteWatch 2.0.1 以降) 64 KB までの JSON リクエスト本文も、同じ除外設定とモードで検査します。
- WordPress にサインインしている管理者と、信頼された送信元 IP (アドレスまたは CIDR 範囲) に登録されたアドレスは検査されません。
- 編集者、投稿者、API クライアントは検査対象です。(SiteWatch 2.0.1 以降) ブロック モードでは、編集者や投稿者がブロックエディターから保存した投稿の内容がルールに一致すると、クラシックエディターからの保存と同様に拒否されることがあります。
- 投稿内のコード例など、正当なコンテンツが一致することもあります。まず 監視 モードで一致内容を確認してください。
重要なエンドポイントの制限
エンドポイント制限は、標準のログイン、XML-RPC、REST API、admin-post.php の各エンドポイントへのリクエストを接続アドレスごとにカウントします。1 分あたりのエンドポイントリクエスト数 の既定値は 60 で、10〜1000 の範囲で設定できます。
(SiteWatch 2.0.1 以降) パーセントエンコード、大文字、接頭辞付きなど、同じエンドポイントの異なる表記は 1 つのカウンターを共有します。また、フォーム本文で送信された rest_route の値は REST リクエストとしてカウントされます。
ブロック モードでは、制限を超えたリクエストに対して 1 分間「Too many requests. Try again later.」が返されます。他のプラグインの独自エンドポイントは対象外です。
リクエスト保護を設定する
- サイト保護 → リクエストとエンドポイント を開きます。
- リクエストパターン と 重要なエンドポイントの制限 を 監視 に設定します。
- 必要に応じて、オフィスや監視サービスなどのアドレスを 信頼された送信元 IP (アドレスまたは CIDR 範囲) に 1 行に 1 つずつ追加します。(SiteWatch 2.1.0 以降) CIDR 範囲も使用できます。
- 保護ポリシーを保存 をクリックします。
- 数日間、サインイン、フォーム、チェックアウト、投稿の保存、API 連携など、通常どおりサイトを使用します。
- 記録された一致を レポートとイベント → イベント履歴 と 監視 → リアルタイムのセキュリティイベント で確認します。
- 一致内容を把握できたら、ポリシーを 1 つ ブロック に切り替えて保存し、同じ操作を再度テストします。
同じ画面には、ほかに 2 つの設定があります:
- ブロックする外部送信先ホスト (完全一致) は、サイトから指定したホストへの WordPress HTTP API リクエストを停止します。ライブイベント、接続、ファイル変更、エラー、ストレージ を参照してください。
- Contact Form 7 の送信をフォームと送信元 IP ごとに 1 時間あたり 5 件に制限 は、Contact Form 7 にレート制限を追加します。メッセージの暗号化は行いません。
プロキシまたは CDN 経由の訪問者アドレス (SiteWatch 2.1.0 以降)
SiteWatch は、サインイン試行、エンドポイントへのリクエスト、フォーム送信を訪問者アドレスごとにカウントし、信頼済みアドレスのリストをそのアドレスに適用します。信頼済みプロキシがない場合は、サーバー接続アドレスを使用します。CDN やリバースプロキシの背後では、このアドレスはプロキシのものになるため、すべての訪問者が 1 つのカウンターを共有してしまいます。
- プロキシまたは CDN 経由の訪問者アドレス で、このリクエストのサーバー接続アドレス と SiteWatch が使用する訪問者アドレス を比較します。
- 訪問者アドレスを含むヘッダー で、プロキシが設定するヘッダーを選択します: X-Forwarded-For (リバースプロキシ、ロードバランサー)、CF-Connecting-IP (Cloudflare)、または X-Real-IP (nginx プロキシ)。
- 信頼済みプロキシアドレス (IP アドレスまたは CIDR 範囲、最大 100 件) に、CDN が公開している範囲または自社プロキシのアドレスを入力します。IPv4 の範囲は /8 以上、IPv6 の範囲は /16 以上が必要です。
- 訪問者アドレス設定を保存 をクリックします。
SiteWatch は、接続がこれらのアドレスのいずれかから来た場合にのみヘッダーを読み取ります。それ以外の送信元からのヘッダーは無視されます。他の人が送信できる範囲を信頼すると、その人がヘッダーで自分のアドレスを指定して制限を回避できてしまいます。早期リクエスト保護も同じ設定を使用します。マルチサイトネットワークでは、この設定はネットワーク全体に適用され、変更できるのはネットワーク管理者のみです。
リクエスト保護でできないこと
リクエスト保護は、64 KB を超える JSON 本文、アップロードファイル、あらゆるアプリケーションのすべてのリクエストを検査するわけではありません。完全な Web アプリケーションファイアウォールではなく、大量トラフィック攻撃 (DDoS) も防げません。これらにはホスティングのファイアウォールや CDN を併用してください。
早期リクエスト保護
早期リクエスト保護は、.user.ini ファイル内の PHP の auto_prepend_file 設定を利用して、WordPress の読み込み前にリクエストチェックの一部を実行します。特定のパターンでクエリとフォームの値を検査します。JSON 本文、ファイル、機密情報を含むフィールドは除外されます。
PHP の起動後に実行されます。クラウドフィルタリングや CDN による保護ではありません。
始める前に
- 自動セットアップは、
.user.iniに直接書き込める PHP FPM または CGI のホスティングに対応しています。画面には ホスティングインターフェース とセットアップの可否が表示されます。 - サイトが表示されなくなった場合に備え、ファイルを編集できるホスティングへのアクセス手段を用意しておいてください。
- 短いメンテナンス時間を計画し、ほかの設定変更は停止してください。
- マルチサイトネットワークでは、共有インストールに影響するため、ネットワーク管理者のみが変更できます。
監視モードでインストールする
- サイト保護 → 早期リクエスト保護 を開きます。
- 操作 で 設定をバックアップして監視モードでインストール を選択します。
- 必要に応じて 信頼できる接続 IP (完全一致、最大 20 件) を入力します。
- 共有インストールの範囲を確認し、ホスティングのリカバリーアクセスを確保し、同時進行の設定編集を停止しました。 にチェックを入れ、確認済みの操作を適用 をクリックします。
- PHP が変更を読み込むまで待ちます。PHP が
.user.iniの設定をキャッシュする時間は画面に表示されます。 - 現在のリクエストマーカー に ブートストラップを確認済み と表示されていることを確認し、公開エントリーとサインインを確認 を実行します。
ホスティング上の既存の prepend ハンドラーはそのまま維持されます。後でモードを変更するには、確認済みのリクエストモードを変更 を選び、監視、確認後にブロック、オフ のいずれかを選択します。ブロックするには、最近の確認が成功している必要があります。
早期保護のインストール中は、この接続のリカバリーサインイン (10分) で、現在の接続用の短時間有効な署名付きサインインリンクを取得できます。
早期保護を削除する
管理対象の prepend ディレクティブを無効化して削除 を選んで適用します。SiteWatch を無効化した場合も削除が試みられます。
ホスティングでのリカバリー: サイトが表示されない場合は、.user.ini から SiteWatch の auto_prepend_file ブロックを削除し、sitewatch-waf.php を空の PHP ファイルに置き換えてください。PHP がキャッシュされた設定を使わなくなるまでそのファイルは残し、PHP がまだ参照しているファイルは削除しないでください。