
Der Anfrageschutz ist eine gezielte Richtlinienebene innerhalb von WordPress. Er sucht nach ausgewählten Mustern für SQL-Injection, Skripte und Path Traversal und begrenzt, wie oft sensible Endpunkte aufgerufen werden können. Beginnen Sie im Modus Beobachten und wechseln Sie erst zu Blockieren, nachdem Sie die Treffer geprüft haben.
Wo Sie es finden: ARN SiteWatch → Website-Schutz → Anfragen & Endpunkte und Website-Schutz → Früher Anfrageschutz.
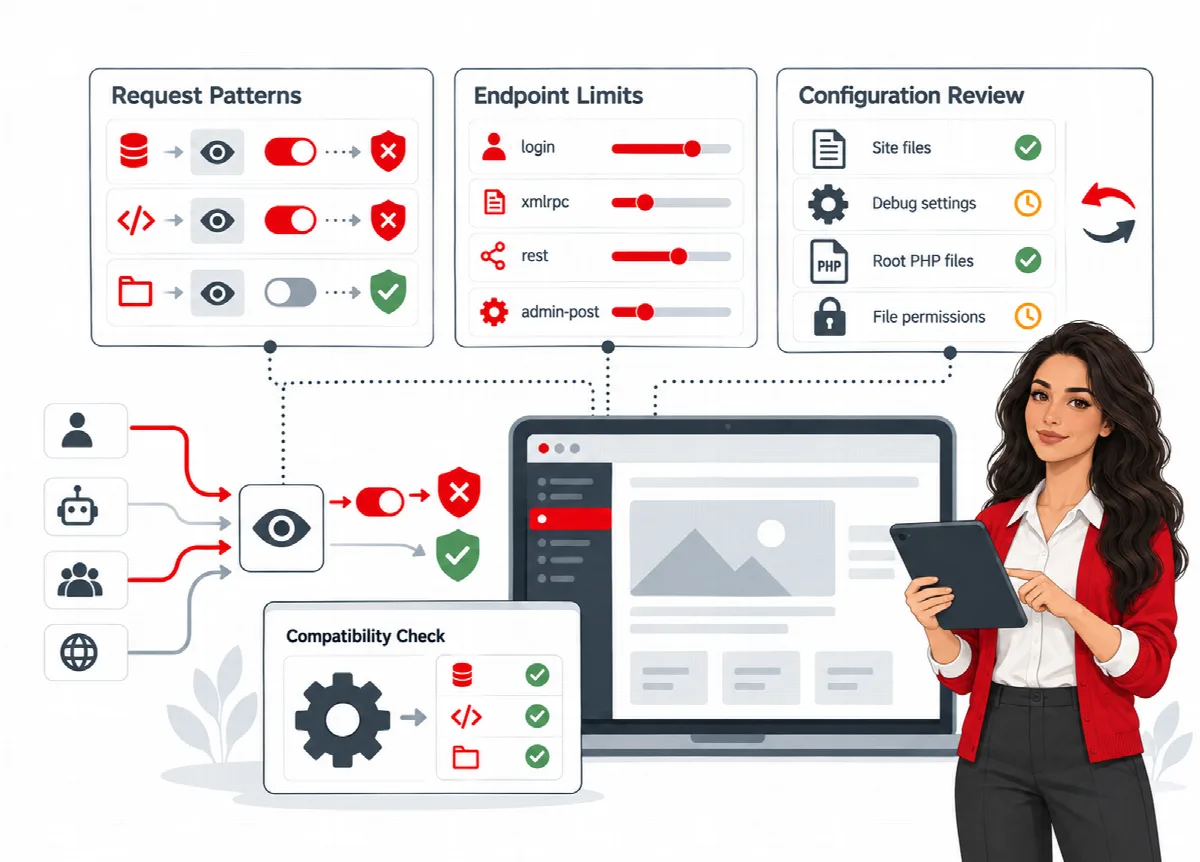
Die Modi
Anfragemuster und Limits für sensible Endpunkte haben jeweils drei Modi:
| Modus | Was passiert |
|---|---|
| Aus | Es wird nichts geprüft. Dies ist die Standardeinstellung. |
| Beobachten | Treffer werden mit ihrer Regelkennung protokolliert; niemand wird blockiert. |
| Blockieren | Passende Anfragen werden abgelehnt und protokolliert. |
Protokollierte Treffer speichern die Regelkennung, niemals die übermittelten Werte. Ein Einrichtungsprofil schaltet beide Richtlinien von Aus auf Beobachten.
Anfragemuster
Anfragemuster prüfen kurze Werte im Query-String und in Formularübermittlungen. (SiteWatch 2.0.1 und neuer) Sie prüfen außerdem JSON-Anfragetexte bis 64 KB mit denselben Ausnahmen und Modi.
- Administratoren in einer angemeldeten WordPress-Sitzung und die Adressen unter Vertrauenswürdige Quell-IPs (Adressen oder CIDR-Bereiche) werden nicht geprüft.
- Redakteure, Autoren und API-Clients werden geprüft. (SiteWatch 2.0.1 und neuer) Im Modus Blockieren kann ein Beitrag, den ein Redakteur oder Autor im Block-Editor speichert, abgelehnt werden, wenn sein Inhalt einer Regel entspricht – so wie es bereits beim Speichern im klassischen Editor möglich war.
- Legitime Inhalte, etwa Codebeispiele in Beiträgen, können Treffer auslösen. Prüfen Sie Treffer zuerst im Modus Beobachten.
Limits für sensible Endpunkte
Endpunkt-Limits zählen Anfragen pro Verbindungsadresse an die Standard-Endpunkte für Login, XML-RPC, REST API und admin-post.php. Endpunktanfragen pro Minute beträgt standardmäßig 60 und kann zwischen 10 und 1000 eingestellt werden.
(SiteWatch 2.0.1 und neuer) Prozentkodierte, großgeschriebene, mit Präfix versehene und andere Schreibweisen desselben Endpunkts teilen sich einen Zähler, und ein in einem Formulartext gesendeter rest_route-Wert zählt als REST-Anfrage.
Im Modus Blockieren erhalten Anfragen über dem Limit eine Minute lang die Meldung „Too many requests. Try again later.“. Benutzerdefinierte Endpunkte anderer Plugins werden nicht abgedeckt.
Anfrageschutz einrichten
- Öffnen Sie Website-Schutz → Anfragen & Endpunkte.
- Setzen Sie Anfragemuster und Limits für sensible Endpunkte auf Beobachten.
- Tragen Sie bei Bedarf Adressen unter Vertrauenswürdige Quell-IPs (Adressen oder CIDR-Bereiche) ein, eine pro Zeile, zum Beispiel Ihr Büro oder Ihren Monitoring-Dienst. (SiteWatch 2.1.0 und neuer) CIDR-Bereiche werden akzeptiert.
- Klicken Sie auf Schutzrichtlinien speichern.
- Nutzen Sie die Website einige Tage normal: Anmeldungen, Formulare, Checkout, Speichern von Beiträgen und alle API-Integrationen.
- Prüfen Sie die erfassten Treffer unter Berichte & Ereignisse → Ereignisverlauf und unter Überwachung → Live-Sicherheitsereignisse.
- Wenn die Treffer nachvollziehbar sind, schalten Sie eine Richtlinie auf Blockieren, speichern Sie und testen Sie dieselben Abläufe erneut.
Auf derselben Seite gibt es zwei weitere Einstellungen:
- Blockierte ausgehende Hosts (exakte Übereinstimmungen) stoppt Anfragen der WordPress HTTP API von Ihrer Website an die aufgeführten Hosts. Siehe Live-Ereignisse, Verbindungen, Dateiänderungen, Fehler und Speicher.
- Contact Form 7-Übermittlungen auf fünf pro Formular und Quell-IP pro Stunde begrenzen fügt Contact Form 7 ein Ratenlimit hinzu. Die Nachrichten werden dadurch nicht verschlüsselt.
Besucheradresse hinter einem Proxy oder CDN (SiteWatch 2.1.0 und neuer)
SiteWatch zählt Anmeldeversuche, Endpunkt-Anfragen und Formularübermittlungen pro Besucheradresse und wendet die Listen vertrauenswürdiger Adressen darauf an. Ohne vertrauenswürdigen Proxy verwendet es die Server-Verbindungsadresse. Hinter einem CDN oder Reverse Proxy gehört diese Adresse dem Proxy, sodass sich alle Besucher einen Zähler teilen würden.
- Vergleichen Sie unter Besucheradresse hinter einem Proxy oder CDN die Server-Verbindungsadresse dieser Anfrage mit der Von SiteWatch verwendete Besucheradresse.
- Wählen Sie unter Header mit der Besucheradresse den Header, den Ihr Proxy setzt: X-Forwarded-For (Reverse Proxy, Load Balancer), CF-Connecting-IP (Cloudflare) oder X-Real-IP (nginx-Proxy).
- Geben Sie unter Vertrauenswürdige Proxy-Adressen (IP-Adressen oder CIDR-Bereiche, bis zu 100) die von Ihrem CDN veröffentlichten Bereiche oder die Adresse Ihres eigenen Proxys ein. IPv4-Bereiche benötigen /8 oder länger, IPv6-Bereiche /16 oder länger.
- Klicken Sie auf Einstellungen zur Besucheradresse speichern.
SiteWatch liest den Header nur, wenn die Verbindung von einer dieser Adressen kommt; ein Header aus einer anderen Quelle wird ignoriert. Wenn Sie einem Bereich vertrauen, aus dem auch andere senden können, können diese ihre Adresse im Header selbst festlegen und Limits umgehen. Der frühe Anfrageschutz verwendet dieselben Einstellungen. In einem Multisite-Netzwerk gilt die Einstellung für das gesamte Netzwerk, und nur ein Netzwerk-Administrator kann sie ändern.
Was der Anfrageschutz nicht ist
Der Anfrageschutz prüft keine JSON-Texte über 64 KB, keine hochgeladenen Dateien und nicht jede Anfrage jeder Anwendung. Er ist keine vollständige Web Application Firewall und schützt nicht vor Überlastungsangriffen (DDoS). Behalten Sie dafür eine Hosting-Firewall oder ein CDN bei.
Früher Anfrageschutz
Der frühe Anfrageschutz führt einen kleinen Teil der Anfrageprüfungen aus, bevor WordPress lädt – über die PHP-Einstellung auto_prepend_file in einer .user.ini-Datei. Er prüft Query- und Formularwerte mit ausgewählten Mustern; JSON-Texte, Dateien und Felder mit Geheimnissen sind ausgenommen.
Er läuft, nachdem PHP gestartet ist. Er ist keine Cloud-Filterung und kein CDN-Schutz.
Bevor Sie beginnen
- Die automatische Einrichtung unterstützt PHP-FPM- oder CGI-Hosting, bei dem
.user.inidirekt beschreibbar ist. Die Seite zeigt die Hosting-Schnittstelle und ob eine Einrichtung möglich ist. - Halten Sie einen Hosting-Zugang zum Bearbeiten von Dateien bereit, falls die Website nicht mehr lädt.
- Planen Sie ein kurzes Wartungsfenster ein und stoppen Sie andere Konfigurationsänderungen.
- In einem Multisite-Netzwerk kann ihn nur ein Netzwerkadministrator ändern, da er die gemeinsame Installation betrifft.
Im Beobachtungsmodus installieren
- Öffnen Sie Website-Schutz → Früher Anfrageschutz.
- Wählen Sie unter Operation die Option Konfiguration sichern & im Beobachtungsmodus installieren.
- Geben Sie optional Vertrauenswürdige Verbindungs-IPs (exakt, bis zu 20) ein.
- Aktivieren Sie Ich habe den Umfang der gemeinsamen Installation geprüft, habe Hosting-Wiederherstellungszugang und gleichzeitige Konfigurationsänderungen gestoppt. und klicken Sie auf Geprüften Vorgang anwenden.
- Warten Sie, bis PHP die Änderung übernimmt. Die Seite zeigt, wie lange PHP
.user.ini-Einstellungen zwischenspeichert. - Prüfen Sie, ob Markierung der aktuellen Anfrage den Wert Bootstrap erkannt anzeigt, und führen Sie dann Öffentlichen Zugang & Anmeldung prüfen aus.
Vorhandene Prepend-Handler Ihres Hostings bleiben erhalten. Um den Modus später zu ändern, wählen Sie Geprüften Anfragemodus ändern und dann Beobachten, Nach Verifizierung blockieren oder Aus. Für das Blockieren ist eine kürzlich erfolgreiche Verifizierung erforderlich.
Solange der frühe Schutz installiert ist, stellt Ihnen Wiederherstellungsanmeldung für diese Verbindung (10 Minuten) einen kurzlebigen signierten Anmeldelink für Ihre aktuelle Verbindung bereit.
Frühen Schutz entfernen
Wählen Sie Verwaltete Prepend-Direktive deaktivieren & entfernen und wenden Sie den Vorgang an. Beim Deaktivieren von SiteWatch wird ebenfalls versucht, sie zu entfernen.
Wiederherstellung über das Hosting: Wenn die Website nicht lädt, entfernen Sie den SiteWatch-Block auto_prepend_file aus .user.ini und ersetzen Sie sitewatch-waf.php durch eine leere PHP-Datei. Behalten Sie diese Datei, bis PHP die zwischengespeicherte Einstellung nicht mehr verwendet; löschen Sie keine Datei, auf die PHP noch verweist.