
يقرأ الفحص ملفات موقعك ومعلومات المنتجات ويخزّن النتيجة كتقرير. ثم يجمع مركز التحقيق نتائج الفحوصات وفحوص السلامة وعمليات البحث عن الثغرات وفحوص الحالة معًا لتقرر ما يجب فعله بعد ذلك.
أين تجدها: ARN SiteWatch ← لوحة التحكم للفحوصات والتقارير، وحماية الموقع ← مركز التحقيق وحماية الموقع ← النتائج الأمنية للنتائج.
تشغيل فحص
- افتح لوحة التحكم.
- ضمن الفحص والتقارير، اختر فحص كامل للشيفرة أو فحص الملفات المتغيرة.
- انقر افحص الآن وتابع التقدم. يؤدي إلغاء الفحص إلى إيقافه.
| الوضع | ما يفعله | متى تستخدمه |
|---|---|---|
| فحص كامل للشيفرة | يقرأ كل ملف مدعوم ويحلّله | الفحص الأول، وكلما أردت صورة كاملة |
| فحص الملفات المتغيرة | يعيد استخدام النتائج المخزّنة للملفات التي لم يتغير حجمها وتاريخها | الفحوص الدورية بعد وجود فحص كامل |
لا تغيّر الفحوصات الملفات أبدًا. يستمر الفحص عبر المهام المجدولة في WordPress عند مغادرتك الصفحة؛ وإبقاء لوحة التحكم مفتوحة يجعله أسرع.
يضع SiteWatch أيضًا فحصًا للمجلدات المتأثرة في قائمة الانتظار بعد أي حدث يخص إضافة أو قالبًا أو لغة أو تحديثًا، ويُجري فحصًا مجدولًا للملفات المتغيرة يوميًا افتراضيًا. راجع الأحداث المباشرة والاتصالات وتغييرات الملفات والأخطاء والتخزين.
ما يغطيه الفحص
- مجلد
wp-contentومجلد رفع منفصل إن وُجد في موقعك. لا يُفحص باقي حساب الاستضافة. - تُحلَّل ملفات الشيفرة حتى 1 ميغابايت بحثًا عن الأنماط المدعومة. أما الملفات التي يتجاوز حجمها 8 ميغابايت فتُقارن بالحجم والتاريخ فقط.
- لا تُتتبَّع الروابط الرمزية ولا مجلدات
.gitأو.svnأوnode_modules. ويُدرج كل منها كنتيجة معلوماتية. - تؤدي الملفات غير القابلة للقراءة أو المجلدات غير المتاحة أو وجود أكثر من 250,000 ملف إلى تقرير جزئي. لا يحلّ الفحص الجزئي محلّ خط الأساس الكامل السابق.
تُظهر نتائج الأنماط شيفرة تحتاج إلى فحص أدق. قد يكون التطابق إنذارًا كاذبًا، ولا يثبت أن الملف مصاب.
قراءة التقرير
يُفتح أحدث تقرير في لوحة التحكم. لفتح تقرير سابق، اختره ضمن سجل التقارير وانقر على فتح. يحتفظ SiteWatch بآخر 30 تقريرًا مخزّنًا.
| الجزء | ما يعرضه |
|---|---|
| الملخص التنفيذي | مؤشر المراجعة والإجماليات لكل فئة وأهم أولويات المراجعة |
| نشاط الحماية المسجَّل | إجراءات السياسات المسجَّلة في سجل الموقع، مثل الطلبات المحظورة |
| التفاصيل التقنية | النتائج والأدلة التي يستند إليها الملخص |
| البيئة والتغطية | ما تم فحصه وما كان خارج نطاق الفحص |
| النتائج الأمنية | نتائج الأنماط في الملفات مع مواقعها |
| جرد الإضافات والقوالب | المنتجات المثبّتة وإصداراتها ومنتجوها ومعلومات التحديث |
| ملاحظات HTTP المحفوظة مع هذا التقرير | طلبات HTTP الصادرة من WordPress خلال آخر 24 ساعة |
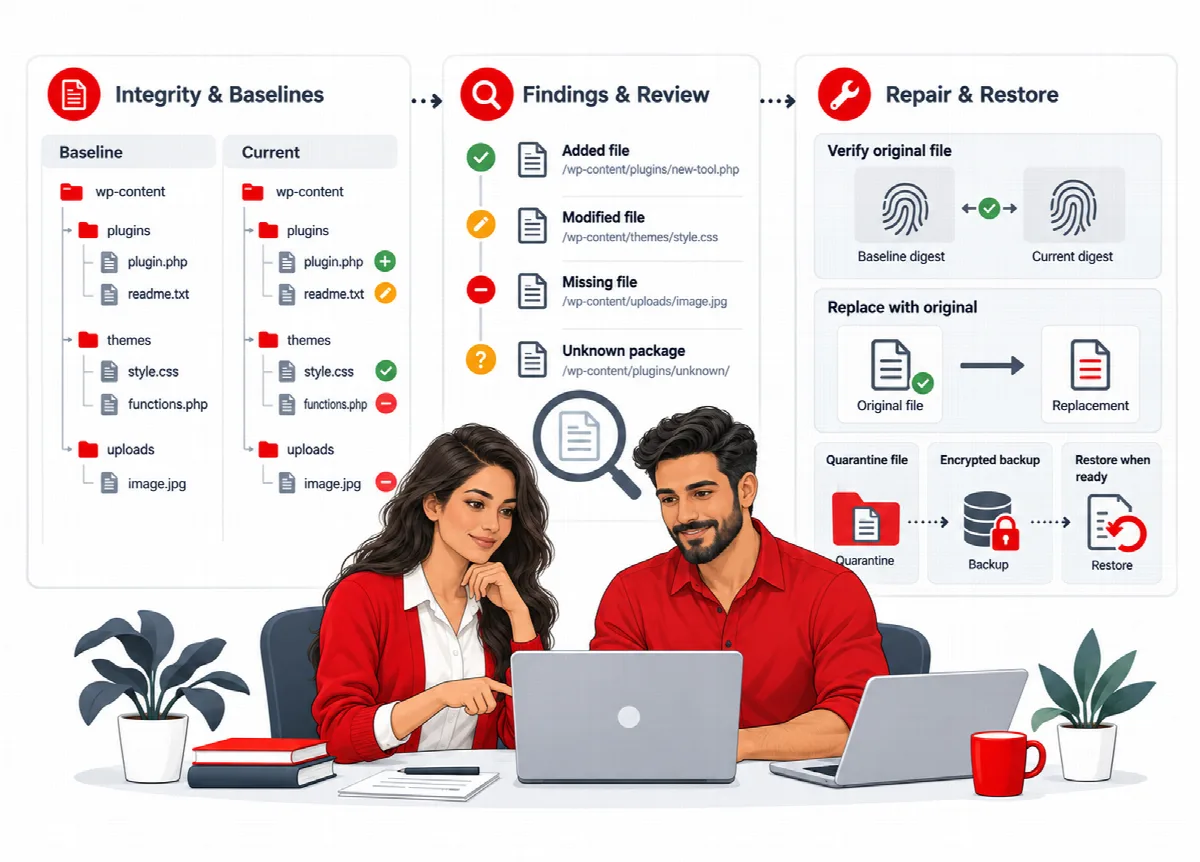
| تغييرات الملفات | الملفات المضافة أو المعدّلة أو المحذوفة منذ آخر فحص كامل |
| الجدول الزمني المسجَّل والأخطاء المسجَّلة | الأحداث وأخطاء PHP خلال آخر 24 ساعة |
| مساحة المجلدات ومساحة قاعدة البيانات | استخدام التخزين للمجلدات وجداول قاعدة البيانات |
يقيس مؤشر المراجعة عبء المراجعة من 0 إلى 100: تُحتسب كل نتيجة حرجة بـ 40، والعالية بـ 20، والمتوسطة بـ 5، والمنخفضة بـ 1، بحد أقصى 100. لا ترفعه الإدخالات المعلوماتية. لا يعني المؤشر المرتفع احتمال الاختراق، ولا يثبت الصفر أن الموقع آمن.
تُصنَّف النتائج ضمن الفئات: حرجة وعالية ومتوسطة ومنخفضة ومعلوماتية. قد تشير الأعداد إلى المكوّن نفسه؛ فهي لا تمثّل هجمات أو ملفات متأثرة فريدة.
لمشاركة تقرير أو الاحتفاظ به، استخدم تنزيل HTML أو تنزيل JSON أو إرسال هذا التقرير بالبريد الإلكتروني. راجع قراءة التقارير وتصديرها وإرسالها بالبريد الإلكتروني.
مراجعة النتائج في مركز التحقيق
يعرض حماية الموقع ← مركز التحقيق النتائج المستخلصة من عمليات الفحص المخزّنة وفحوصات السلامة والبحث عن الثغرات وفحوصات الحالة.
- استخدم البحث في الأدلة للعثور على ملف أو مكوّن أو دليل، وحالة المراجعة لتصفية النتائج فتح أو تمت المراجعة أو تغيير مقبول.
- افتح نتيجة. تعرض المصدر / الحالة ووقت الرصد والأدلة والإجراء التالي المقترح.
- انقر على فحص المصدر للانتقال إلى الشاشة التي جاءت منها النتيجة.
- بعد المراجعة، اختر تمت المراجعة أو تغيير مقبول وانقر على تسجيل المراجعة.
ترتبط المراجعة المسجَّلة بالأدلة نفسها بدقة. وهي لا تُصلح أي شيء ولا تُخفي النتائج المستقبلية: إذا تغيّرت الأدلة، تطلب النتيجة مراجعة جديدة، وتُعاد فتح نتائج أنماط الشيفرة مع كل تقرير جديد. يعرض العرض أول 200 نتيجة؛ وتبقى الأدلة الكاملة في التقارير.
وقت الرصد هو وقت الفحص، وليس الوقت الذي غيّر فيه أحدهم الملف.