
スキャンはサイトのファイルと製品情報を読み取り、結果をレポートとして保存します。調査センターでは、スキャン、整合性チェック、脆弱性照会、ヘルスチェックの検出結果をまとめて表示するため、次の対応を判断できます。
場所: スキャンとレポートは ARN SiteWatch → ダッシュボード、検出結果はサイト保護 → 調査センターとサイト保護 → セキュリティの検出結果。
スキャンを実行する
- ダッシュボードを開きます。
- スキャンとレポートで、フルコードスキャンまたは変更ファイルスキャンを選択します。
- 今すぐスキャンをクリックし、進行状況を確認します。スキャンをキャンセルで停止できます。
| モード | 内容 | 使用するタイミング |
|---|---|---|
| フルコードスキャン | 対応するすべてのファイルを読み取り、分析します | 初回スキャン時、および全体像を把握したいとき |
| 変更ファイルスキャン | サイズと日付が変わっていないファイルは保存済みの結果を再利用します | 完全なスキャンの実施後の定期チェック |
スキャンがファイルを変更することはありません。ページを離れてもスキャンは WordPress のスケジュールタスクで続行されますが、ダッシュボードを開いたままにすると速く進みます。
SiteWatch は、プラグイン、テーマ、言語、アップデートのイベント後に影響を受けたフォルダーのスキャンもキューに追加し、デフォルトでは変更ファイルの定期検査を毎日実行します。ライブイベント、接続、ファイル変更、エラー、ストレージをご覧ください。
スキャンの対象範囲
wp-contentフォルダーと、サイトにある場合は別のアップロードフォルダー。ホスティングアカウントのそれ以外の部分はスキャンされません。- 1 MB までのコードファイルは、対応するパターンについて分析されます。8 MB を超えるファイルは、サイズと日付のみで比較されます。
- シンボリックリンクと、
.git、.svn、node_modulesフォルダーはたどりません。それぞれ情報レベルの検出結果として一覧に表示されます。 - 読み取れないファイル、利用できないフォルダー、または 250,000 を超えるファイルがある場合、レポートは一部となります。一部のスキャンは、以前の完全なベースラインを置き換えません。
パターン検出結果は、詳しく確認する必要があるコードを示します。一致は誤検知の場合もあり、ファイルが感染していることを証明するものではありません。
レポートを読む
最新のレポートはダッシュボードに表示されます。以前のレポートを開くには、レポート履歴で選択して開くをクリックします。SiteWatch は保存された直近 30 件のレポートを保持します。
| 部分 | 表示内容 |
|---|---|
| エグゼクティブサマリー | レビュー指数、カテゴリ別の合計、最も重要なレビューの優先事項 |
| 記録された保護アクティビティ | ブロックされたリクエストなど、サイトのジャーナルに記録されたポリシーのアクション |
| 技術的な詳細 | サマリーの根拠となる検出結果とエビデンス |
| 環境と対象範囲 | 検査された内容と、スキャンの対象外だった内容 |
| セキュリティ検出結果 | ファイル内のパターン検出結果とその場所 |
| プラグインとテーマの一覧 | インストール済みの製品、バージョン、提供元、更新情報 |
| このレポートに保存された HTTP 観測 | 過去 24 時間の WordPress からの送信 HTTP リクエスト |
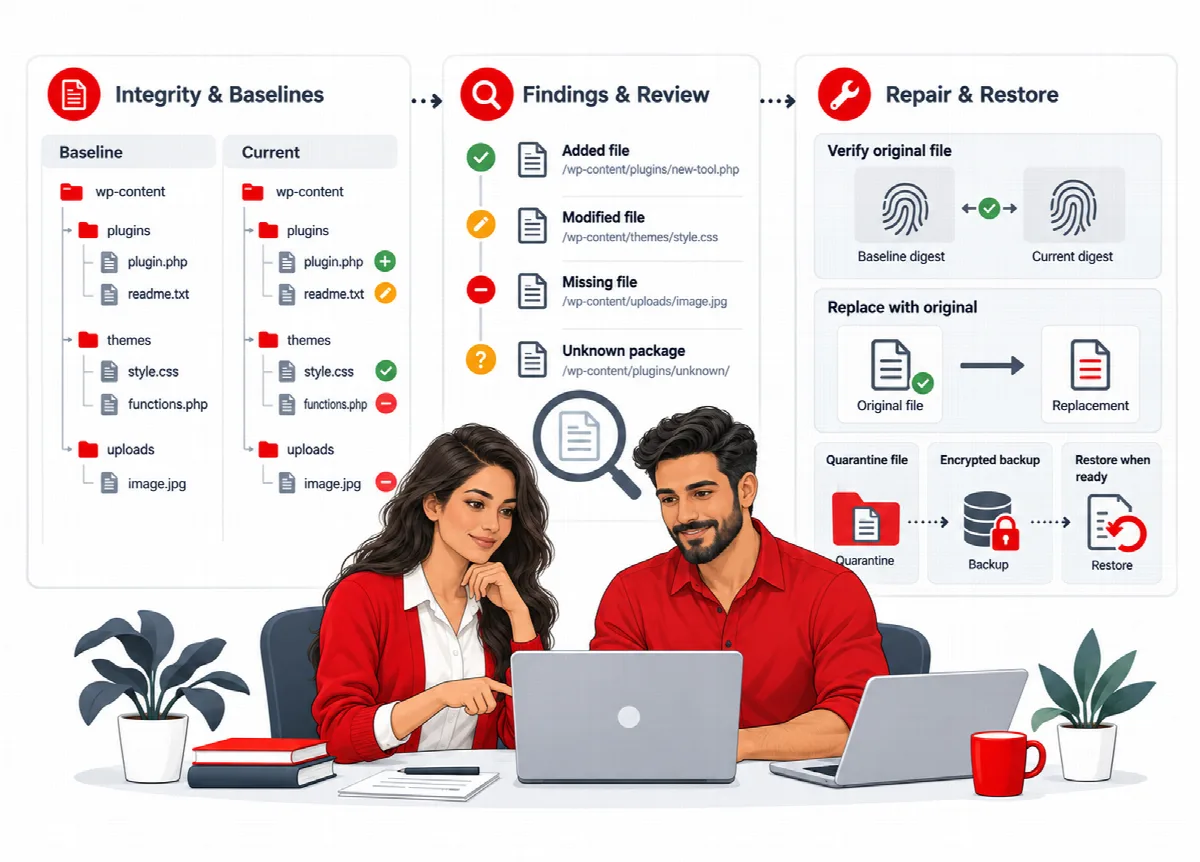
| ファイルの変更 | 前回の完全スキャン以降に追加、変更、削除されたファイル |
| 記録されたタイムラインと記録されたエラー | 過去 24 時間のイベントと PHP エラー |
| ディレクトリ使用量とデータベース使用量 | フォルダーとデータベーステーブルのストレージ使用量 |
レビュー指数は、レビュー作業量を 0 から 100 で示します。重大な検出結果は 1 件につき 40、高は 20、中は 5、低は 1 として計算され、上限は 100 です。情報レベルの項目は指数を上げません。指数が高くても侵害の確率を示すものではなく、0 であってもサイトが安全であることを証明するものではありません。
検出結果は、重大、高、中、低、情報のカテゴリに分類されます。件数は同じコンポーネントを指している場合があり、個別の攻撃や影響を受けたファイルの数ではありません。
レポートを共有または保管するには、HTML をダウンロード、JSON をダウンロード、またはこのレポートをメールで送信を使用します。レポートの閲覧、エクスポート、メール送信をご覧ください。
調査センターで検出結果を確認する
サイト保護 → 調査センターには、保存されたスキャン、整合性チェック、脆弱性の照会、ヘルスチェックからの検出結果が一覧表示されます。
- 証拠を検索でファイル、コンポーネント、エビデンスを検索し、レビュー状態で開く、レビュー済み、承認済みの変更の検出結果に絞り込みます。
- 検出結果を開きます。情報源 / 状態、確認日時、エビデンス、推奨される次のアクションが表示されます。
- 情報源を確認をクリックすると、検出結果の発生元の画面に移動します。
- 確認後、レビュー済みまたは承認済みの変更を選択し、レビューを記録をクリックします。
記録されたレビューは、そのエビデンスそのものに紐付けられます。何かを修復したり、今後の検出結果を非表示にしたりするものではありません。エビデンスが変わると検出結果は再レビューを求め、コードパターンの検出結果は新しいレポートごとに再び開かれます。表示されるのは最初の 200 件の検出結果で、完全なエビデンスはレポートに残ります。
確認日時は検査が行われた時刻であり、誰かがファイルを変更した時刻ではありません。