
Bu araçlar formlarınızı kötüye kullanıma karşı korur, ele geçirilmiş bir eklentinin veya formun çok miktarda posta göndermesini engeller ve posta teslim sorunlarını bulmanıza yardımcı olur.
Nerede bulunur: ARN SiteWatch → Formlar ve E-posta → İstenmeyen İçerik Koruması, Formlar ve E-posta → E-posta Güvenliği ve Formlar ve E-posta → Posta Tanılama.
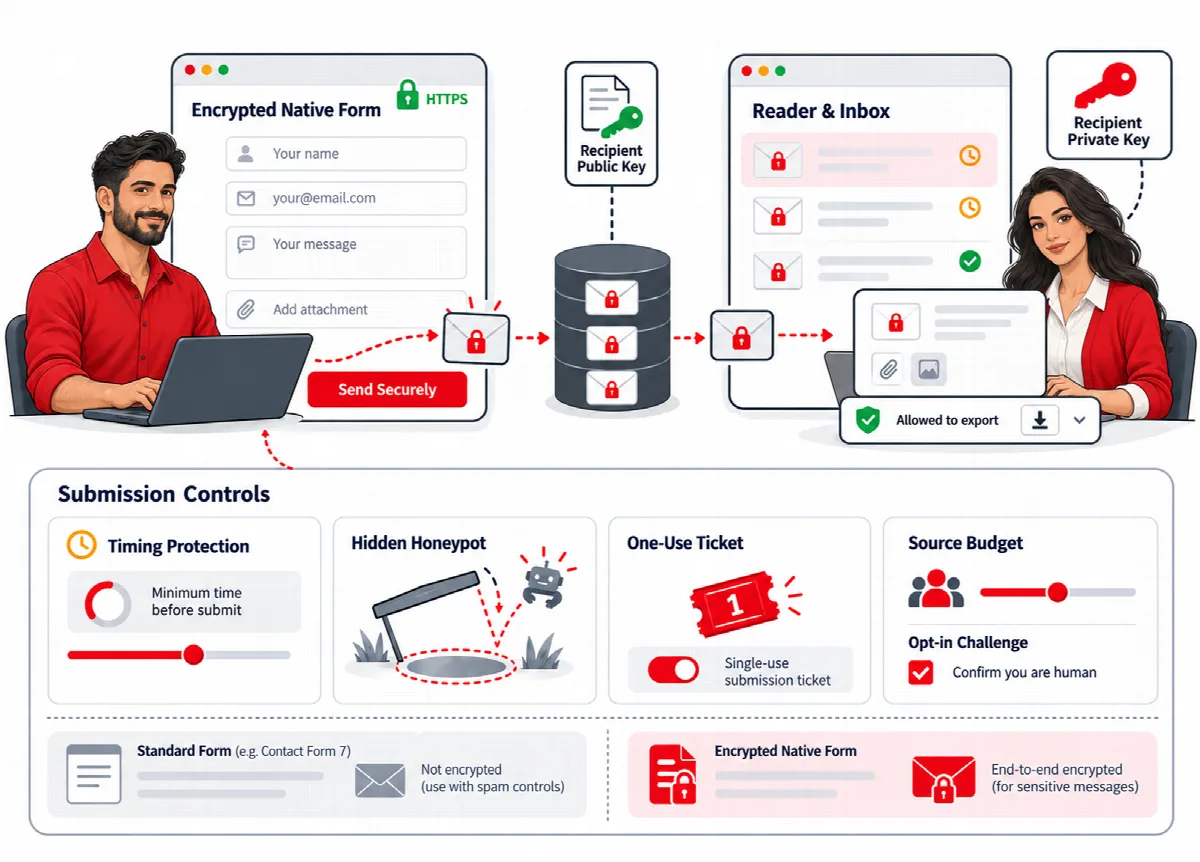
Yerleşik form koruması
SiteWatch güvenli formu her zaman imzalı tek kullanımlık biletler, bir formun gönderilebilmesi için asgari süre, gizli bir bal küpü alanı ve kaynak adres başına bir sınır kullanır. Sınırı Formlar ve E-posta → Şifreli Formlar bölümünde ayarlayın; bkz. Şifreli iletişim formunu ve okuyucuyu kurma.
Contact Form 7 için SiteWatch, form ve kaynak adres başına saatte beş gönderimlik bir sınır ekleyebilir. Bunu Site Koruması → İstekler ve Uç Noktalar bölümünde açın. Bu sınır Contact Form 7 mesajlarını şifrelemez.
Cloudflare Turnstile sınaması ekleyin
- Cloudflare hesabınızda bir Turnstile bileşeni oluşturun ve sitenizin ana bilgisayar adına izin verin.
- Formlar ve E-posta → İstenmeyen İçerik Koruması bölümünü açın.
- Turnstile site anahtarı alanını ve Turnstile gizli anahtarı (kayıtlı değeri korumak için boş bırakın) alanındaki gizli anahtarı girin.
- Yerel özel form için sınama zorunlu olsun, Desteklenen kayıtlar için sınama zorunlu olsun seçeneğini veya her ikisini işaretleyin.
- Sınama politikasını kaydet düğmesine tıklayın.
- Normal bir gönderimi ve normal bir kaydı test edin.
Desteklenen kayıtlar standart WordPress kaydı ve klasik WooCommerce kaydıdır. Sınama açıkken Cloudflare'in betiği bu sayfalarda yüklenir ve Cloudflare ziyaretçinin tarayıcı sinyallerini alır. Doğrulama için hiçbir mesaj alanı, ad veya e-posta adresi gönderilmez. Cloudflare'e ulaşılamazsa korunan gönderimler reddedilir.
Giden e-postaları sınırlayın
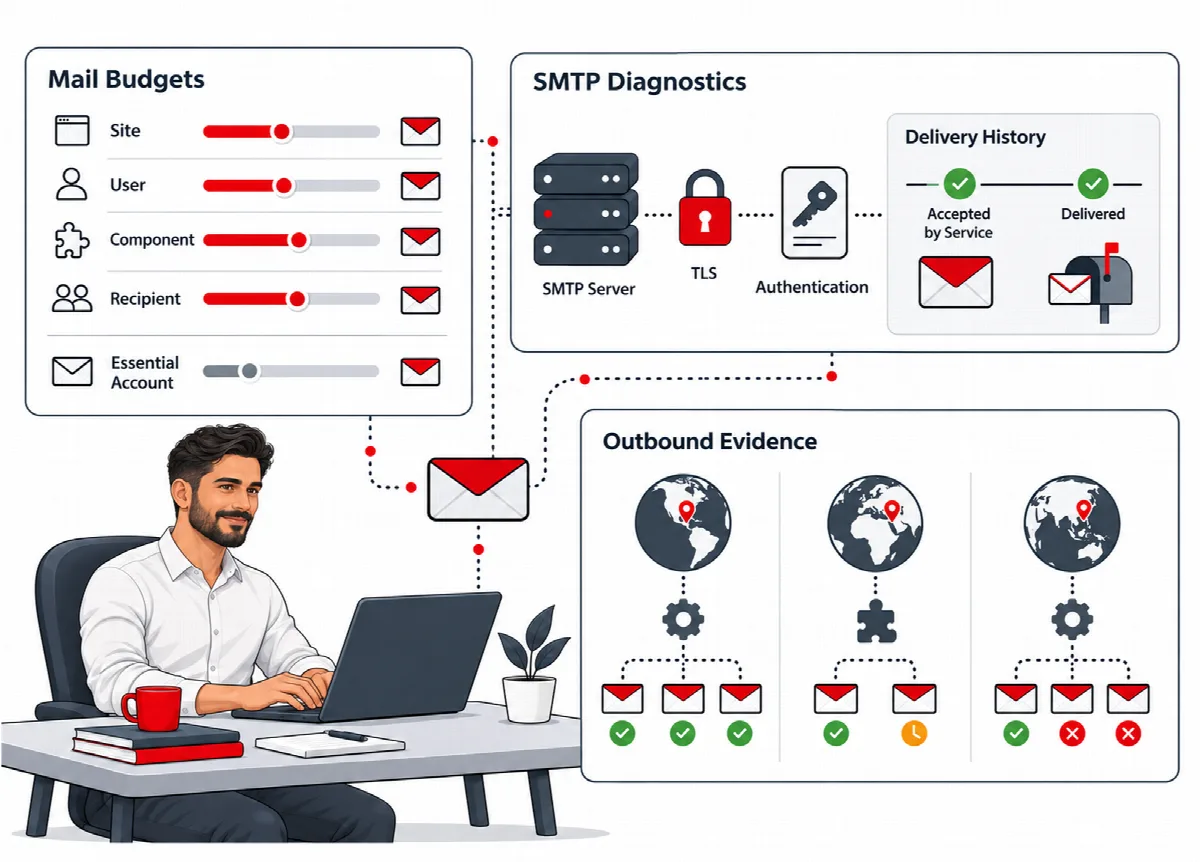
E-posta kötüye kullanım denetimleri, sitenizin WordPress postası ve SiteWatch raporları aracılığıyla gönderdiği mesajları saat başına sayar.
| Sınır | Varsayılan |
|---|---|
| Genel site mesajları / saat | 300 |
| Parola, kayıt ve WooCommerce mesajları / saat | 200 |
| Kullanıcı başına mesaj / saat (anonim istekler ortak bir sınırı paylaşır) | 80 |
| Bileşen başına mesaj / saat | 150 |
| Alıcı başına mesaj / saat | 30 |
Her sınır 1 ile 10000 arasında ayarlanabilir. Parola, kayıt ve WooCommerce mesajlarının kendi sınırı vardır; böylece temel müşteri e-postaları genel posta sınırından düşülmez.
- Formlar ve E-posta → E-posta Güvenliği bölümünü açın.
- Gönderim politikası seçeneğini Gözlem olarak ayarlayın ve E-posta politikasını kaydet düğmesine tıklayın. Bir kurulum profili bunu sizin için yapar.
- Bir süre normal kullanımdan sonra kaydedilen posta olaylarını Raporlar ve Olaylar → Olay Geçmişi bölümünde inceleyin.
- Sınırları ayarlayın, ardından sınırı aşan mesajların durdurulmasını istiyorsanız Gönderim politikası seçeneğini Engelle olarak değiştirin.
Standart SMTP için TLS ve doğrulanmış sertifikalar gerektir seçeneği, WordPress e-postasının şifrelenmemiş veya doğrulanmamış SMTP bağlantılarını reddetmesini sağlar.
Bu politika, WordPress'in standart e-posta işleviyle gönderilen e-postaları kapsar. E-postayı doğrudan bir sağlayıcının API'si üzerinden gönderen eklentiler bu politikayı atlar. Alıcılar ve ileti içerikleri olay günlüğünde saklanmaz.
E-posta bağlantısını kontrol edin
Formlar ve E-posta → Posta Tanılama, ileti göndermeden e-posta ayarlarını test eder.
- Site e-postasını kontrol et, yaygın SMTP eklentilerinin ayarları dahil sitenizin kullandığı SMTP ayarlarını test eder.
- Rapor SMTP'sini kontrol et, SiteWatch raporları için kullanılan ayrı SMTP hesabını test eder.
Her sonuç; yöntemi, sunucuyu, bağlantı noktasını ve şifrelemeyi, bağlantının ve oturum açmanın başarılı olup olmadığını ve gönderen alan adı için SPF ve DMARC kayıtlarının bulunup bulunmadığını gösterir. Kontrol bu kayıtları doğrulamaz ve DKIM'i test etmez. SMTP yerine API üzerinden kullanılan e-posta sağlayıcıları burada test edilemez.
Bir iletiyi kabul eden hizmet, onu gelen kutusuna teslim etmiş olmayabilir. Gerçek teslimi test etmek için Gösterge Paneli'nde Bu raporu e-postayla gönder seçeneğini kullanın ve alıcının gelen kutusunu ve spam klasörünü kontrol edin.