
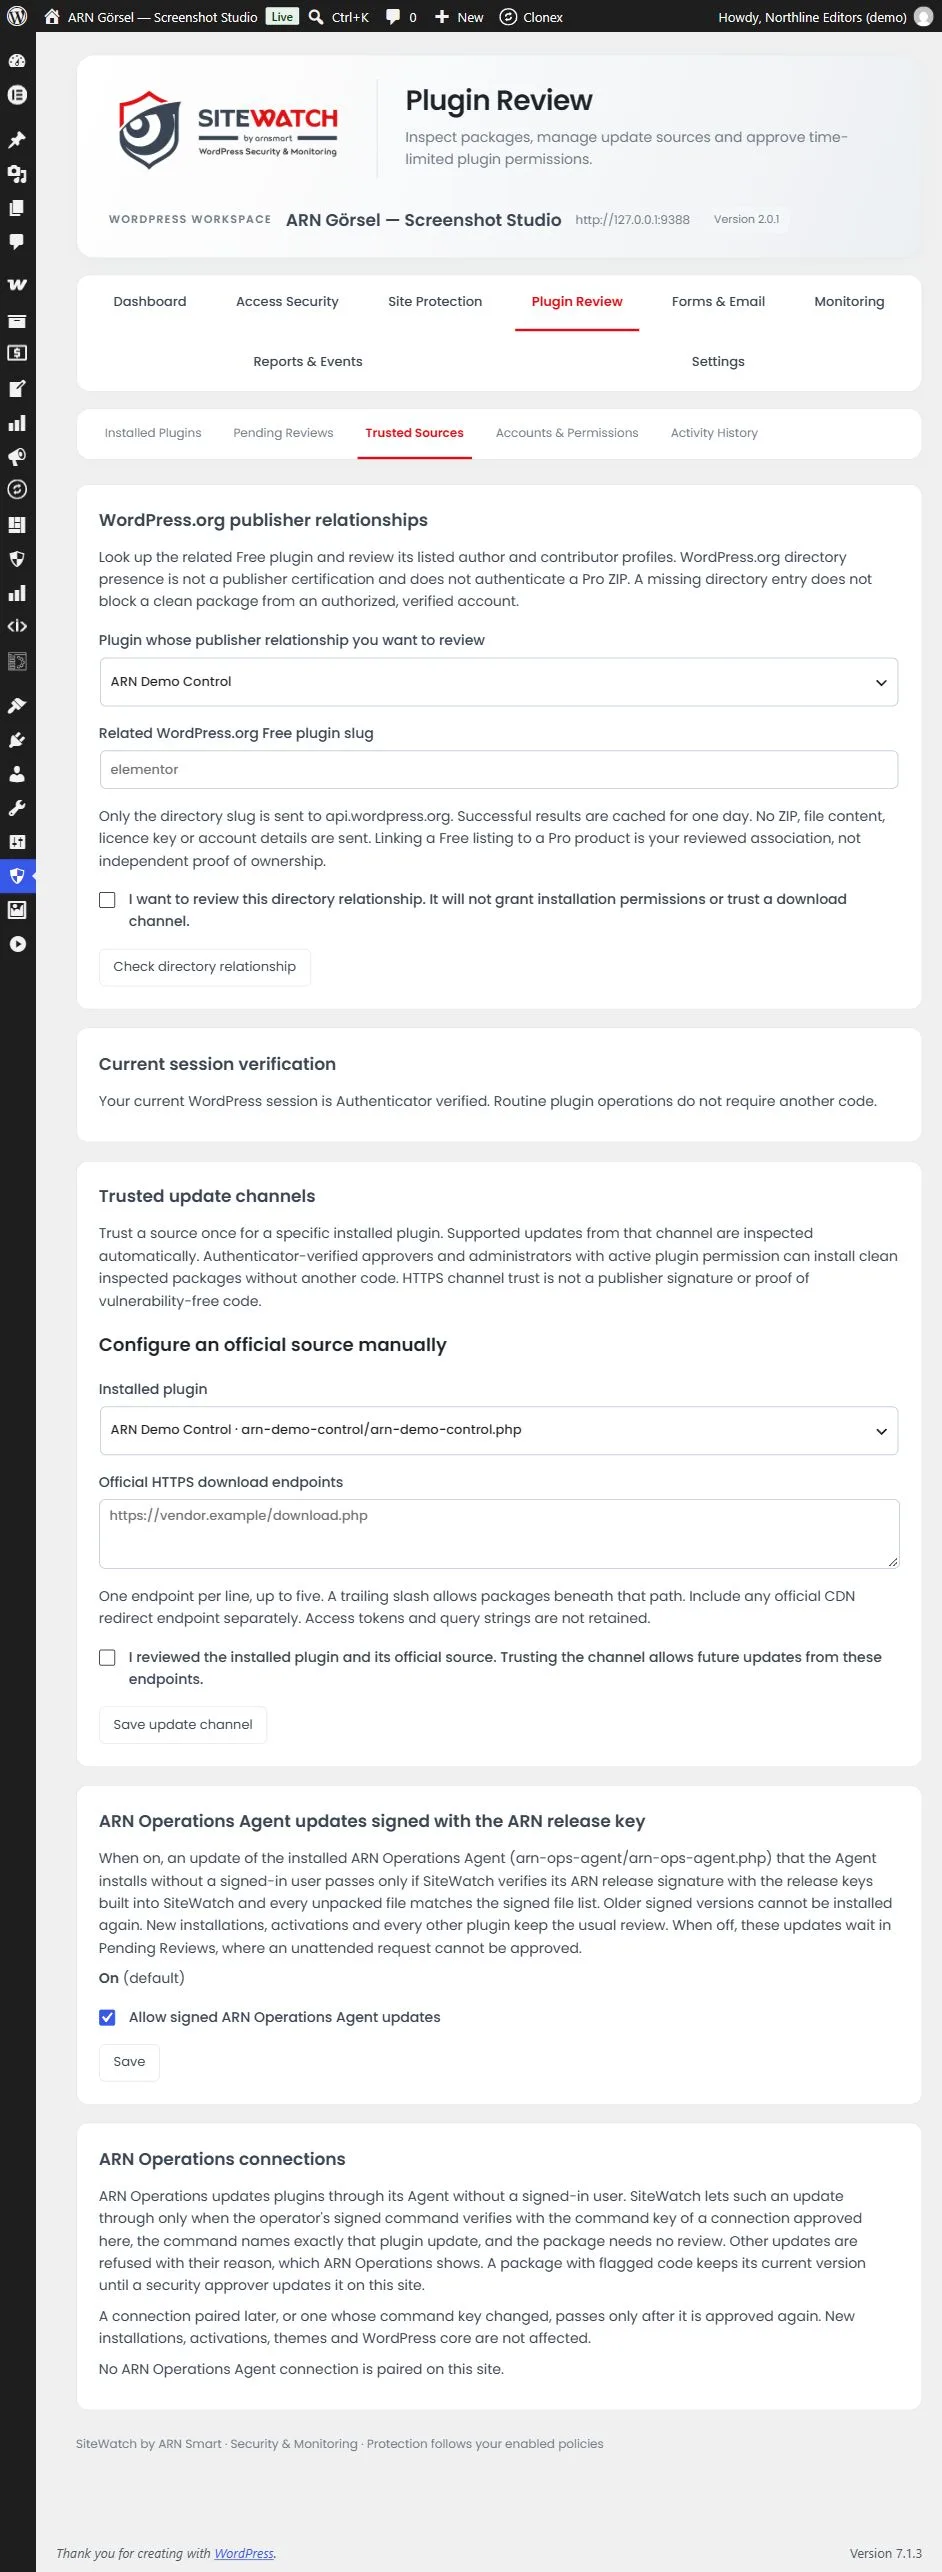
Vertrauenswürdige Quellen legt fest, welche Update-Quellen SiteWatch ohne manuelle Prüfung jedes einzelnen Pakets akzeptiert. Jedes Update aus einer vertrauenswürdigen Quelle wird trotzdem untersucht.
So finden Sie es: ARN SiteWatch → Plugin-Prüfung → Vertrauenswürdige Quellen. Nur ein Sicherheitsgenehmiger kann diese Einstellungen ändern.
Vertrauenswürdige Update-Kanäle
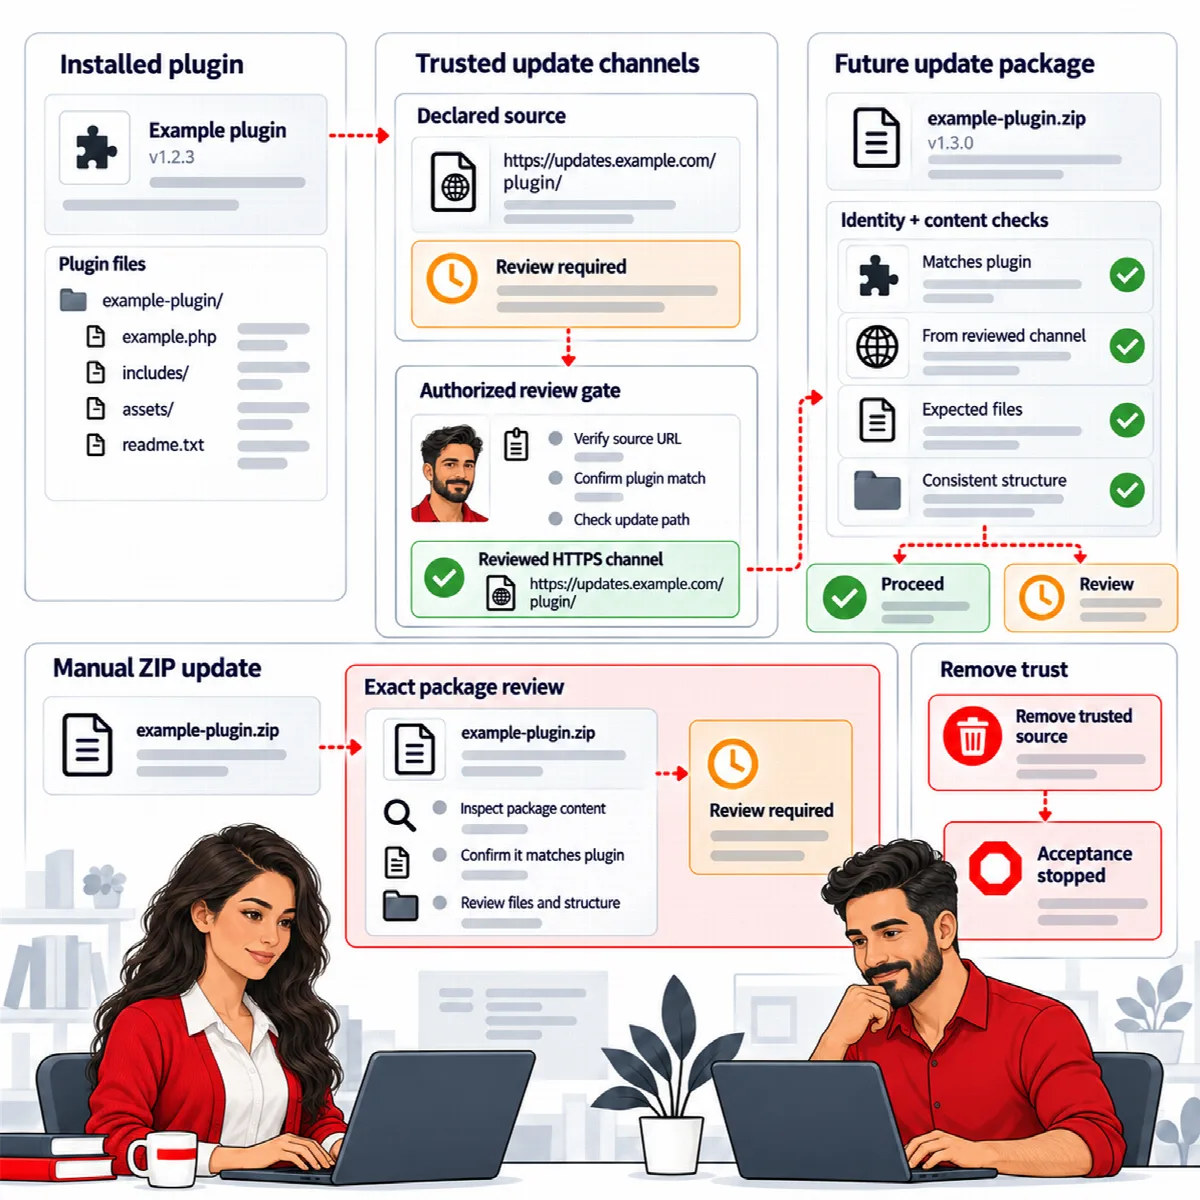
Ein vertrauenswürdiger Update-Kanal ist eine offizielle HTTPS-Downloadadresse für ein installiertes Plugin, etwa der Update-Server eines kommerziellen Plugins. Spätere Updates von dieser Adresse können automatisch installiert werden, wenn sie die Prüfung bestehen.
Angegebene Quellen gemeinsam prüfen
Plugins geben häufig ihre eigene Update-Adresse an. Findet SiteWatch solche Angaben, listet es sie unter Angegebene Update-Quellen gemeinsam prüfen auf.
- Markieren Sie die Plugins, deren angezeigte Quelle Sie kennen. Bis zu zwanzig können gleichzeitig genehmigt werden.
- Aktivieren Sie Ich habe diese installierten Plugins und die angezeigten Quellen geprüft. Ich erlaube künftige unterstützte Updates aus den ausgewählten Kanälen.
- Klicken Sie auf Ausgewählte Update-Kanäle genehmigen.
Eine angegebene Adresse ist nur ein Vorschlag des Plugins selbst. Ihr wird nie automatisch vertraut.
Offizielle Quelle manuell konfigurieren
- Wählen Sie unter Offizielle Quelle manuell konfigurieren das Installiertes Plugin aus.
- Geben Sie die Offizielle HTTPS-Download-Endpunkte ein, einen pro Zeile, bis zu fünf. Ein abschließender Schrägstrich erlaubt Pakete unterhalb dieses Pfads. Fügen Sie eine offizielle CDN-Weiterleitungsadresse als separate Zeile hinzu.
- Aktivieren Sie Ich habe das installierte Plugin und seine offizielle Quelle geprüft. Das Vertrauen in den Kanal erlaubt künftige Updates von diesen Endpunkten.
- Klicken Sie auf Update-Kanal speichern.
Zugriffstoken und Abfrageparameter in den Adressen werden nicht gespeichert.
So funktionieren vertrauenswürdige Kanäle
- Updates aus einem vertrauenswürdigen Kanal werden trotzdem untersucht: Dateistruktur und Inhalt, das Ziel-Plugin und anschließend die installierten Dateien.
- ZIP-Dateien, die jemand manuell hochlädt, durchlaufen immer die exakte Paketprüfung, auch bei einem Plugin mit vertrauenswürdigem Kanal.
- Jeder Kanal zeigt Genehmigter Update-Kanal oder Inaktiv: Der ursprüngliche Genehmiger ist nicht mehr autorisiert, wenn der Genehmiger, der ihm vertraut hat, diese Rolle verloren hat.
- Um einem Kanal nicht mehr zu vertrauen, aktivieren Sie Vertrauenswürdigen Update-Kanal dieses Plugins widerrufen und klicken Sie auf Kanal widerrufen.
Das Vertrauen in einen HTTPS-Kanal ist keine Release-Signatur des Herausgebers und beweist nicht, dass ein Paket keine Schwachstelle enthält.
WordPress.org-Herausgeberbeziehungen
Kommerzielle Plugins haben oft eine kostenlose Version auf WordPress.org vom selben Herausgeber. Sie können diese Beziehung als zusätzliche Information erfassen:
- Wählen Sie unter WordPress.org-Herausgeberbeziehungen das Plugin, dessen Herausgeberbeziehung Sie prüfen möchten.
- Geben Sie den Slug des zugehörigen WordPress.org-Free-Plugins ein, zum Beispiel
elementor. - Aktivieren Sie Ich möchte diese Verzeichnisbeziehung prüfen. Sie gewährt keine Installationsrechte und vertraut keinem Download-Kanal.
- Klicken Sie auf Verzeichnisbeziehung prüfen.
SiteWatch liest die Autoren- und Mitwirkendenprofile dieses WordPress.org-Plugins und sendet dabei nur den Slug. Die Ergebnisse werden einen Tag lang aufbewahrt. Die Beziehung dient nur der Information: Sie beweist nicht, dass eine kommerzielle ZIP-Datei echt ist, und erlaubt keine Installation. Ändern sich die Verzeichnisangaben, fordert die Beziehung erneut eine Prüfung an.
Signierte ARN Connect Agent-Updates
Der Agent wird auf der Plugins-Seite als ARN Connect Agent aufgeführt (SiteWatch 2.0.1 und ARN Connect Agent 0.5.4; frühere Versionen verwenden den Namen ARN Operations). Der ARN Connect Agent kann sein eigenes Update ohne angemeldeten Benutzer installieren. Die Einstellung Mit dem ARN-Release-Schlüssel signierte ARN Connect Agent-Updates steuert dies. Sie ist standardmäßig An.
Ist sie aktiviert, lässt SiteWatch ein solches Agent-Update nur durch, wenn die ARN-Release-Signatur mit den in SiteWatch integrierten Release-Schlüsseln übereinstimmt und jede entpackte Datei der signierten Dateiliste entspricht. Eine ältere signierte Version kann nicht erneut installiert werden. Ist sie deaktiviert, warten diese Updates unter Ausstehende Prüfungen, wo eine unbeaufsichtigte Anfrage nicht genehmigt werden kann.
Um dies zu ändern, aktivieren oder deaktivieren Sie Signierte ARN Connect Agent-Updates zulassen und klicken Sie auf Speichern.
Signierte ARN-Pro-Releases (SiteWatch 2.1.0 und neuer)
ARN-Pro-Plugins, darunter SiteWatch, laden ihre Updates über ARN Center herunter. Jedes Release trägt die ARN-Herausgebersignatur. SiteWatch prüft diese Signatur selbst mit den in SiteWatch integrierten Release-Schlüsseln und prüft, ob die heruntergeladene ZIP-Datei den signierten SHA-256-Wert und die signierte Größe hat und genau die geprüften Dateien enthält. Ein neueres Release, das diese Prüfung besteht, wird mit dem Nachweis Signiertes ARN-Release gefolgt von Produkt, Version und Herausgeberschlüssel erfasst.
Wie ein Update aus einem vertrauenswürdigen Kanal kann ein solches Release ohne angemeldeten Benutzer installiert werden, wenn das Paket unbedenklich ist und sein Plugin einen freigegebenen Eintrag hat. Ein Paket mit Prüfgründen wartet weiterhin auf eine Sicherheitsfreigabe, und für eine ältere signierte Version wird nicht gebürgt.
ARN Connect-Verbindungen (SiteWatch 2.0.1 und höher)
ARN Connect kann Plugins auf Ihrer Website über seinen Agent ohne angemeldeten Benutzer aktualisieren. SiteWatch lässt ein solches Update nur durch, wenn:
- ein Sicherheitsgenehmiger die Verbindung unter ARN Connect-Verbindungen genehmigt hat;
- der signierte Befehl des Betreibers mit dem Befehlsschlüssel dieser Verbindung übereinstimmt;
- der Befehl genau dieses Plugin-Update und seine Versionen benennt;
- das Paket keine Prüfung benötigt.
Jede Verbindung zeigt ihren Status: Freigegeben, Nicht genehmigt, Schlüssel geändert oder Schlüssel nicht lesbar.
- Prüfen Sie Verbindungsname, ID und Befehlsschlüssel.
- Geben Sie einen Neuer Authenticator-Code ein.
- Klicken Sie auf Diesen Befehlsschlüssel genehmigen. Um die Genehmigung später zurückzuziehen, klicken Sie auf Genehmigung widerrufen.
Eine Verbindung, die neu gekoppelt wurde oder deren Befehlsschlüssel sich geändert hat, zeigt Schlüssel geändert und wird erst nach einer neuen Genehmigung durchgelassen. Abgelehnte Updates werden nicht in die Warteschlange gestellt, und ARN Connect zeigt den Grund an. Ein Paket mit auffälligem Code behält seine aktuelle Version, bis ein Sicherheitsgenehmiger es auf der Website aktualisiert. Neue Installationen, Aktivierungen, Themes und der WordPress-Core sind von dieser Regel nicht betroffen.
Dies funktioniert mit ARN Connect Agent 0.5.4 oder höher.