
يضيف Form Guard فحوصات التحدي والتوقيت ومعدّل الإرسال والرسائل المزعجة والهوية إلى نماذج WordPress وشاشات الحسابات. يتضمن محوّلات لعشر إضافات نماذج ولأداة ARN Form في Vendix، ويحمي نماذج تسجيل الدخول والتسجيل وإعادة تعيين كلمة المرور في WordPress. وعند إيقافه، لا يسجّل أي خطافات عامة ولا يحمّل أي ملفات.
مكان الإعداد: ARN Vendix ← Form Guard، مع علامات التبويب Vendix Form Guard ومحرك CAPTCHA ودرع الرسائل المزعجة وحماية الهوية. يُعد Form Guard جزءًا من Vendix Pro وهو متوقف افتراضيًا.
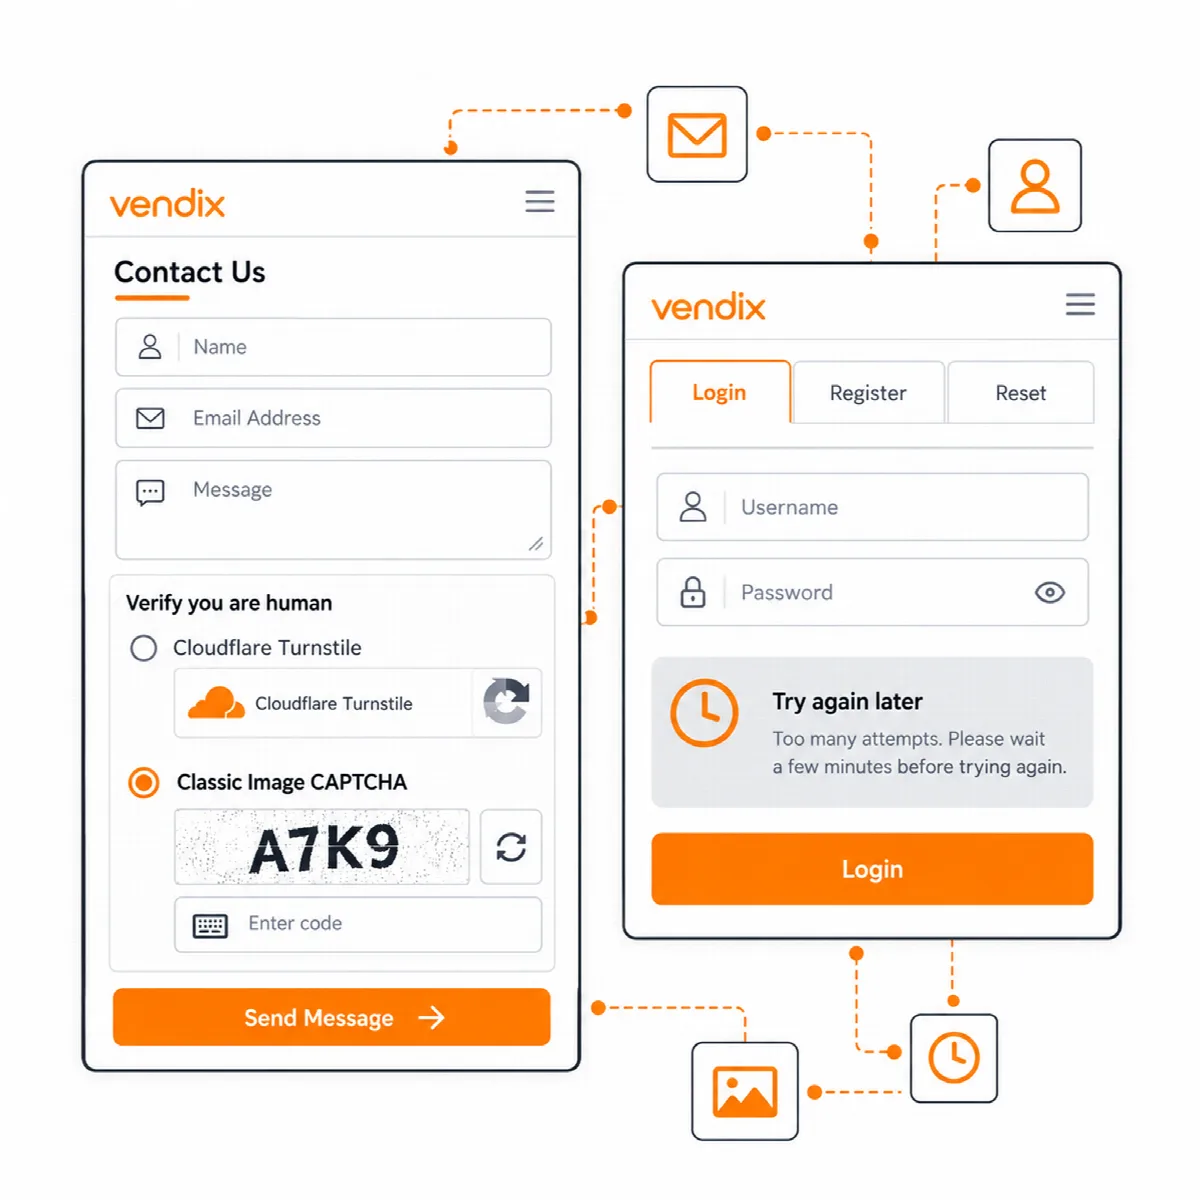
تشغيل Form Guard
- افتح ARN Vendix ← Form Guard وفعّل تفعيل Form Guard.
- ضمن أنظمة النماذج المحمية، حدّد إضافات النماذج التي تستخدمها: Elementor Pro Forms وQuForm وContact Form 7 وWPForms وGravity Forms وFluent Forms وNinja Forms وForminator وJetFormBuilder وEverest Forms. يكون مفتاح كل محوّل مفعّلًا في البداية، ولا يسري مفعوله إلا عند تثبيت إضافة النماذج الخاصة به.
- أبقِ نماذج Vendix (أداة ARN Form) مفعّلًا لحماية أداة ARN Form (الإصدار 3.0.0 من Vendix وما بعده). يكون مفعّلًا في البداية ولا يحتاج إلى أي إضافة أخرى.
- انقر على حفظ إعدادات Vendix.
مع محوّل نماذج Vendix، تفحص CAPTCHA ودرجة الرسائل المزعجة والمصطلحات المحظورة في Form Guard كل رسالة من ARN Form قبل تخزينها أو إرسالها بالبريد الإلكتروني. وتعمل أيضًا فحوصات الرسائل المزعجة الخاصة بالنموذج نفسه؛ راجع جمع الرسائل والاشتراكات باستخدام ARN Form.
لا تُنفَّذ إجراءات البريد الإلكتروني وwebhook وCRM الخاصة بالنموذج إلا بعد اجتياز الفحص من جهة الخادم. الصفحات التي لا تحتوي على نموذج محمي لا تحمّل ورقة أنماط Form Guard أو البرنامج النصي الخاص به أو Turnstile؛ إذ يحمّلها كاشف صغير عند ظهور نموذج محمي، بما في ذلك النوافذ المنبثقة ومحتوى Full Modal والنماذج التي ترسمها البرامج النصية لاحقًا.
اختيار التحدي
في علامة التبويب محرك CAPTCHA، اختر نوع CAPTCHA:
- Cloudflare Turnstile Managed — موصى به. أدخل مفتاح الموقع والمفتاح السري الخاصين بك في Turnstile. ويمكن أيضًا تعريف كليهما في
wp-config.php، على سبيل المثال باستخدامARN_VENDIX_TURNSTILE_SITE_KEY. اختر القالب (تلقائي أو فاتح أو داكن) وحجم الأداة (عادي أو مضغوط أو مرن). ويتحقق فحص الخادم أيضًا من أن الإجابة تخص موقعك. - Vendix Classic Image CAPTCHA — محلي. رمز صوري محلي دون أي خدمة خارجية. اضبط طول الرمز (من 4 إلى 8 أحرف) ومدة صلاحية التحدي. وهو مخصص للحماية القياسية؛ استخدم Turnstile للمواقع التي تتطلب أمانًا عاليًا.
عند تفعيل Turnstile، يُحمَّل برنامجه النصي من Cloudflare، ويُرسَل رمز الزائر وعنوان IP إلى Cloudflare للتحقق عند إرسال نموذج محمي. بدءًا من Vendix 3.0.0، يسجّل Form Guard هذا البرنامج النصي باسمه الخاص (arnvx-cloudflare-turnstile)، لذا لا يمكن لإضافة تسجّل برنامجًا نصيًا باسم cloudflare-turnstile بملف آخر أن تغيّر ما يحمّله Form Guard.
ضبط فحوصات الرسائل المزعجة
في علامة التبويب درع الرسائل المزعجة، تضيف كل إشارة إلى درجة المخاطر، ويُحظر الإرسال عندما تبلغ الدرجة حد الحظر (40–100):
- الحد الأدنى لوقت الإكمال (بالثواني): يُعامَل النموذج المرسَل أسرع من هذه المدة (من 1 إلى 30 ثانية) على أنه آلي.
- الإرسالات لكل عميل / 10 دقائق: حد المعدّل لكل عنوان عميل ونموذج (من 2 إلى 100).
- حظر الإرسالات المكررة ونافذة التكرار (بالثواني): يُكتشف المحتوى نفسه إذا أُرسل مرة أخرى خلال النافذة.
- تفعيل تقييم مخاطر المحتوى: ترفع الدرجةَ الروابطُ الكثيرة (الروابط المسموح بها لكل إرسال) والتكرار الطويل لحرف واحد والمصطلحات المحظورة. أدخل مصطلحًا أو نطاقًا واحدًا في كل سطر؛ ولا تميّز المطابقة بين الأحرف الكبيرة والصغيرة.
- يكشف حقل فخ مخفي (honeypot) ووقت بدء موقَّع الروبوتات التي تملأ كل الحقول أو تتخطى النموذج.
امنح الزوار العاديين وقتًا كافيًا لملء النموذج، واضبط حد المعدّل مع مراعاة الاتصالات المشتركة. الإرسال المحظور هو نتيجة لسياسة الحماية، وليس دليلًا على أن المرسل كان خبيثًا.
حماية حسابات WordPress
في علامة التبويب حماية الهوية:
- فعّل حماية تسجيل الدخول والتسجيل وإعادة تعيين كلمة المرور في WordPress. تحصل الحسابات المعروفة وغير المعروفة على الرسالة المحايدة نفسها.
- يمكنك اختياريًا تفعيل طلب CAPTCHA المحدد في نماذج حسابات WordPress.
- اضبط المحاولات قبل فترة الانتظار (من 3 إلى 30) وفترة الانتظار (بالثواني): من 300 إلى 86,400، أي من خمس دقائق إلى 24 ساعة.
- يمكنك اختياريًا تفعيل إخفاء نقاط نهاية المستخدمين في WordPress REST لغير المسجلين وحظر اكتشاف المستخدمين عبر ?author= الرقمي.
- يمكنك اختياريًا الاحتفاظ بـأحدث 200 حدث أمني مجهول الهوية. لا يخزّن السجل سوى نوع الحدث وأسباب المخاطر والوقت وبصمة عميل مملّحة؛ ولا تُخزَّن أبدًا أسماء المستخدمين أو عناوين البريد الإلكتروني أو كلمات المرور أو محتوى الرسائل. ويعرضها قسم أحدث الأحداث المحظورة.
تكون حمايات الحسابات هذه مفعّلة في البداية عند تفعيل Form Guard.
الاختبار بعد كل تغيير
- أرسل إرسالًا تجريبيًا عاديًا في كل نموذج محمي، وتحقق من وصول البريد الإلكتروني أو الإجراء الآخر.
- أرسل إرسالًا بتحدٍّ خاطئ أو مفقود، وتحقق من رفضه.
- اختبر شاشات تسجيل الدخول والتسجيل وإعادة تعيين كلمة المرور.
يحمي المحوّل مسار الإرسال الموثّق لإضافة النماذج الخاصة به. أما النماذج المخصصة والإضافات غير المعتادة فتحتاج إلى اختبار خاص بها.