
Form Guard は、WordPress のフォームとアカウント画面にチャレンジ、時間、送信頻度、スパム、ID のチェックを追加します。10 種類のフォームプラグインと Vendix の ARN フォームウィジェット向けのアダプターを備え、WordPress のログイン、登録、パスワードリセットのフォームも保護します。オフのときは公開フックを登録せず、ファイルも読み込みません。
場所: ARN Vendix → Form Guard にあり、Vendix Form Guard、CAPTCHA エンジン、スパムシールド、Identity Guard のタブがあります。Form Guard は Vendix Pro の機能で、初期状態ではオフです。
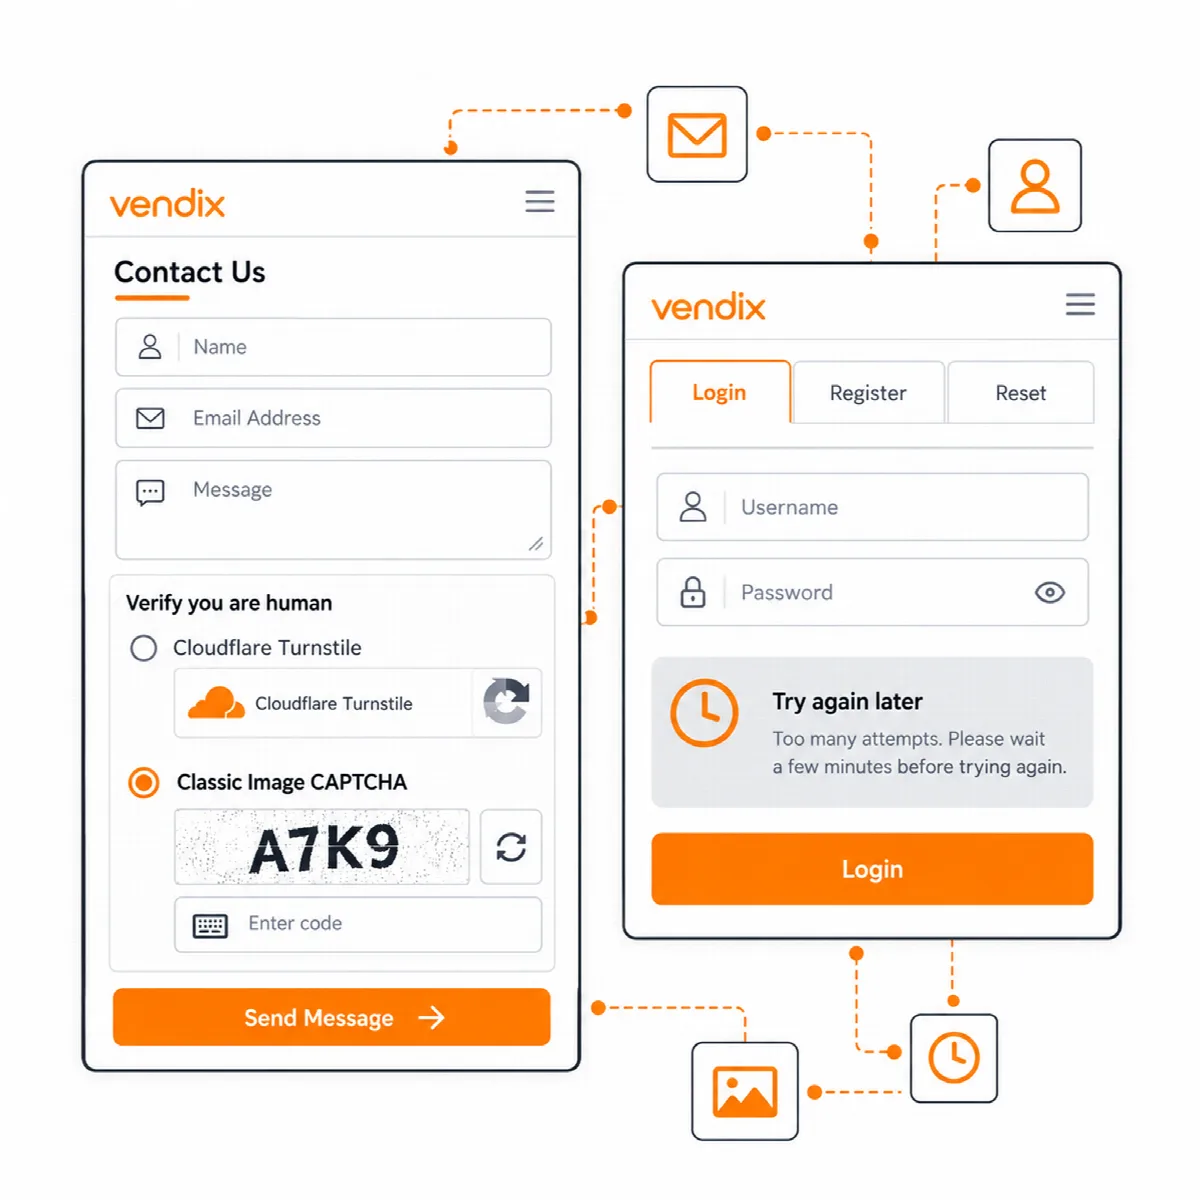
Form Guard をオンにする
- ARN Vendix → Form Guard を開き、Form Guard を有効化 をオンにします。
- 保護対象のフォームシステム で、使用しているフォームプラグインにチェックを入れます: Elementor Pro Forms、QuForm、Contact Form 7、WPForms、Gravity Forms、Fluent Forms、Ninja Forms、Forminator、JetFormBuilder、Everest Forms。各アダプターのスイッチは初期状態でオンで、対応するフォームプラグインがインストールされている場合にのみ機能します。
- ARN フォームウィジェット(Vendix 3.0.0 以降)を保護するには、Vendix フォーム(ARN フォームウィジェット) をオンのままにします。初期状態でオンで、他のプラグインは不要です。
- Vendix 設定を保存をクリックします。
Vendix フォームアダプターを使うと、Form Guard の CAPTCHA、スパムスコア、ブロックする語句によって、ARN フォームの各メッセージが保存やメール送信の前にチェックされます。フォーム自体のスパムチェックも併せて実行されます。詳しくは ARN フォームでメッセージや登録を受け付ける をご覧ください。
フォームのメール、Webhook、CRM のアクションは、サーバー側のチェックに合格した後にのみ実行されます。保護対象のフォームがないページでは、Form Guard のスタイルシート、スクリプト、Turnstile は読み込まれません。保護対象のフォームが表示されると、小さな検出スクリプトがそれらを読み込みます。ポップアップ、Full Modal のコンテンツ、スクリプトで後から描画されるフォームにも対応します。
チャレンジを選ぶ
CAPTCHA エンジン タブで CAPTCHA の種類 を選びます:
- Cloudflare Turnstile Managed — 推奨。 ご自身の Turnstile の サイトキー と シークレットキー を入力します。どちらも
wp-config.phpで定義することもできます(例:ARN_VENDIX_TURNSTILE_SITE_KEY)。テーマ(自動、ライト、ダーク)と ウィジェットのサイズ(標準、コンパクト、フレキシブル)を選びます。サーバー側のチェックでは、回答がお使いのサイトのものであることも確認されます。 - Vendix クラシック画像 CAPTCHA — ローカル。 外部サービスを使わないローカルの画像コードです。コードの長さ(4〜8 文字)と チャレンジの有効期限 を設定します。標準的な保護向けです。高いセキュリティが必要なサイトでは Turnstile をお使いください。
Turnstile がオンの場合、スクリプトは Cloudflare から読み込まれ、保護対象のフォームが送信されると、訪問者のトークンと IP アドレスが検証のため Cloudflare に送られます。Vendix 3.0.0 以降、Form Guard はこのスクリプトを独自の名前(arnvx-cloudflare-turnstile)で登録するため、cloudflare-turnstile という名前で別のファイルを登録するプラグインがあっても、Form Guard が読み込む内容は変わりません。
スパムチェックを調整する
スパムシールド タブでは、各シグナルがリスクスコアに加算され、スコアが ブロックのしきい値 (40–100) に達すると送信がブロックされます:
- 最短入力時間(秒): これより速く(1〜30 秒)送信されたフォームは自動送信とみなされます。
- クライアントあたりの送信数 / 10 分: クライアントのアドレスとフォームごとの送信頻度の上限(2〜100)です。
- 重複送信をブロック と 重複判定期間(秒): 期間内に同じ内容が再送信されると検出されます。
- コンテンツのリスクスコアを有効化: リンクが多すぎる場合(送信あたりの許可リンク数)、同じ文字が長く続く場合、ブロックする語句 を含む場合にスコアが上がります。語句やドメインは 1 行に 1 つずつ入力します。大文字と小文字は区別されません。
- 隠しハニーポットフィールドと署名付きの開始時刻により、すべてのフィールドを埋めたりフォームを飛ばしたりするボットを検出します。
一般の訪問者がフォームに入力するのに十分な時間を確保し、共有回線の利用も考慮して送信頻度の上限を設定してください。ブロックされた送信はポリシーによる結果であり、送信者が悪意を持っていた証拠ではありません。
WordPress アカウントを保護する
Identity Guard タブで:
- WordPress のログイン、登録、パスワードリセットを保護 をオンにします。存在するアカウントにも存在しないアカウントにも、同じ中立的なメッセージが表示されます。
- 必要に応じて WordPress アカウントフォームで選択した CAPTCHA を必須にする をオンにします。
- クールダウンまでの試行回数(3〜30)と クールダウン (秒) を設定します: 300〜86,400、つまり 5 分〜24 時間です。
- 必要に応じて 未認証ユーザーから WordPress REST のユーザーエンドポイントを隠す と 数値の ?author= によるユーザー探索をブロック をオンにします。
- 必要に応じて 最新 200 件の匿名化されたセキュリティイベント を保持します。ログに保存されるのはイベントの種類、リスクの理由、日時、ソルト付きのクライアントフィンガープリントのみで、ユーザー名、メールアドレス、パスワード、メッセージの内容は保存されません。最近ブロックされたイベント に一覧表示されます。
これらのアカウント保護は、Form Guard を有効化すると初期状態でオンになります。
変更のたびにテストする
- 保護対象の各フォームで通常のテスト送信を行い、メールなどのアクションが届くことを確認します。
- チャレンジが間違っている、または未回答の状態で送信し、拒否されることを確認します。
- ログイン、登録、パスワードリセットの画面をテストします。
アダプターは、各フォームプラグインの公式な送信処理を保護します。カスタムフォームや特殊な拡張機能は個別にテストしてください。