
Form Guard, WordPress formlarına ve hesap ekranlarına doğrulama, zamanlama, hız, spam ve kimlik denetimleri ekler. On form eklentisi ve Vendix ARN Form widget'ı için bağdaştırıcıları vardır; ayrıca WordPress giriş, kayıt ve parola sıfırlama formlarını korur. Kapalıyken hiçbir genel kanca kaydetmez ve hiçbir dosya yüklemez.
Nerede bulunur: ARN Vendix → Form Guard; Vendix Form Guard, CAPTCHA Motoru, Spam Kalkanı ve Kimlik Koruması sekmeleriyle. Form Guard, Vendix Pro'nun bir parçasıdır ve varsayılan olarak kapalıdır.
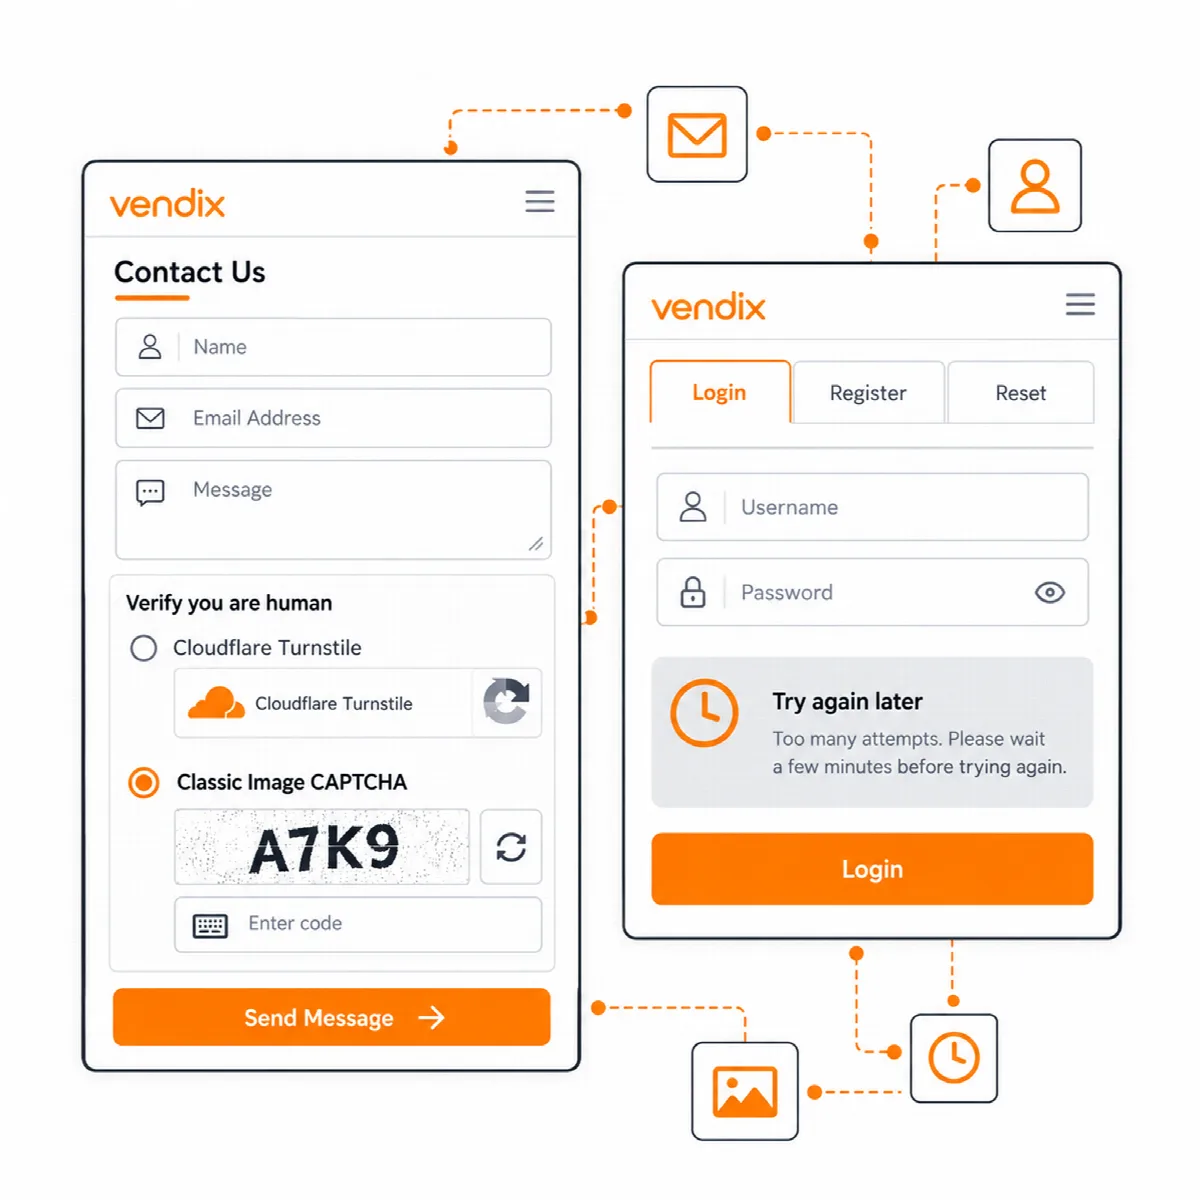
Form Guard'ı açın
- ARN Vendix → Form Guard ekranını açın ve Form Guard'ı etkinleştir seçeneğini açın.
- Korunan form sistemleri altında kullandığınız form eklentilerini işaretleyin: Elementor Pro Forms, QuForm, Contact Form 7, WPForms, Gravity Forms, Fluent Forms, Ninja Forms, Forminator, JetFormBuilder ve Everest Forms. Her bağdaştırıcı anahtarı açık olarak başlar ve yalnızca ilgili form eklentisi kuruluysa etkili olur.
- ARN Form widget'ını korumak için Vendix Forms (ARN Form widget'ı) seçeneğini açık tutun (Vendix 3.0.0 ve sonrası). Açık olarak başlar ve başka bir eklenti gerektirmez.
- Vendix Ayarlarını Kaydet düğmesine tıklayın.
Vendix Forms bağdaştırıcısıyla Form Guard'ın CAPTCHA'sı, spam puanı ve engellenen terimleri, her ARN Form mesajını kaydedilmeden veya e-postayla gönderilmeden önce denetler. Formun kendi spam denetimleri de çalışır; bkz. ARN Form ile mesaj ve kayıt toplama.
Form e-postası, webhook ve CRM işlemleri yalnızca sunucu tarafı denetim geçtikten sonra çalışır. Korunan form içermeyen sayfalar Form Guard stil dosyasını, betiğini veya Turnstile'ı yüklemez; korunan bir form göründüğünde (açılır pencerelerde, Full Modal içeriğinde veya betiklerle sonradan çizilen formlarda da) küçük bir algılayıcı bunları yükler.
Doğrulama yöntemini seçin
CAPTCHA Motoru sekmesinde CAPTCHA türü seçin:
- Cloudflare Turnstile Managed — Önerilen. Kendi Turnstile Site anahtarı ve Gizli anahtar bilgilerinizi girin. İkisi de
wp-config.phpiçinde, örneğinARN_VENDIX_TURNSTILE_SITE_KEYile tanımlanabilir. Tema (Otomatik, Açık veya Koyu) ve Widget boyutu (Normal, Kompakt veya Esnek) seçin. Sunucu denetimi, yanıtın sitenize ait olduğunu da doğrular. - Vendix Classic Image CAPTCHA — Yerel. Üçüncü taraf hizmeti kullanmayan yerel bir görsel kod. Kod uzunluğu (4 ila 8 karakter) ve Doğrulama geçerlilik süresi değerlerini ayarlayın. Standart koruma içindir; yüksek güvenlik gereken sitelerde Turnstile kullanın.
Turnstile açıkken betiği Cloudflare'den yüklenir ve korunan bir form gönderildiğinde doğrulama için ziyaretçi belirteci ile IP adresi Cloudflare'e gönderilir. Vendix 3.0.0'dan itibaren Form Guard bu betiği kendi adıyla (arnvx-cloudflare-turnstile) kaydeder; böylece cloudflare-turnstile adlı bir betiği başka bir dosyayla kaydeden bir eklenti, Form Guard'ın yüklediğini değiştiremez.
Spam denetimlerini ayarlayın
Spam Kalkanı sekmesinde her sinyal bir risk puanına eklenir ve puan Engelleme eşiği (40–100) değerine ulaştığında gönderim engellenir:
- En kısa doldurma süresi (saniye): bundan daha hızlı (1 ila 30 saniye) gönderilen form otomatik kabul edilir.
- İstemci başına gönderim / 10 dakika: istemci adresi ve form başına hız sınırı (2 ila 100).
- Yinelenen gönderimleri engelle ve Yineleme aralığı (saniye): bu aralık içinde yeniden gönderilen aynı içerik yakalanır.
- İçerik risk puanlamasını etkinleştir: çok fazla bağlantı (Gönderim başına izin verilen bağlantı), tek bir karakterin uzun tekrarları ve Engellenen terimler puanı yükseltir. Her satıra bir terim veya alan adı girin; eşleştirmede büyük/küçük harf dikkate alınmaz.
- Gizli bir tuzak (honeypot) alanı ve imzalı bir başlangıç zamanı, her alanı dolduran veya formu atlayan botları yakalar.
Normal ziyaretçilere formu doldurmaları için yeterli süre tanıyın ve hız sınırını paylaşılan bağlantıları göz önünde bulundurarak ayarlayın. Engellenen bir gönderim bir politika sonucudur; gönderenin kötü niyetli olduğunun kanıtı değildir.
WordPress hesaplarını koruyun
Kimlik Koruması sekmesinde:
- WordPress girişini, kaydını ve parola sıfırlamayı koru seçeneğini açın. Var olan ve olmayan hesaplar aynı tarafsız mesajı alır.
- İsterseniz WordPress hesap formlarında seçilen CAPTCHA'yı zorunlu kıl seçeneğini açın.
- Bekleme süresinden önceki deneme sayısı (3 ila 30) ve Bekleme süresi (saniye) değerlerini ayarlayın: 300 ila 86.400, yani beş dakika ile 24 saat arası.
- İsterseniz Kimliği doğrulanmamış WordPress REST kullanıcı uç noktalarını gizle ve Sayısal ?author= ile kullanıcı keşfini engelle seçeneklerini açın.
- İsterseniz anonimleştirilmiş son 200 güvenlik olayını saklayın. Günlük yalnızca olay türünü, risk nedenlerini, zamanı ve tuzlanmış bir istemci parmak izini saklar; kullanıcı adları, e-posta adresleri, parolalar ve mesaj içeriği asla saklanmaz. Son engellenen olaylar bunları listeler.
Bu hesap korumaları, Form Guard'ı etkinleştirdiğinizde açık olarak başlar.
Her değişiklikten sonra test edin
- Korunan her formdan normal bir test gönderimi yapın ve e-postanın veya diğer işlemin ulaştığını kontrol edin.
- Hatalı veya eksik doğrulamayla bir gönderim yapın ve reddedildiğini kontrol edin.
- Giriş, kayıt ve parola sıfırlama ekranlarını test edin.
Bir bağdaştırıcı, form eklentisinin belgelenmiş gönderim yolunu korur. Özel formların ve alışılmadık uzantıların ayrıca test edilmesi gerekir.