
Mailix では、どのメッセージもコードを実行させずに開くことができ、危険なリンクをクリックする前に警告が表示されます。
HTML メールの表示方法
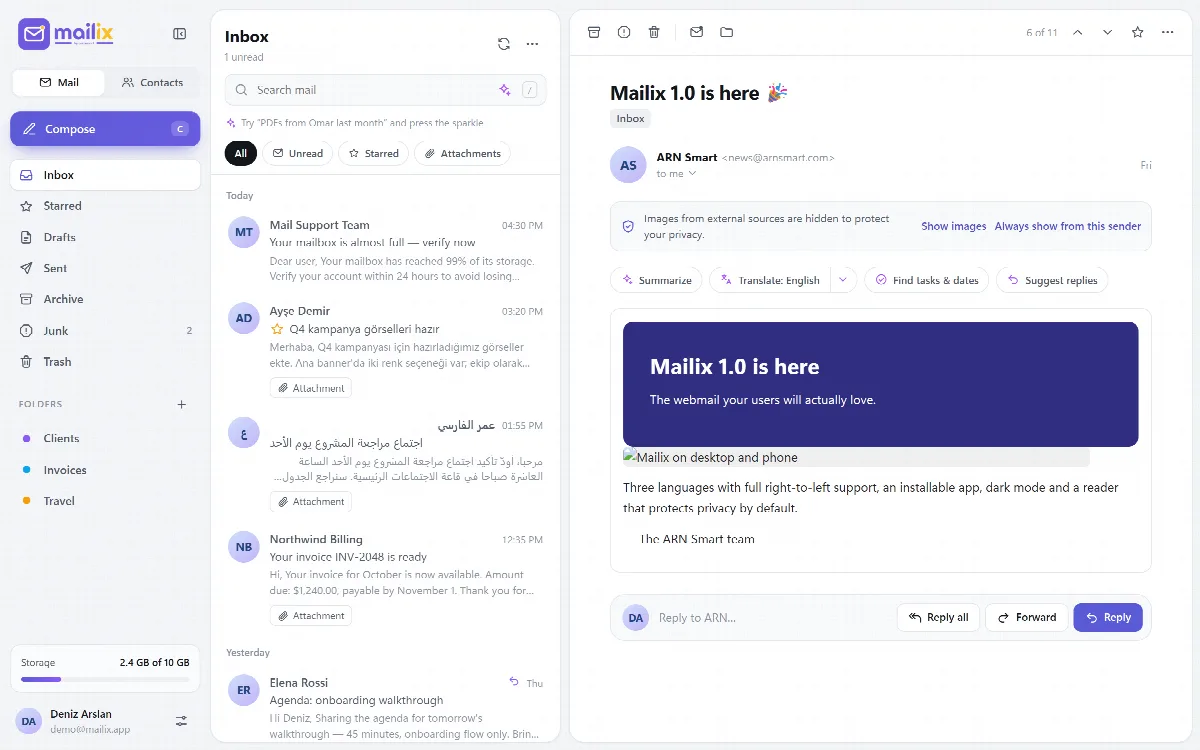
- HTML メールは表示前に、サーバー上で許可リストに基づいてクリーンアップされます。スクリプト、フレーム、フォーム、埋め込みオブジェクト、イベント属性は削除され、CSS はフィルタリングされ、リンクには安全なアドレスのみが残ります。
- クリーンアップされたメッセージは、スクリプトを実行しないロックされた(サンドボックス化された)フレームに表示されるため、Mailix のページに影響を与えることはできません。
- メッセージ内のリンクは常に新しいタブで開き、Mailix のアドレスは相手のサイトに送信されません。
- ブラウザーで開くのは画像と PDF ファイルのみです。その他の添付ファイルはすべてダウンロードされます。
外部画像
メッセージがインターネットから読み込む画像は、既定で非表示になります。読み込むと、メッセージを開いたことが差出人に伝わる可能性があるためです。メッセージ上部の通知バーには次の選択肢があります。
- 画像を表示: このメッセージで、今回のみ表示します。
- この差出人からは常に表示: 差出人を信頼できる差出人に追加します。
設定 → プライバシーでは次の項目を設定できます。
- 外部画像: 最初に確認(既定)または常に表示。
- 信頼できる差出人: 画像が常に読み込まれる差出人です。アドレスを削除すると、再び確認されるようになります。
フィッシング警告
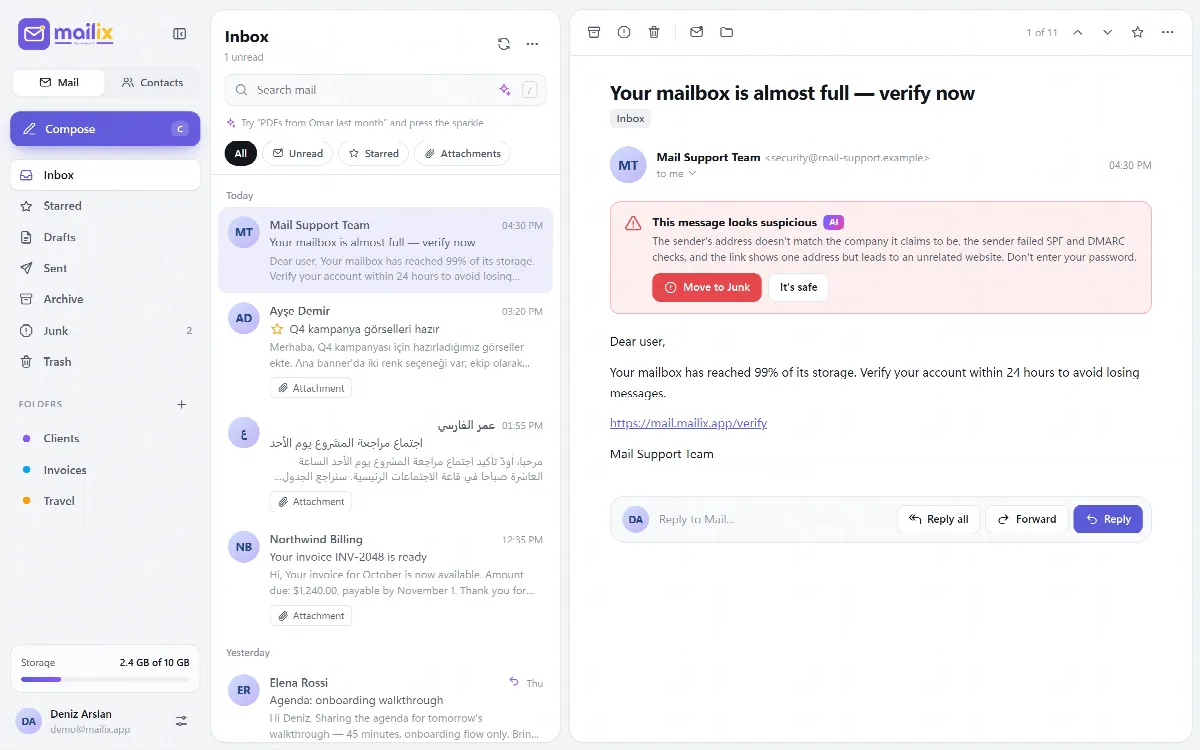
Mailix は、開いたすべてのメッセージを AI を使わずにサーバー上でチェックし、メッセージの一部が差出人と一致しない場合に赤い警告を表示します。
| シグナル | 例 |
|---|---|
| 強 | 別のドメインや有名ブランドの名前を含む表示名、表示テキストと実際のリンク先のドメインが異なるリンク、SPF・DKIM・DMARC チェックの失敗 |
| 弱 | 別ドメインの Reply-To アドレス、パスワードを求める語句と緊急性を煽る語句の組み合わせ(英語、トルコ語、アラビア語) |
強いシグナルが 1 つ、または弱いシグナルが 2 つあると、メッセージは不審と判定されます。警告には次の選択肢があります。
- 迷惑メールに移動: メッセージを迷惑メールに移動します。
- 安全です: 今回の閲覧中は警告を非表示にします。
AI 機能のフィッシング警告を有効にしている場合は、メッセージが危険である可能性がある理由を AI が独自の言葉で説明します。不審なメッセージでは、その他の AI ボタンは非表示になります。
不審なメッセージは、リンクを開いたりパスワードを入力したりせず、迷惑メールに移動してください。
Mailix によるデータの保護
- メールのパスワードは、サーバーセッション内で AES-256-GCM により暗号化されます。鍵は別のブラウザ Cookie にのみ保存されるため、セッションファイルだけでは何も読み取れません。
- すべての変更には、そのリクエストが本当に Mailix のページから送られたものかを確認するチェックが付いています。
- サインインの失敗回数は、IP アドレスごと、メールボックスごとに制限されます。
- 2 段階認証のシークレットと会社の AI キーは暗号化して保存され、リカバリーコードは一方向ハッシュとしてのみ保存されます。
- Mailix はトラッキング用や広告用の Cookie を使用しません。
設定 → Mailix には、会社概要、利用規約、プライバシーポリシー、AI に関するお知らせ、サードパーティソフトウェアが英語、トルコ語、アラビア語で掲載されています。
関連記事
まだ解決しませんか?
コミュニティに質問する