
Mailix, herhangi bir iletiyi kod çalıştırmasına izin vermeden açmanızı sağlar ve tehlikeli bir bağlantıya tıklamadan önce sizi uyarır.
HTML e-postalar nasıl gösterilir
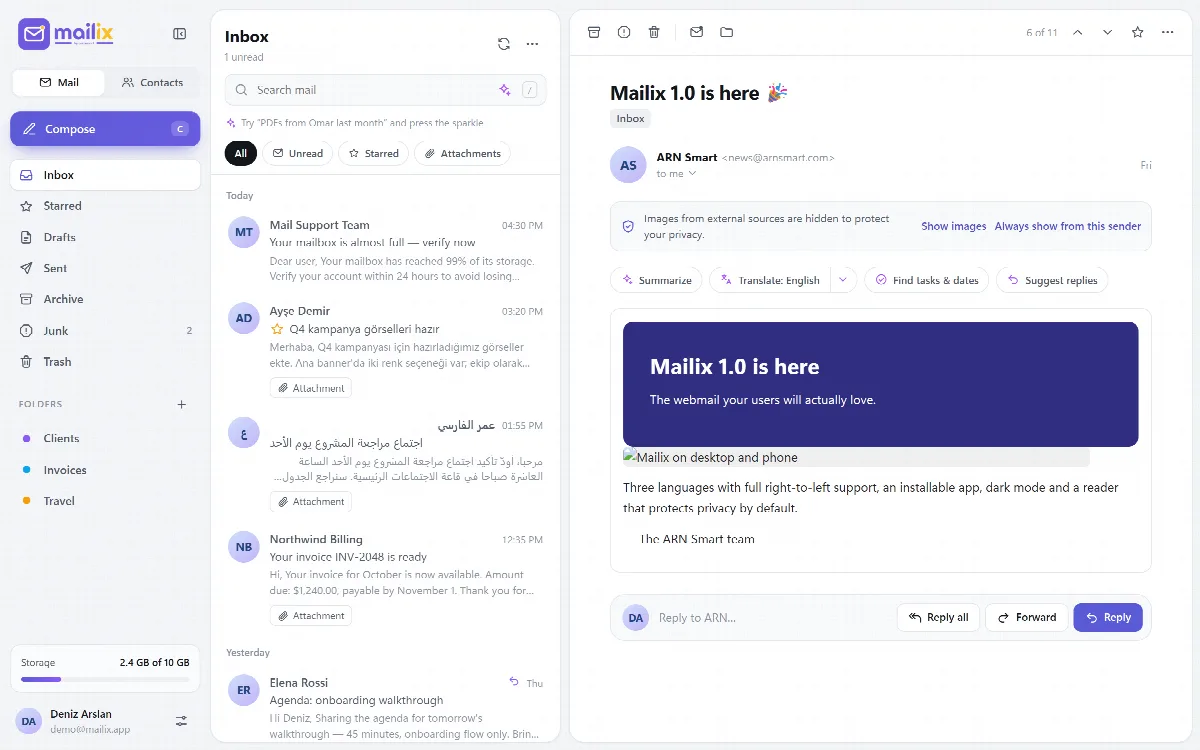
- HTML e-postalar gösterilmeden önce sunucuda bir izin listesine göre temizlenir. Betikler, çerçeveler, formlar, gömülü nesneler ve olay öznitelikleri kaldırılır, CSS filtrelenir ve bağlantılarda yalnızca güvenli adresler bırakılır.
- Temizlenen ileti, hiçbir betik çalıştırmayan kilitli (korumalı alan) bir çerçevede gösterilir; böylece Mailix sayfasına erişemez.
- İletideki bağlantılar her zaman yeni sekmede açılır ve Mailix adresi diğer siteye gönderilmez.
- Tarayıcıda yalnızca görseller ve PDF dosyaları açılır. Diğer tüm ekler indirilir.
Harici görseller
Bir iletinin internetten yüklediği görseller varsayılan olarak gizlenir, çünkü bunların yüklenmesi gönderene iletiyi açtığınızı bildirebilir. İletinin üstündeki bildirim çubuğu şunları sunar:
- Görselleri göster: bu ileti için, yalnızca bu sefer.
- Bu gönderenden her zaman göster: göndereni Güvenilir gönderenler listesine ekler.
Ayarlar → Gizlilik bölümünde:
- Harici görseller: Önce sor (varsayılan) veya Her zaman göster.
- Güvenilir gönderenler: görselleri her zaman yüklenen gönderenler. Yeniden sorulması için bir adresi kaldırın.
Kimlik avı uyarıları
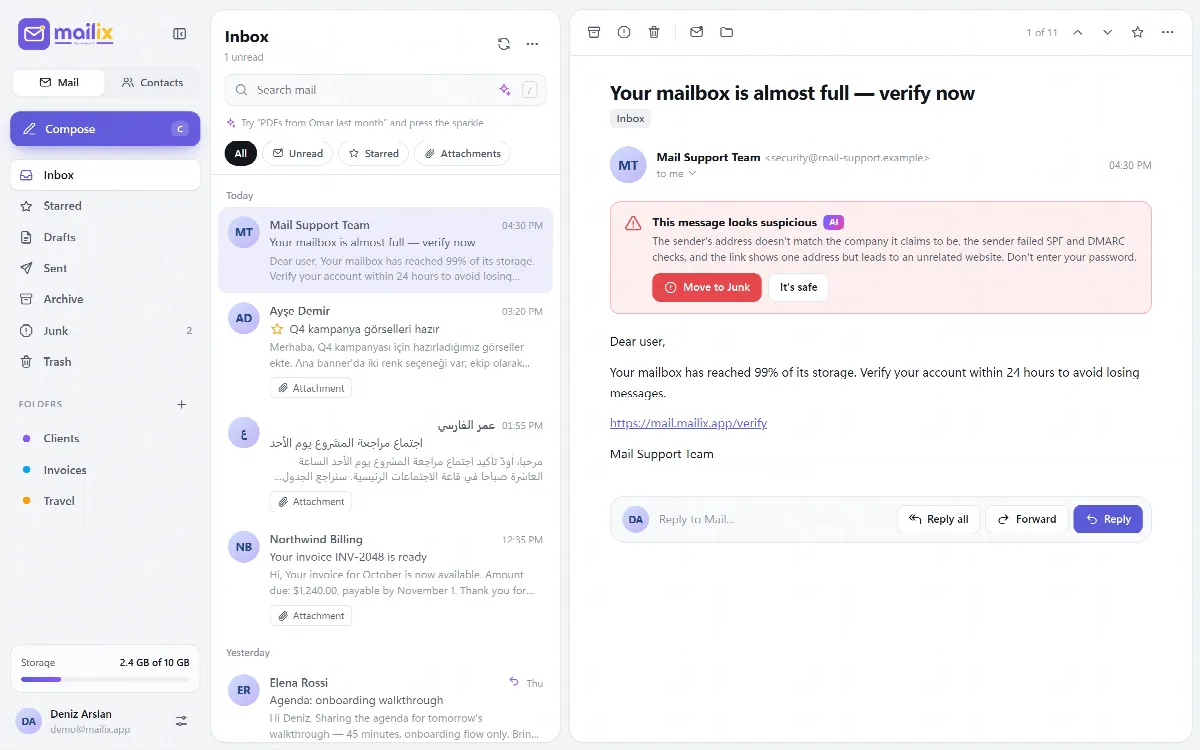
Mailix, açtığınız her iletiyi yapay zekâ kullanmadan sunucuda kontrol eder ve iletinin bazı kısımları gönderenle uyuşmadığında kırmızı bir uyarı gösterir.
| Sinyal | Örnekler |
|---|---|
| Güçlü | Başka bir alan adını veya bilinen bir markayı içeren görünen ad; metni gerçek hedefinden farklı bir alan adı gösteren bağlantı; başarısız SPF, DKIM veya DMARC denetimleri |
| Zayıf | Başka bir alan adındaki Reply-To adresi; İngilizce, Türkçe veya Arapça olarak aciliyet yaratan sözcüklerle birlikte parola isteyen sözcükler |
Bir güçlü sinyal veya iki zayıf sinyal, iletiyi şüpheli olarak işaretler. Uyarı şunları sunar:
- Gereksiz'e Taşı: iletiyi Gereksiz klasörüne taşır.
- Güvenli: bu okuma için uyarıyı gizler.
Yapay zekâ özelliği Kimlik avı uyarıları açıkken, yapay zekâ iletinin neden tehlikeli olabileceğini kendi sözleriyle de açıklar. Şüpheli bir iletide diğer yapay zekâ düğmeleri gizlenir.
Şüpheli iletilerin bağlantılarını açmak veya parolanızı girmek yerine bunları Gereksiz klasörüne taşıyın.
Mailix verilerinizi nasıl korur
- E-posta parolanız sunucu oturumunda AES-256-GCM ile şifrelenir. Anahtar yalnızca ayrı bir tarayıcı çerezinde bulunur; bu nedenle oturum dosyası tek başına hiçbir şey açığa çıkarmaz.
- Her değişiklik, isteğin gerçekten Mailix sayfasından geldiğini doğrulayan bir denetim içerir.
- Başarısız oturum açma denemeleri IP adresi ve posta kutusu başına sınırlandırılır.
- İki adımlı doğrulama sırrı ve şirket yapay zekâ anahtarı şifrelenmiş olarak saklanır; kurtarma kodları ise yalnızca tek yönlü özetler olarak tutulur.
- Mailix izleme veya reklam çerezi kullanmaz.
Ayarlar → Mailix bölümünde İngilizce, Türkçe ve Arapça olarak Hakkımızda, Kullanım koşulları, Gizlilik Politikası, Yapay zekâ bildirimi ve Üçüncü taraf yazılımlar yer alır.